
О компании
«Mersis Group»
Мы системный интегратор в области информационной безопасности. Помогаем государственным и коммерческим организациям Беларуси выстраивать надёжную и устойчивую цифровую инфраструктуру: от базового контура ИБ и защиты конечных точек до проектов по построению SOC и непрерывному мониторингу инцидентов.
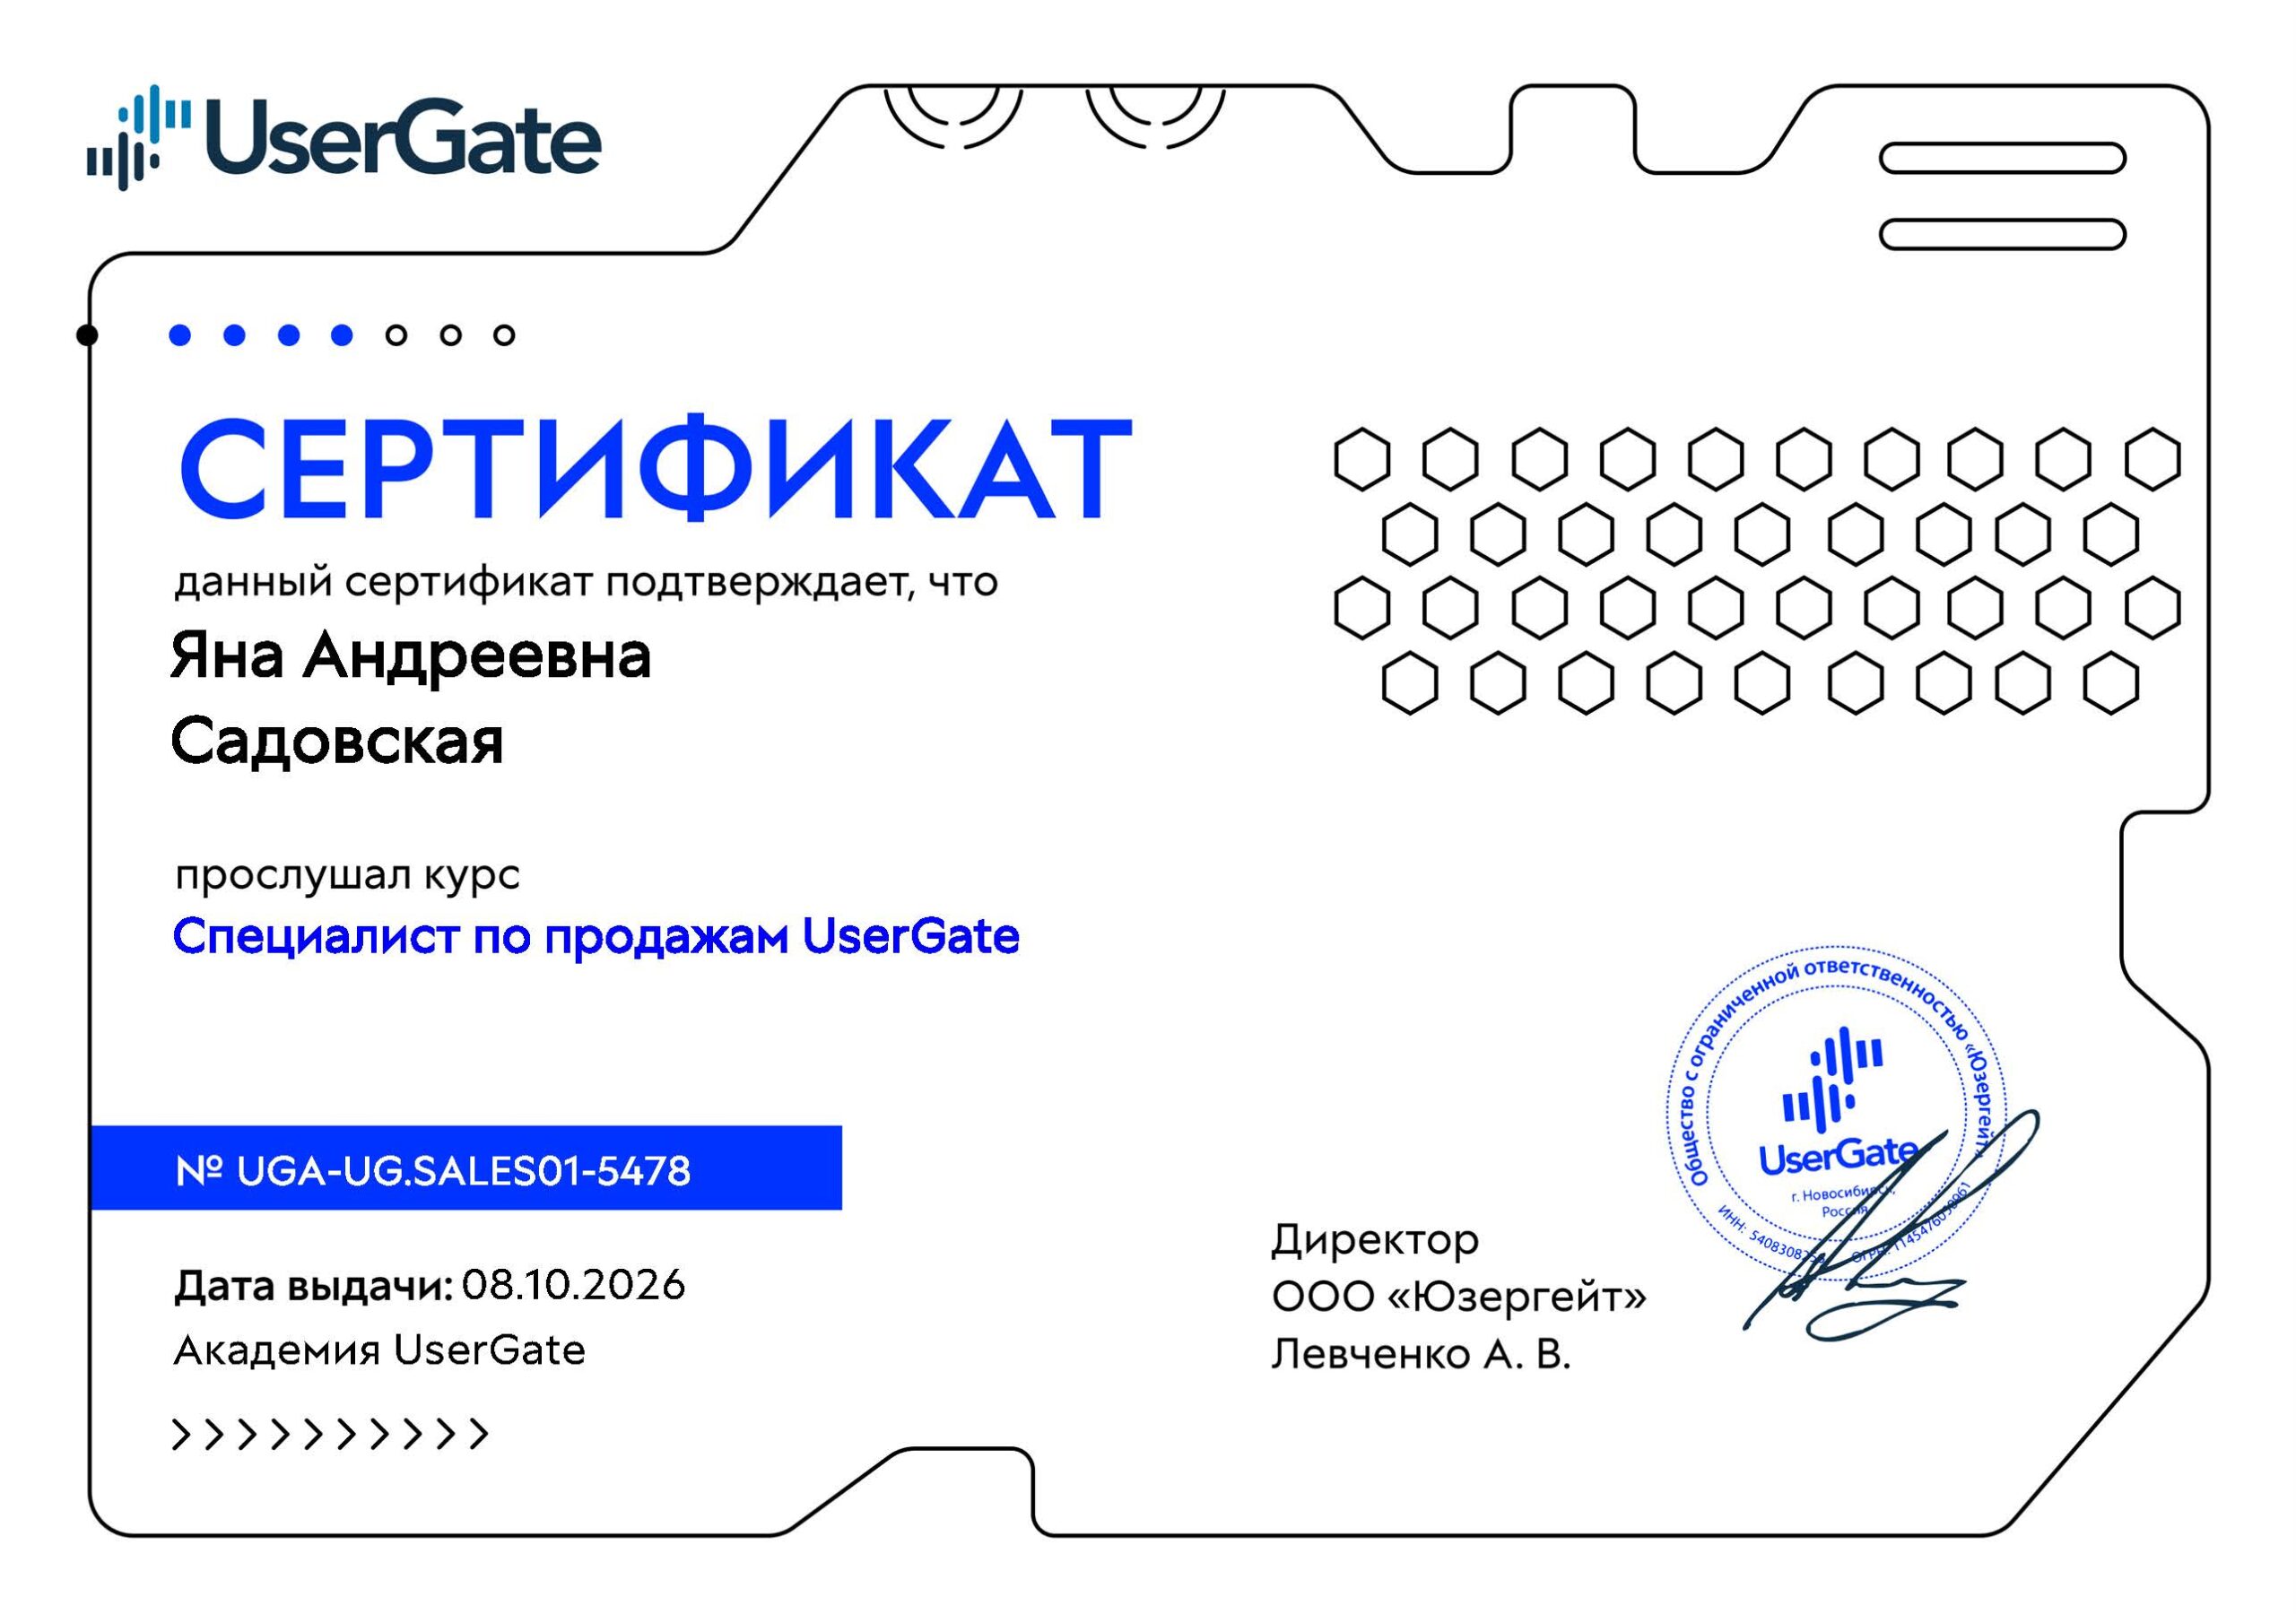
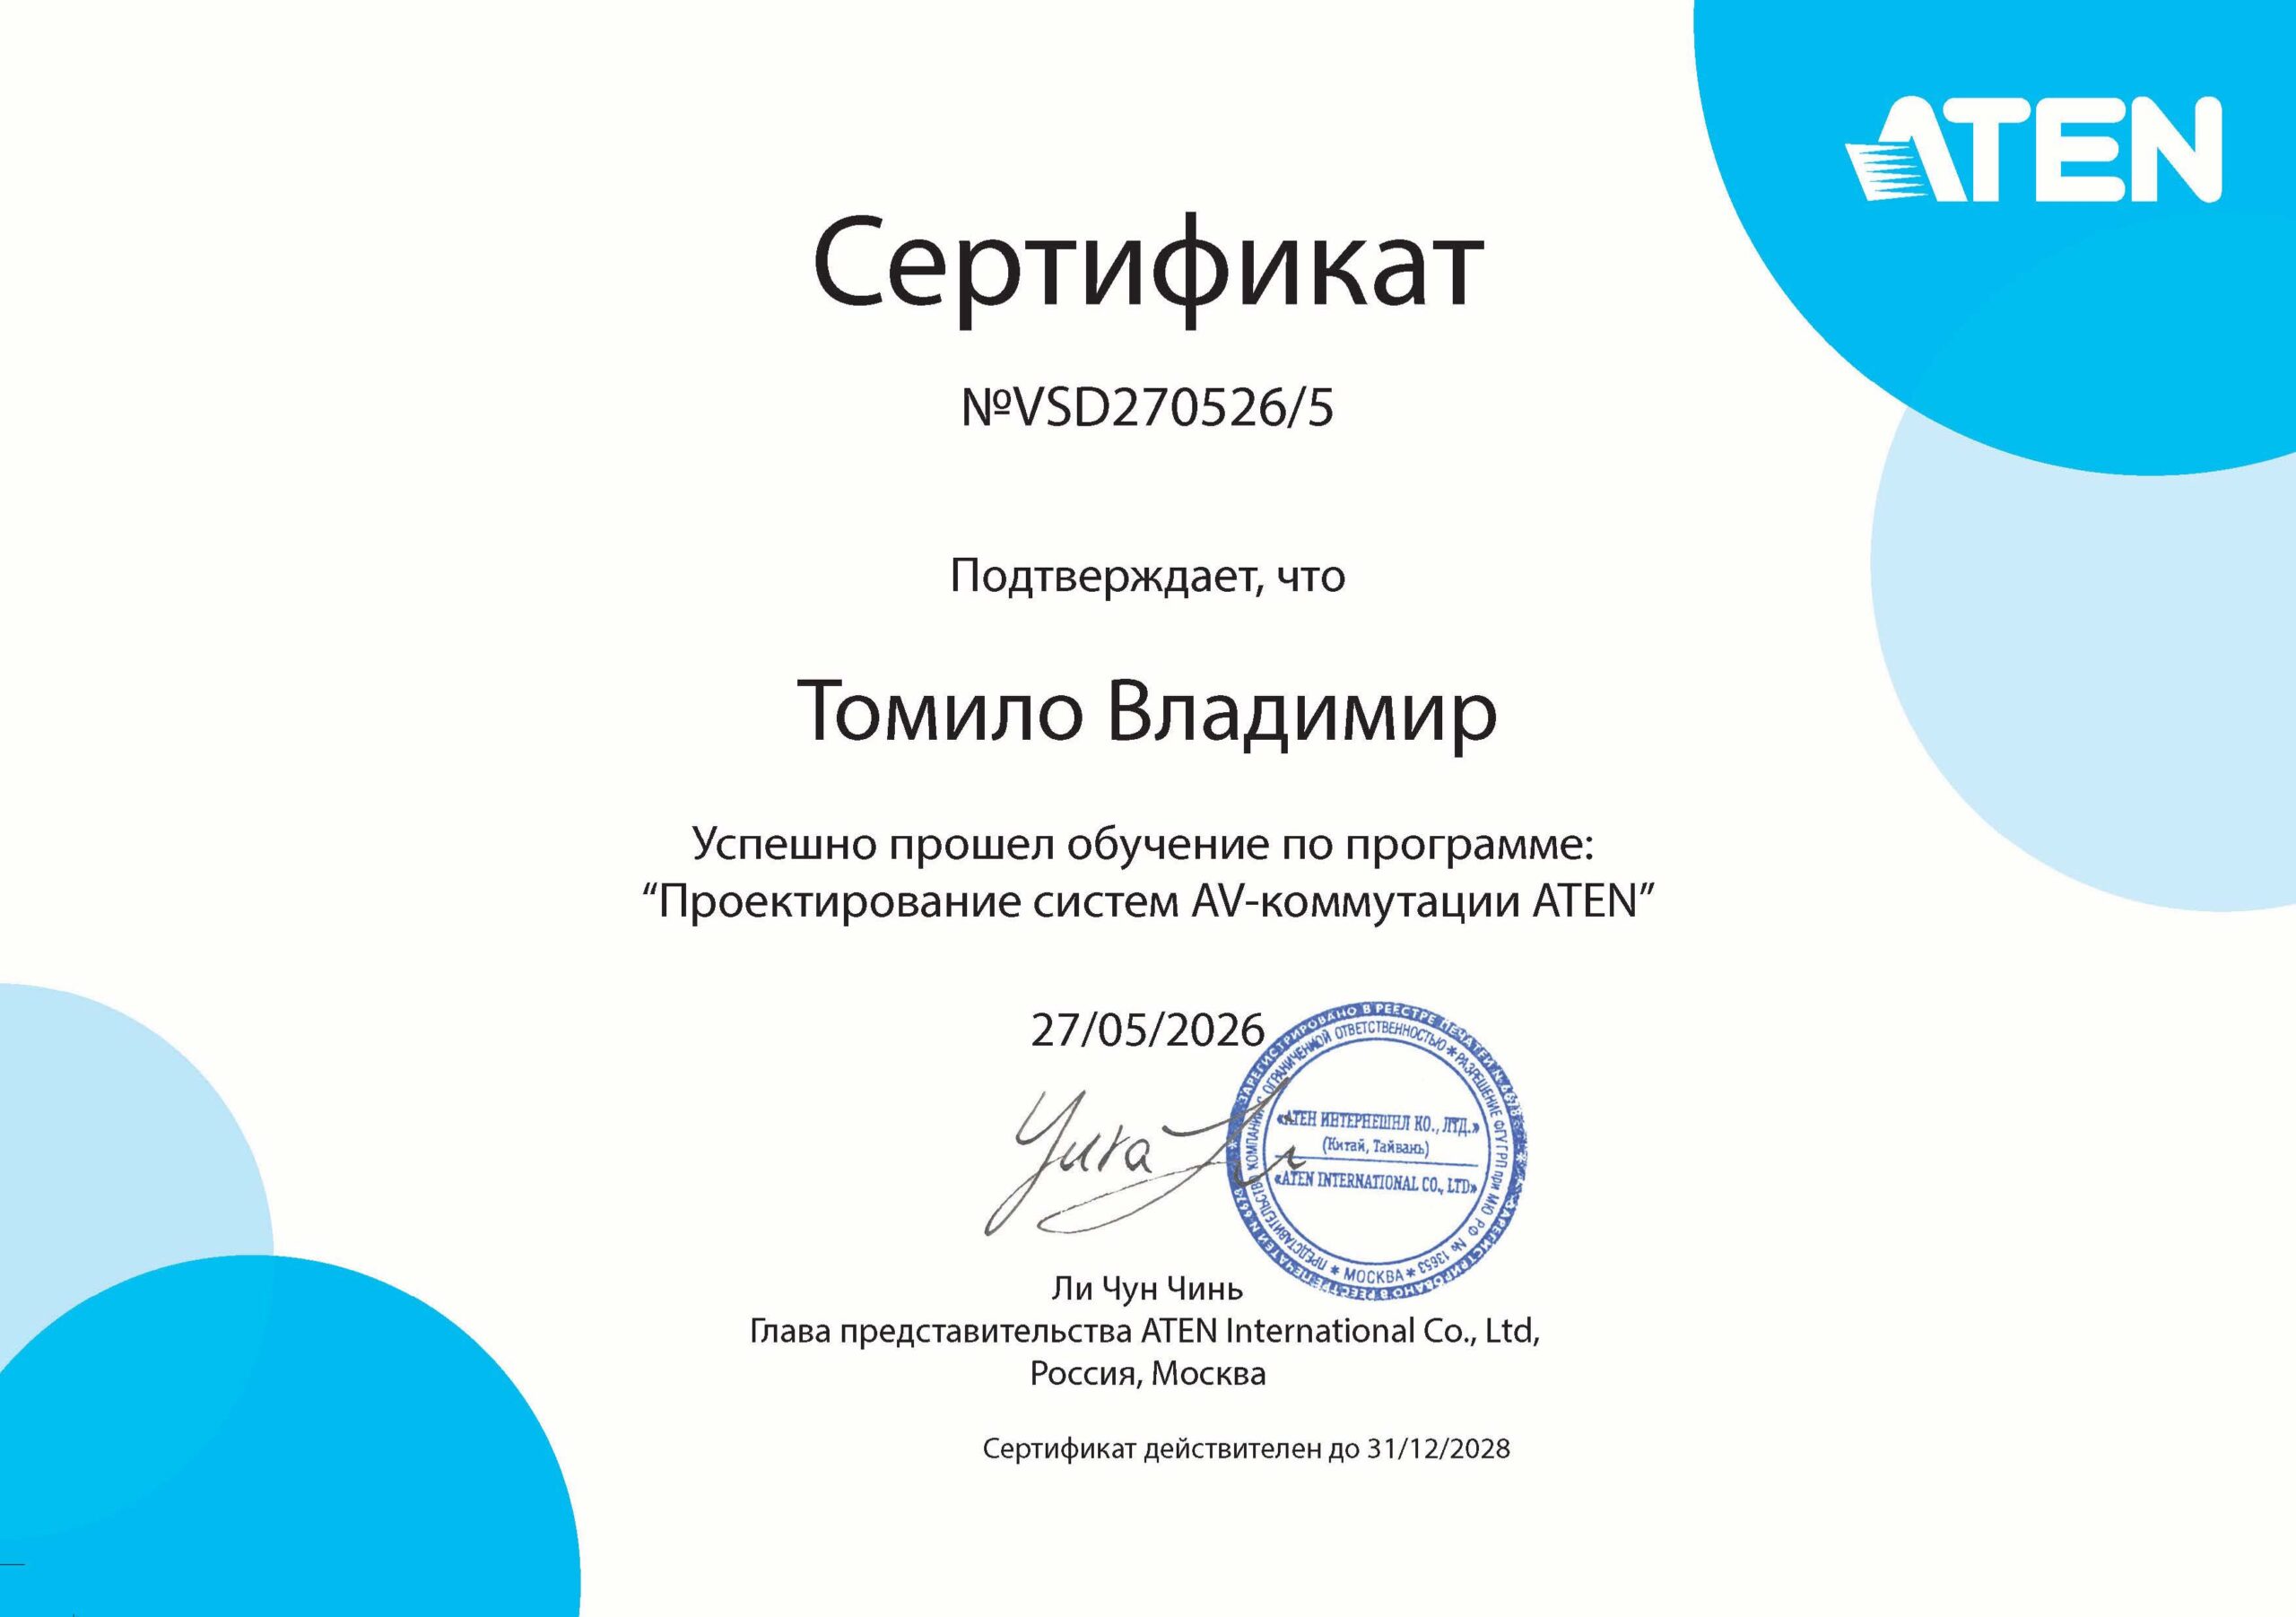
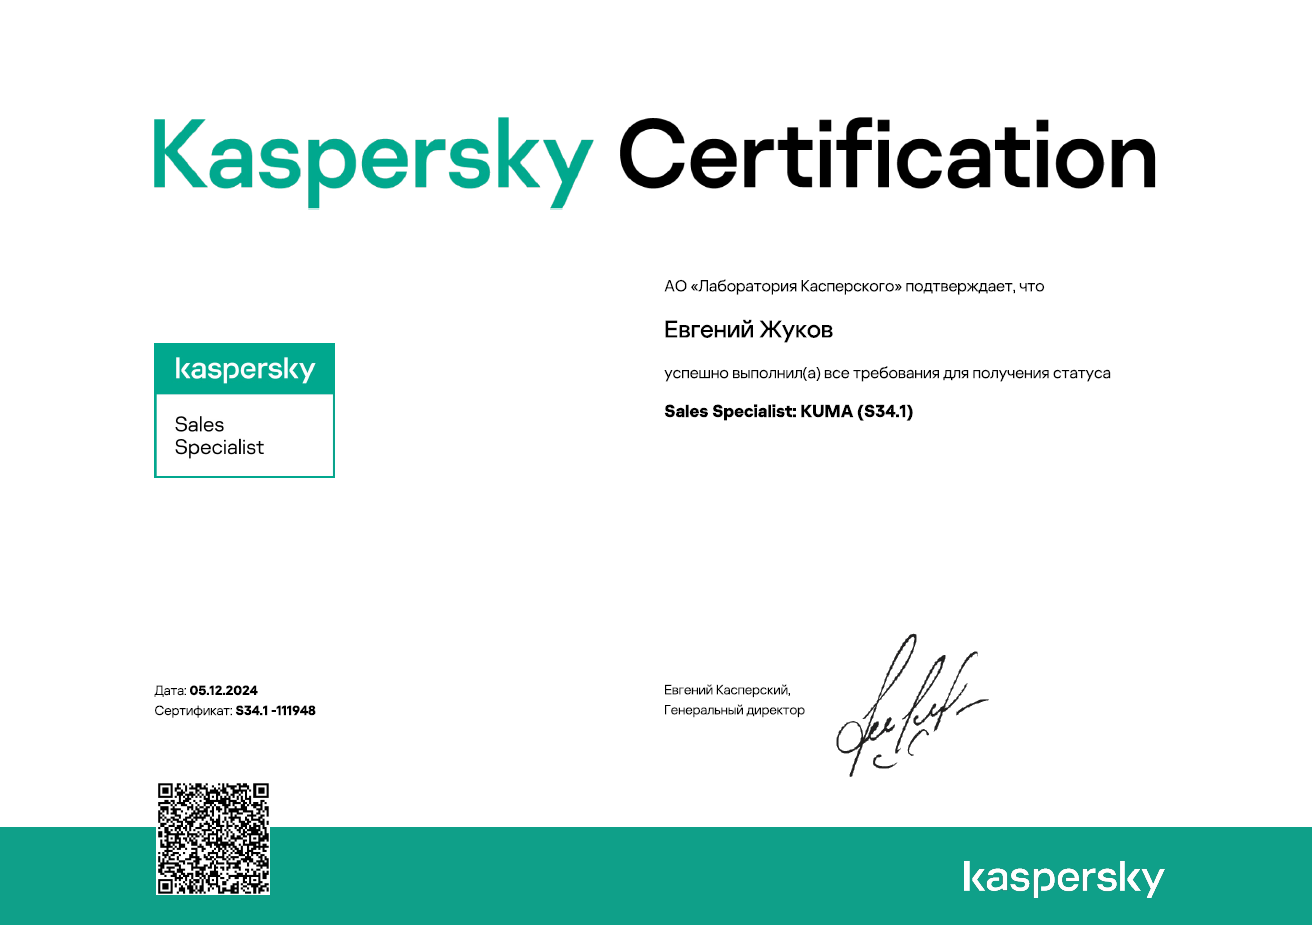
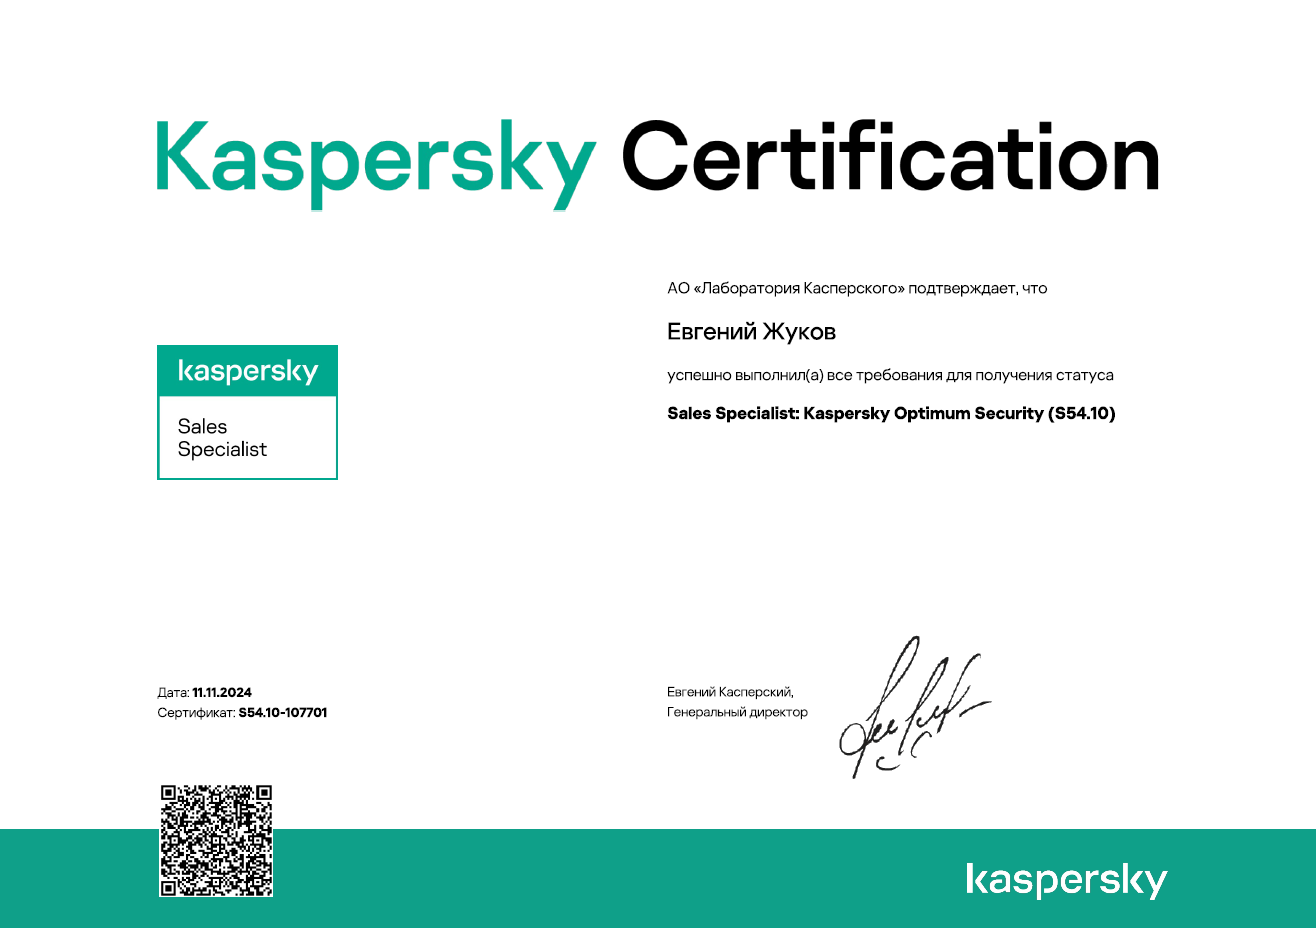
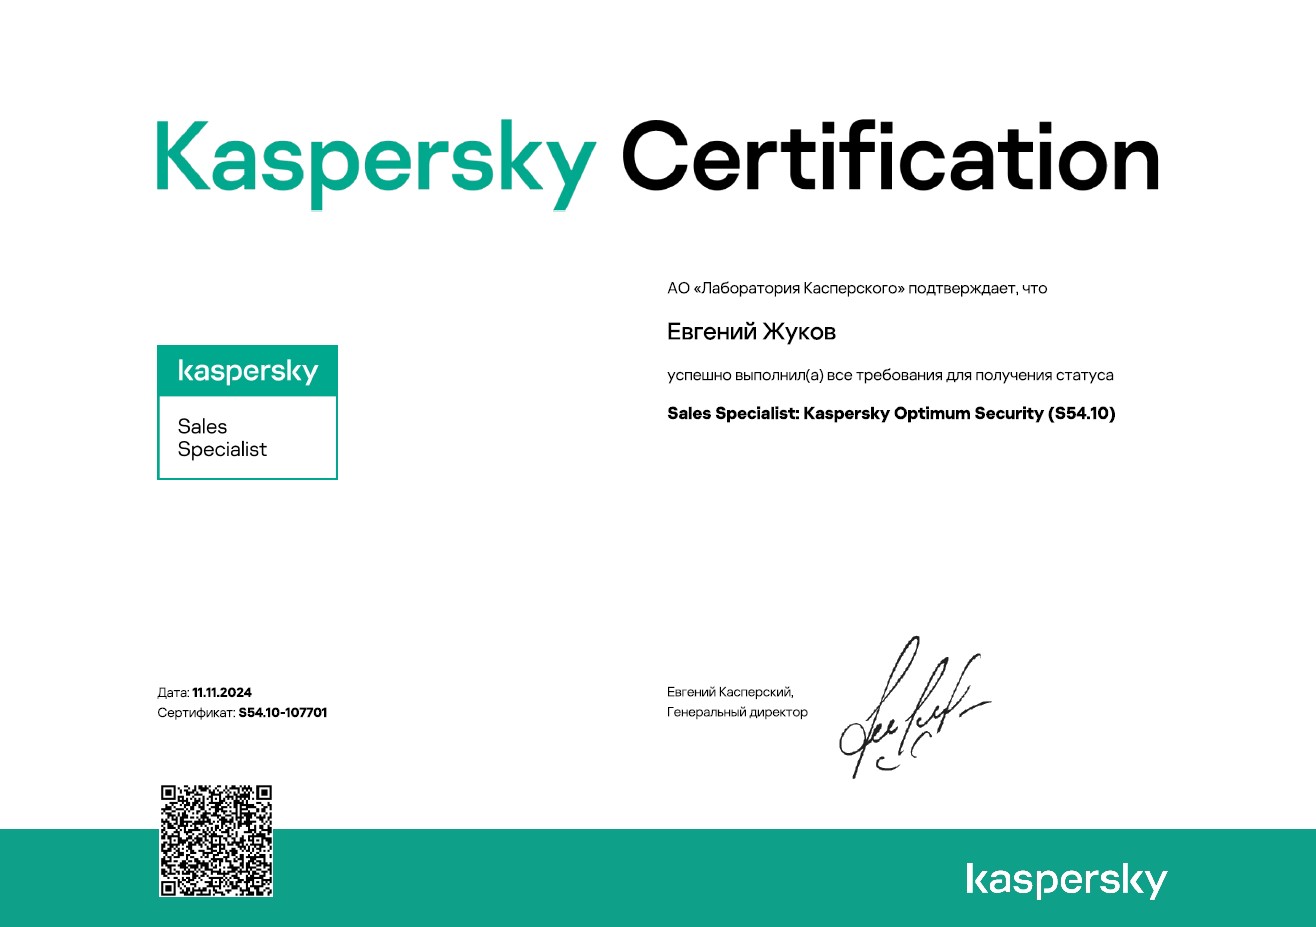
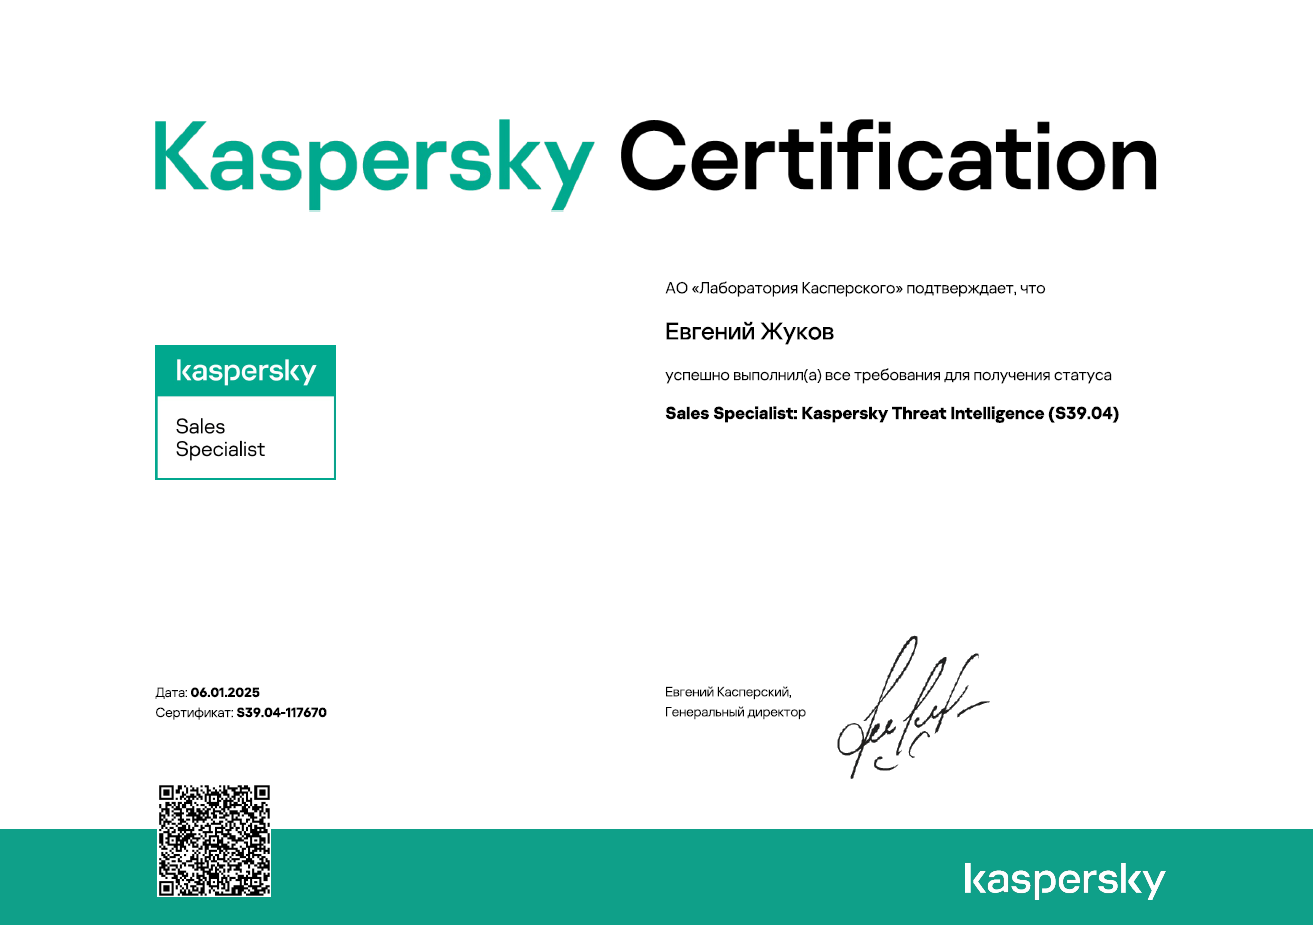
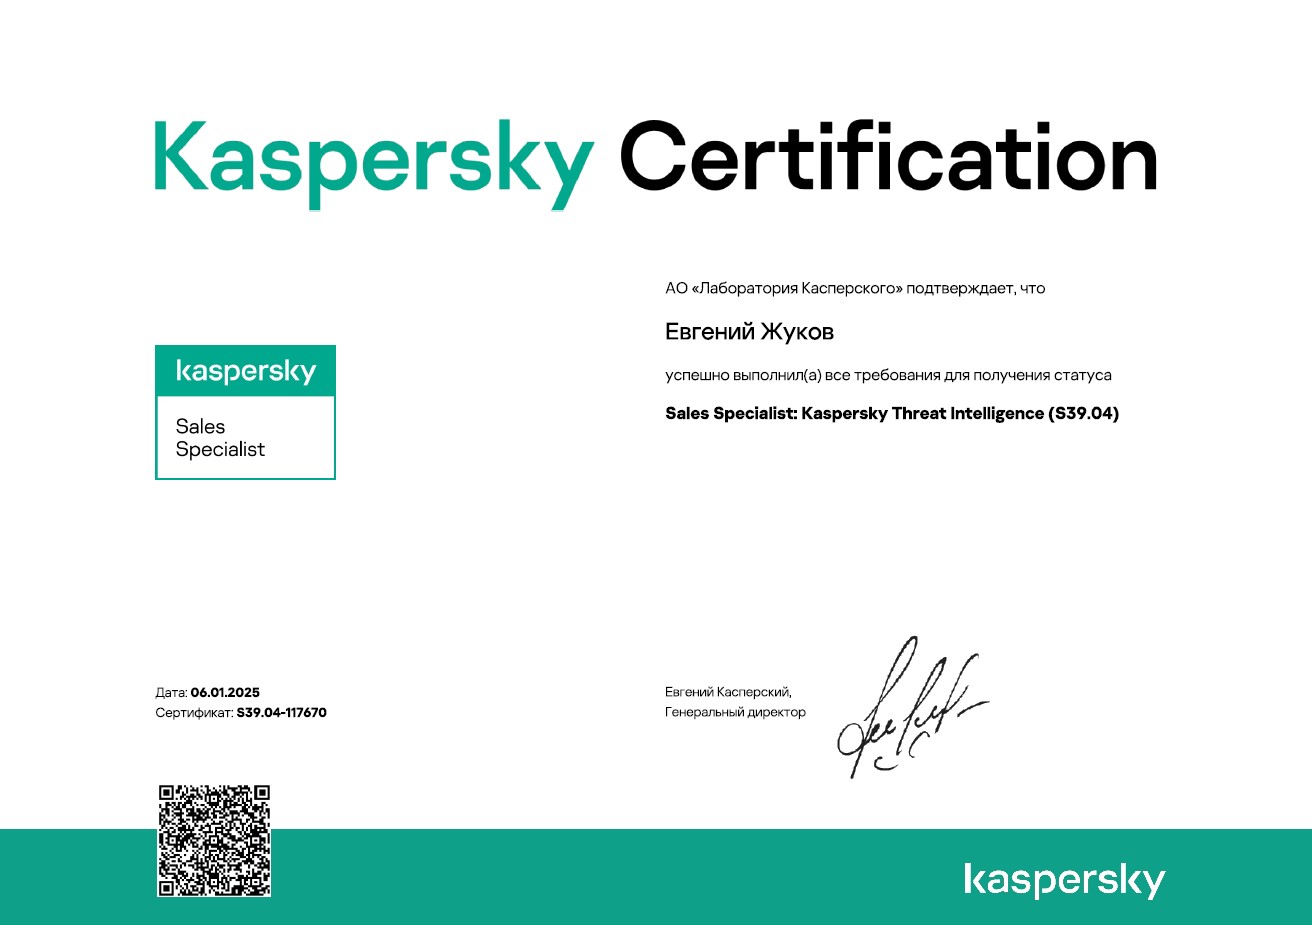
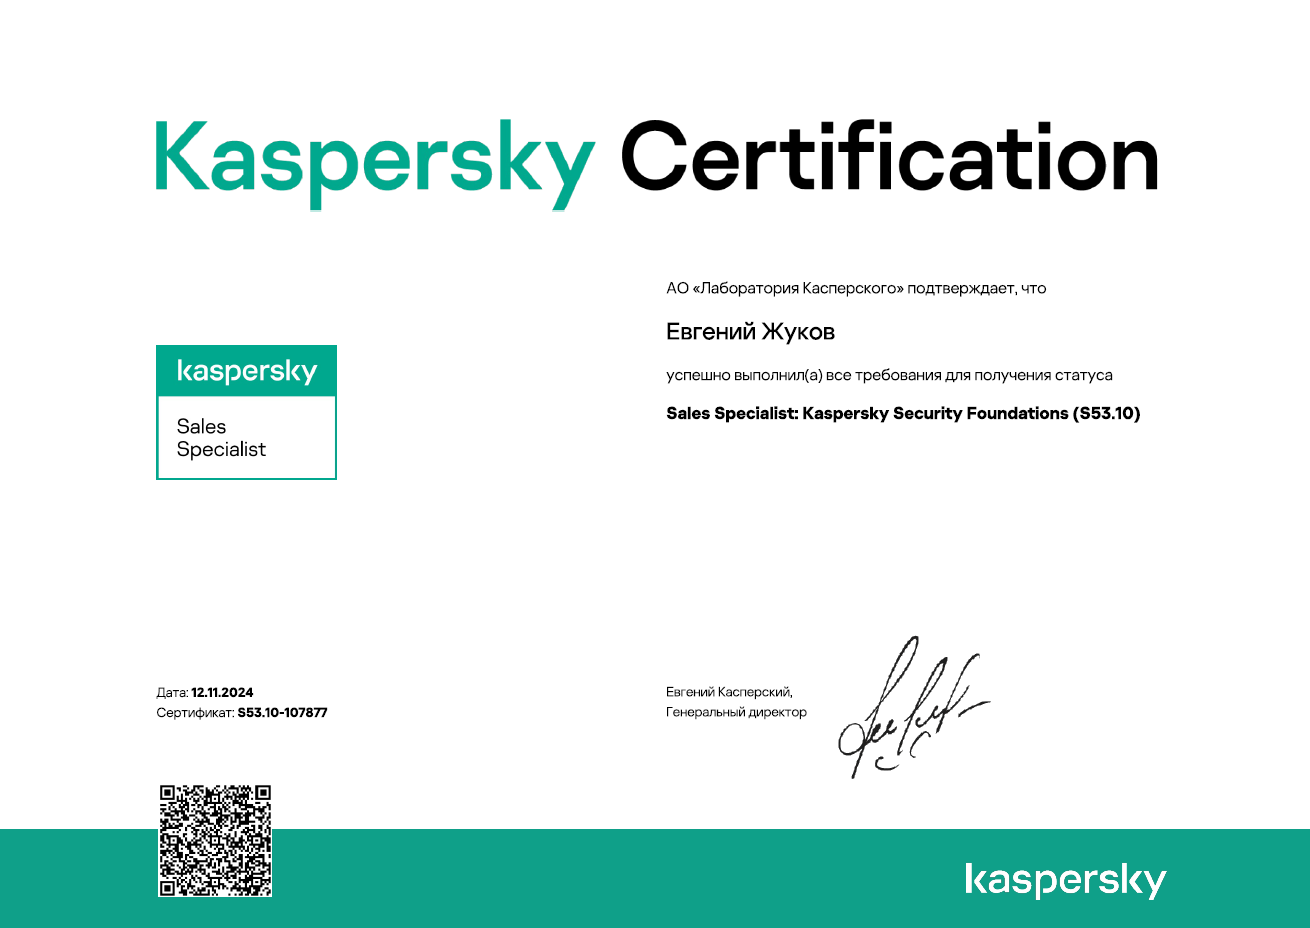
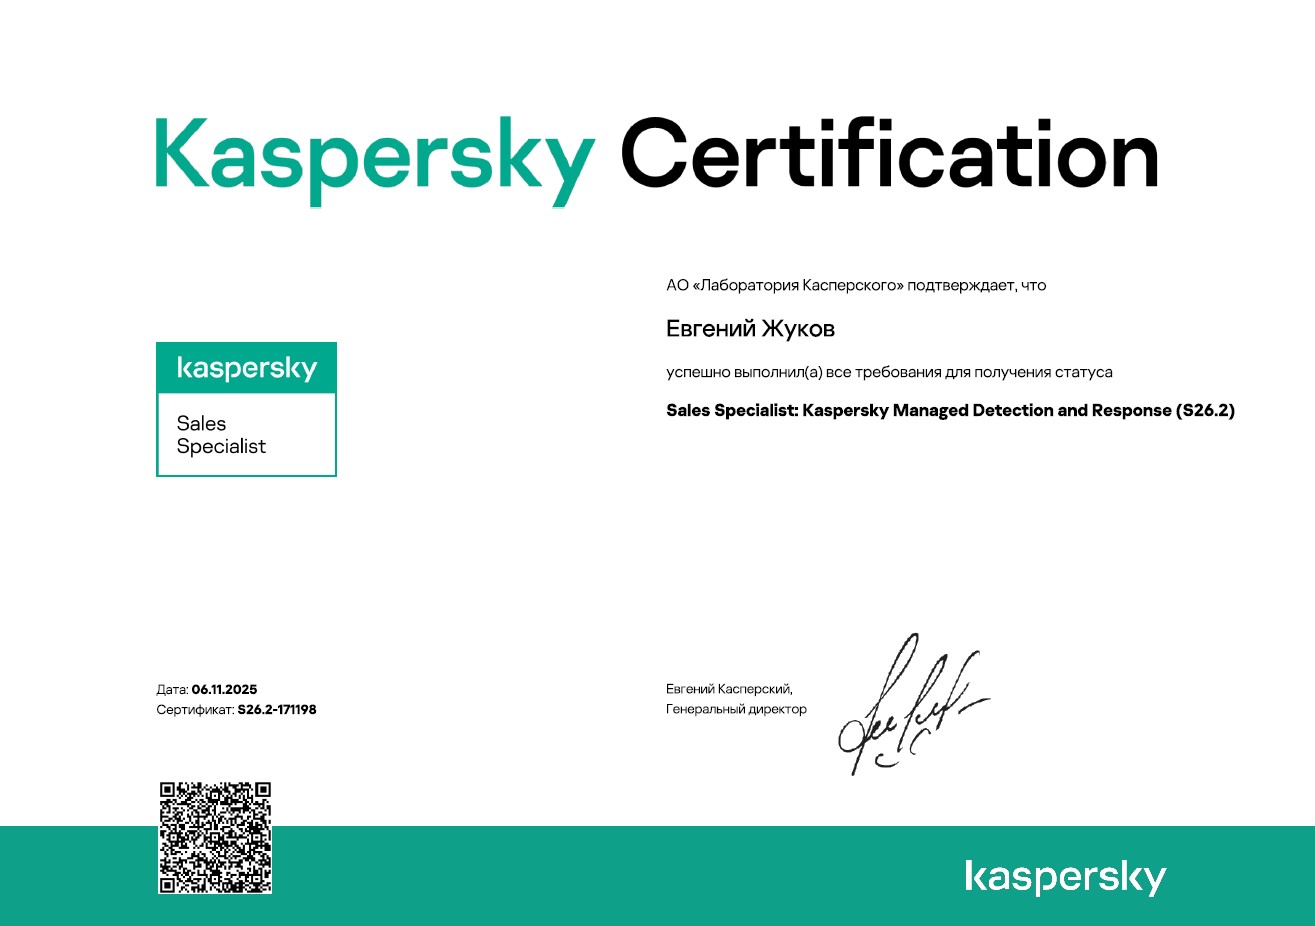
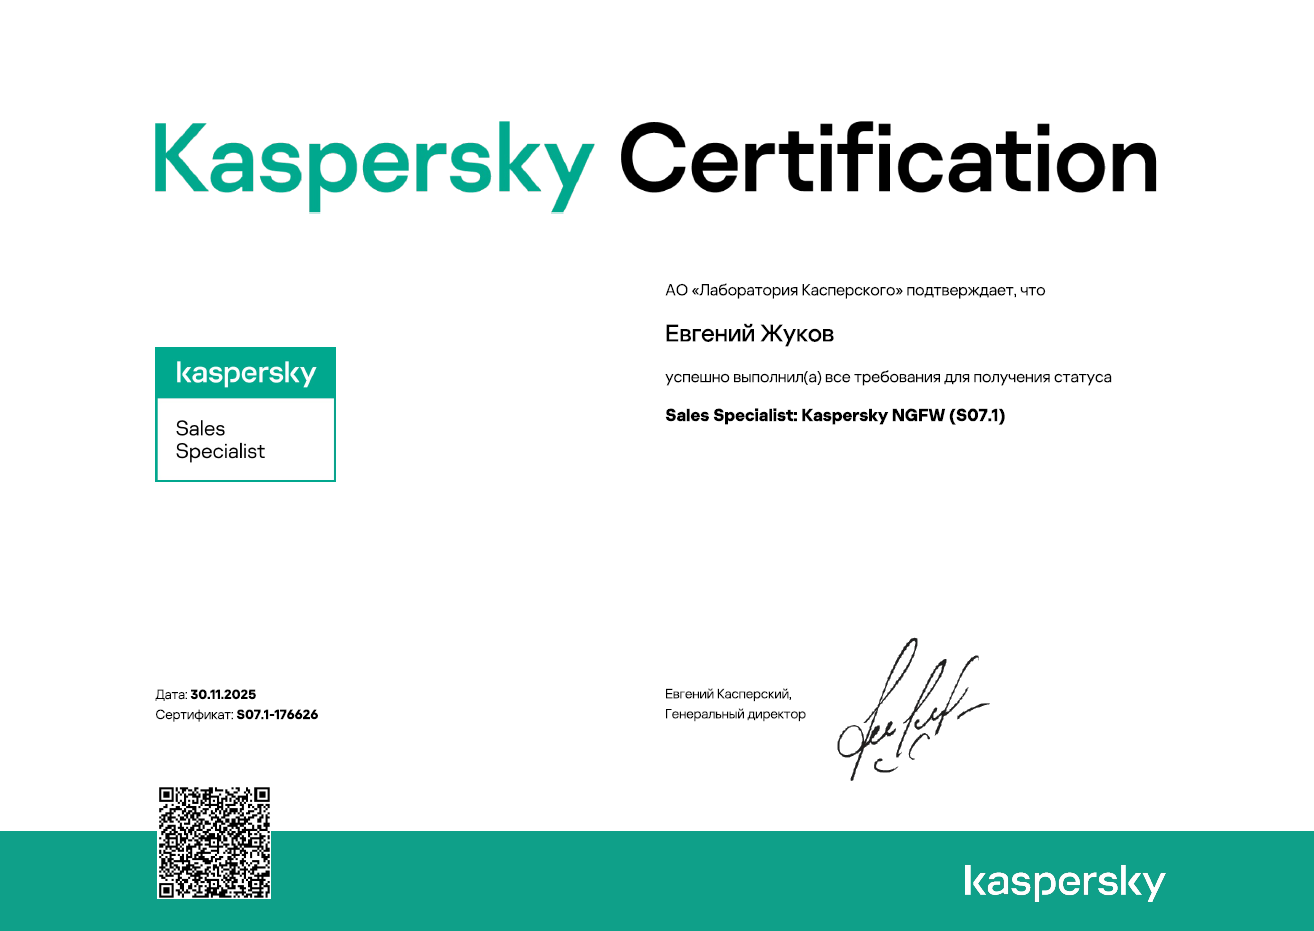
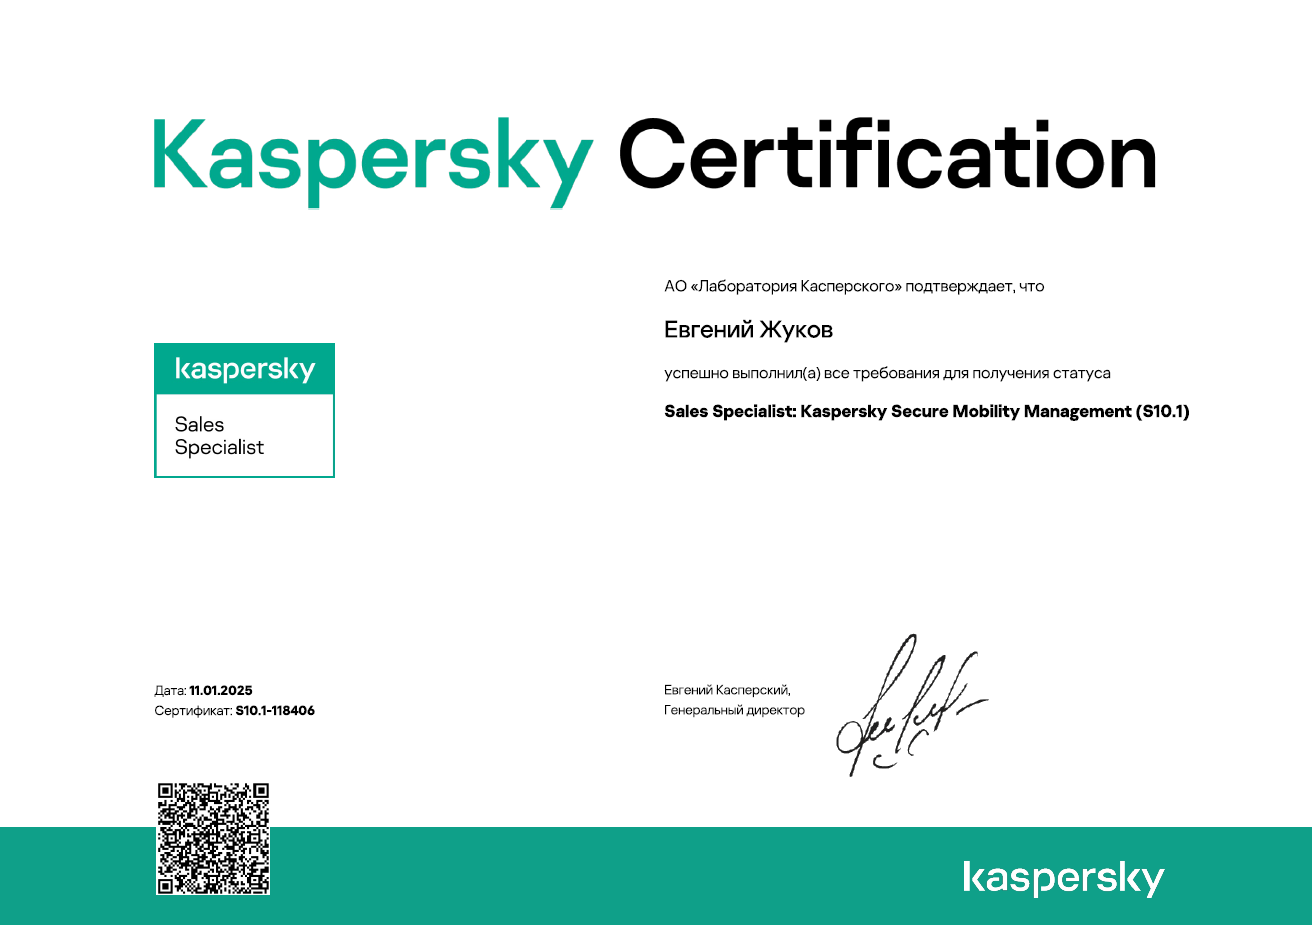
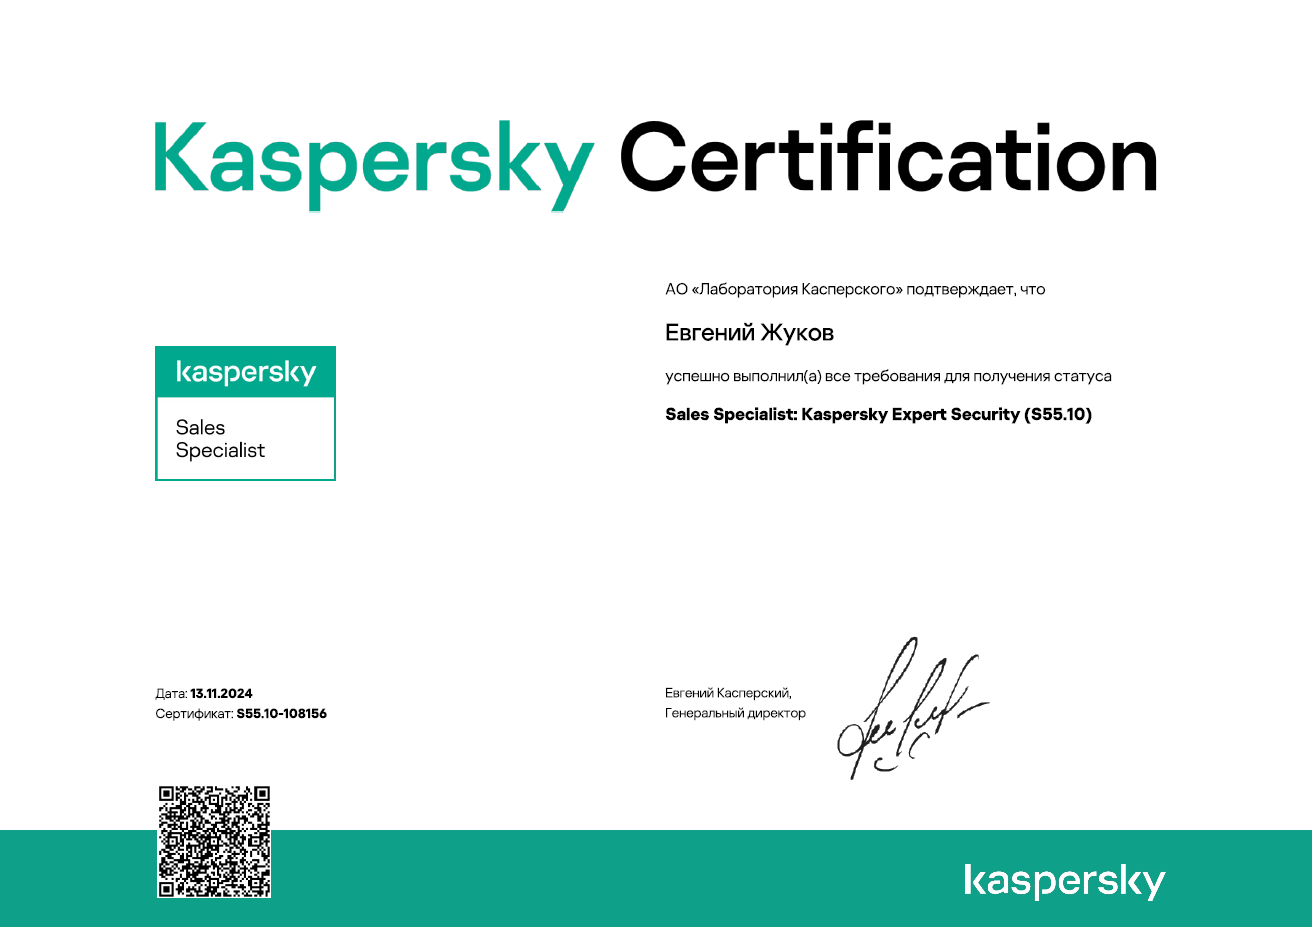
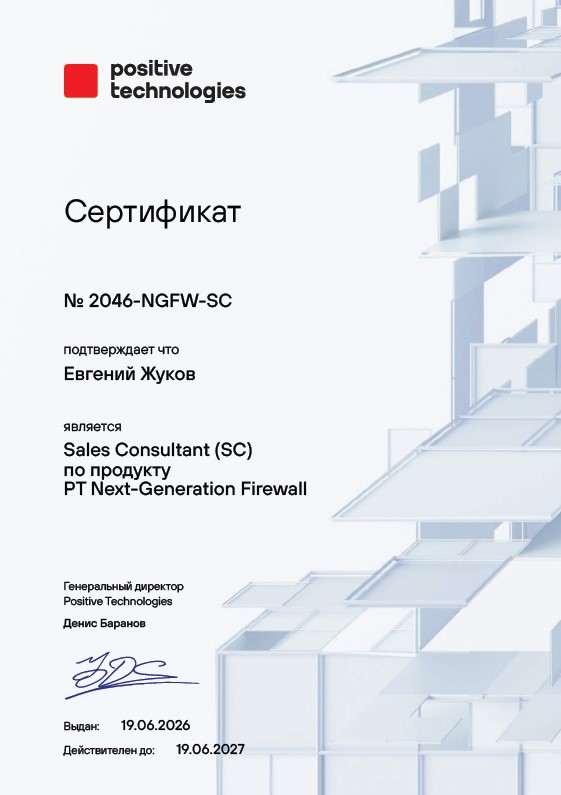
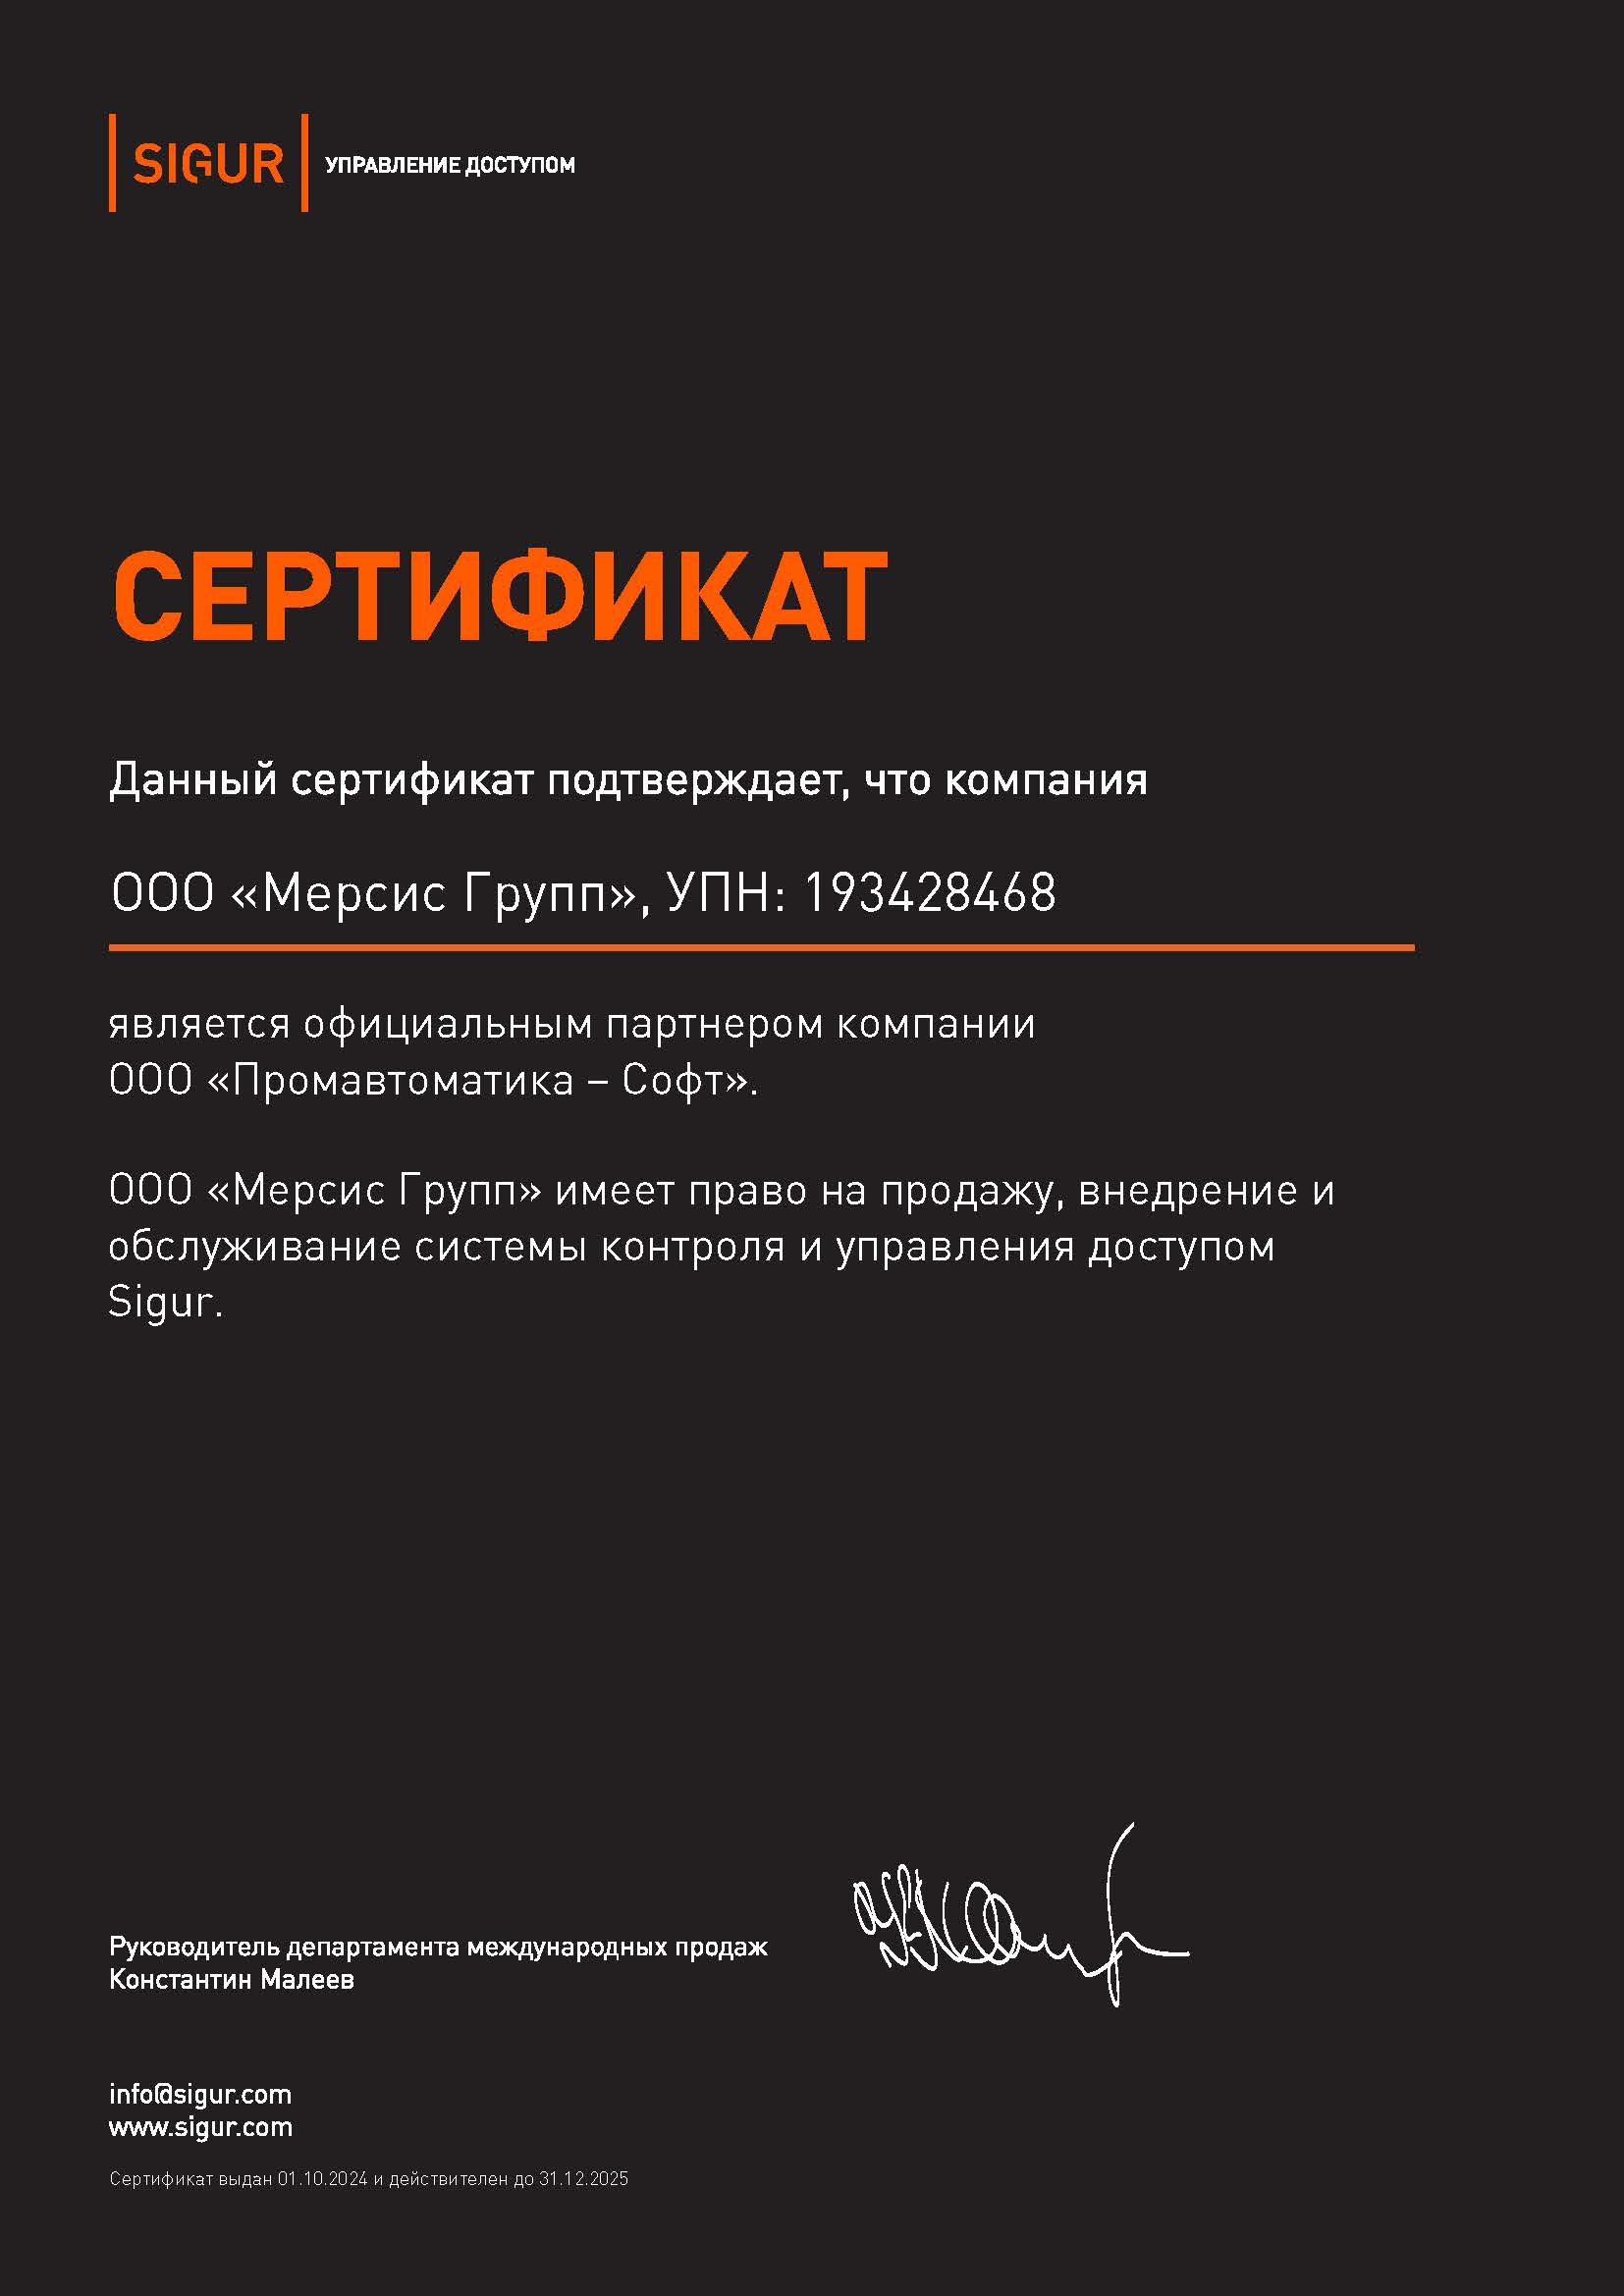
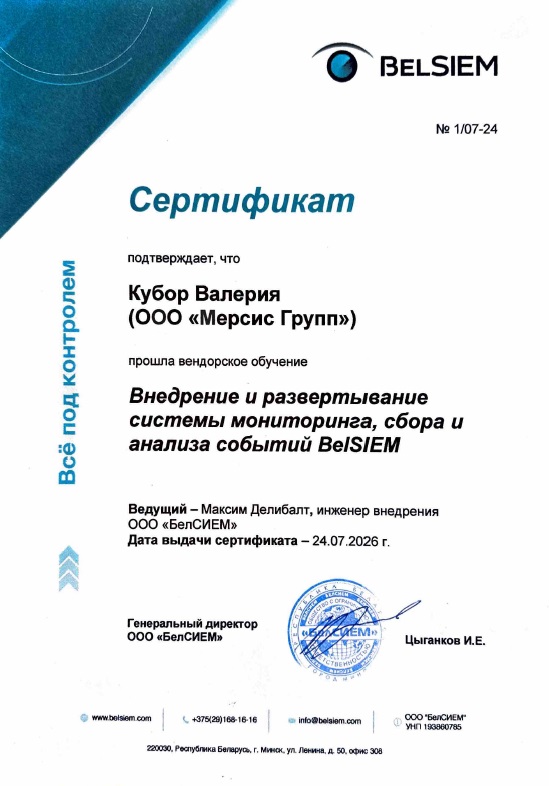
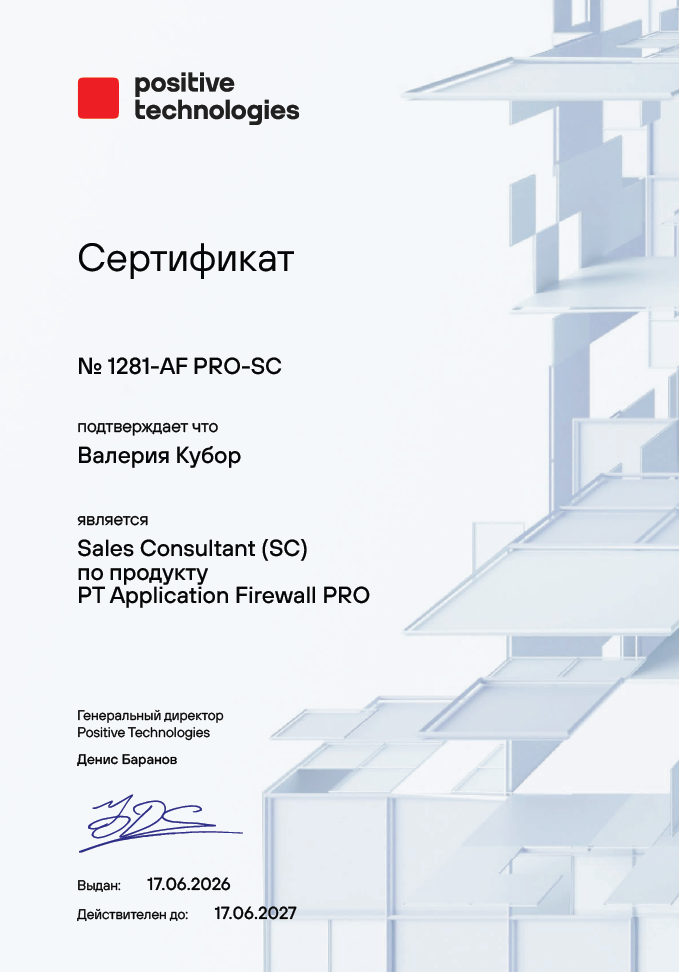
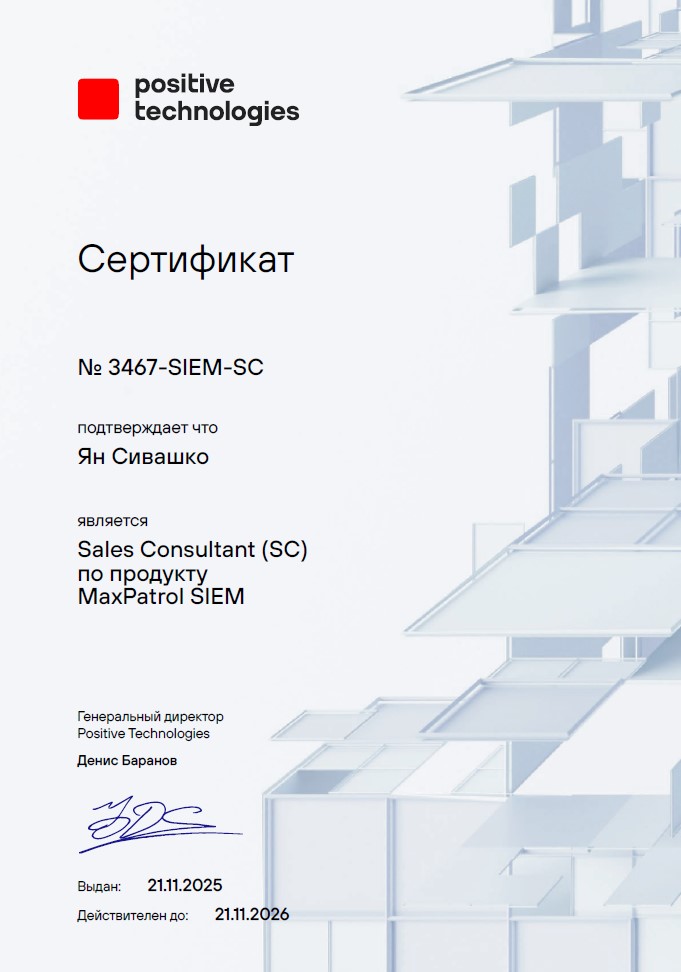
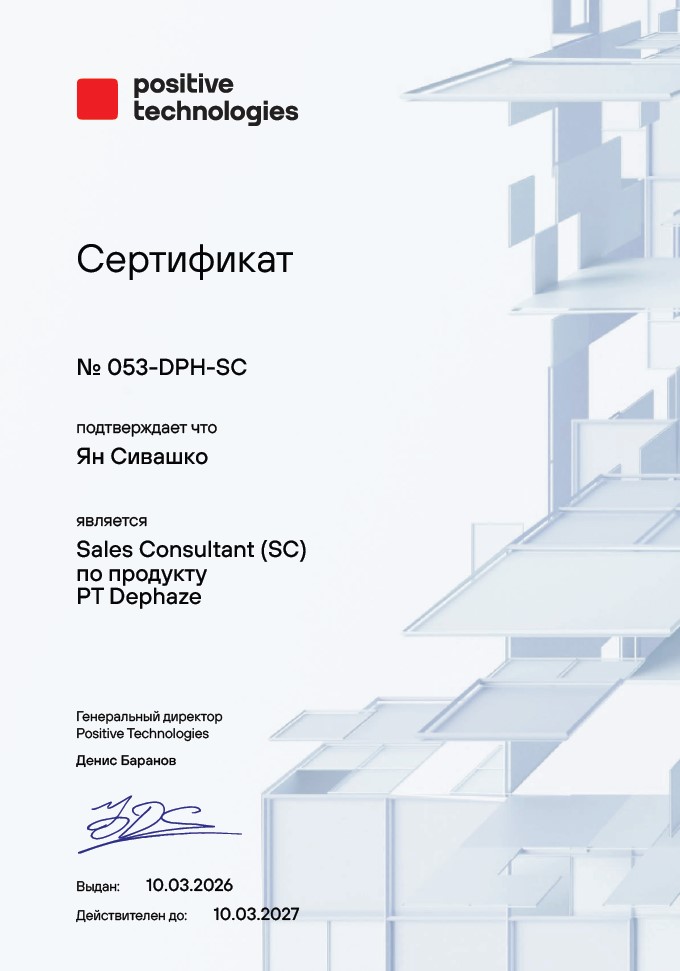
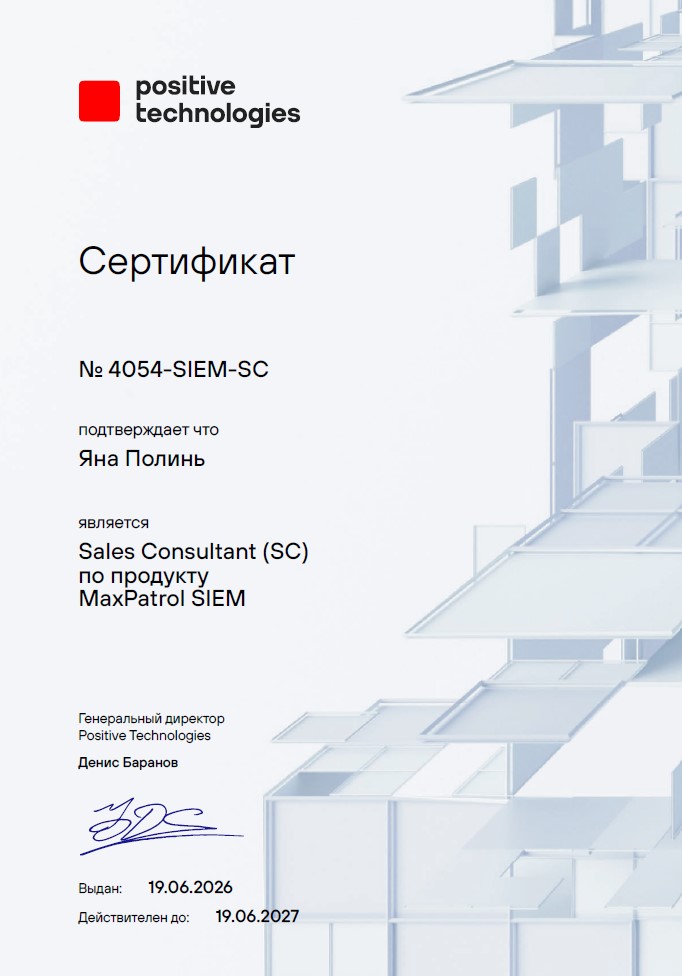
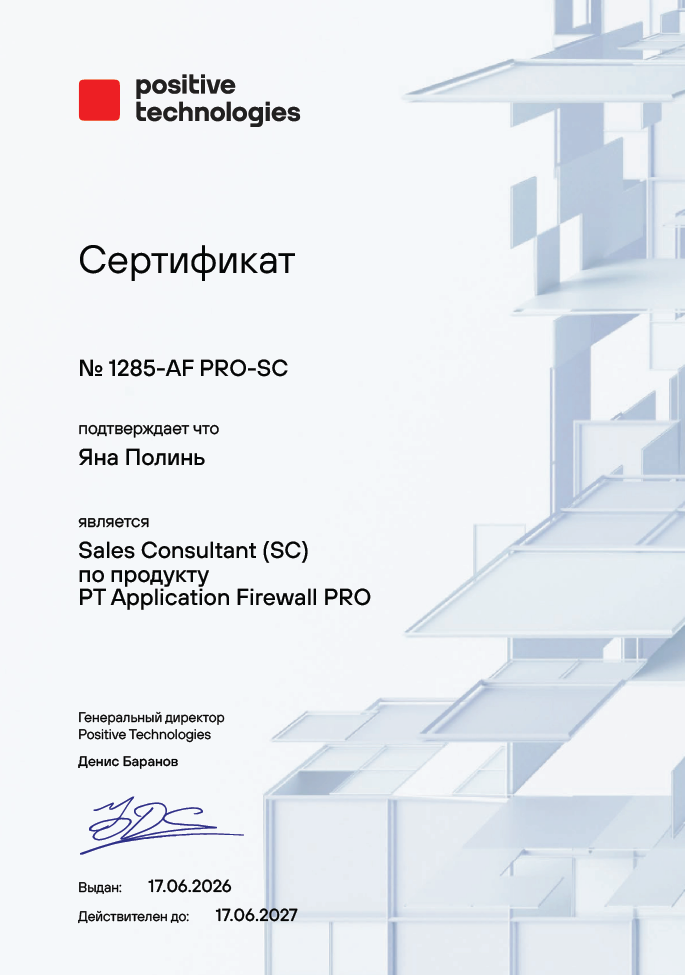
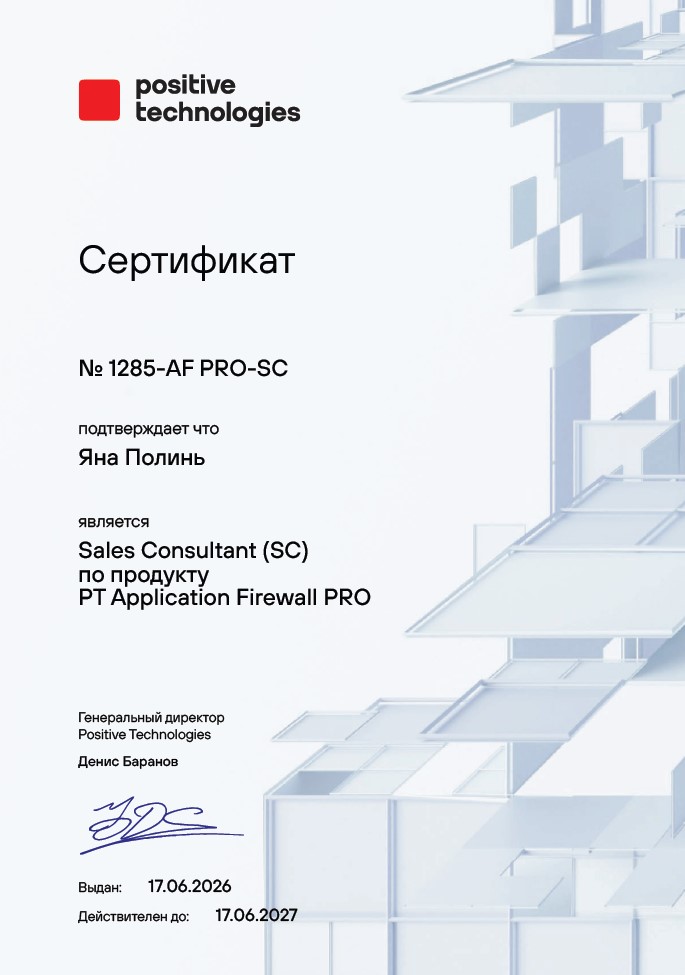
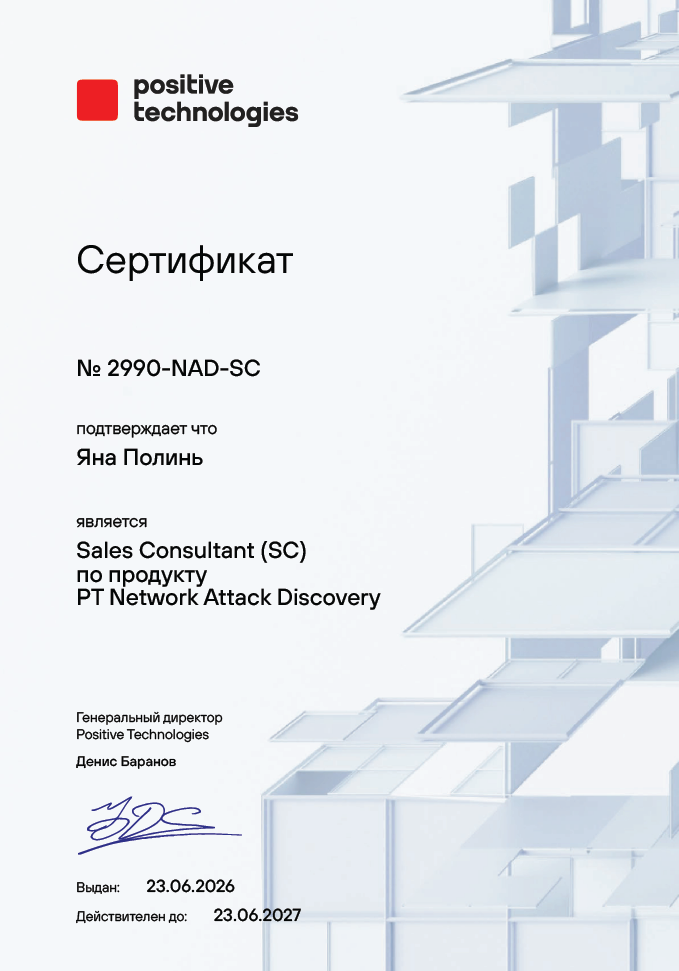
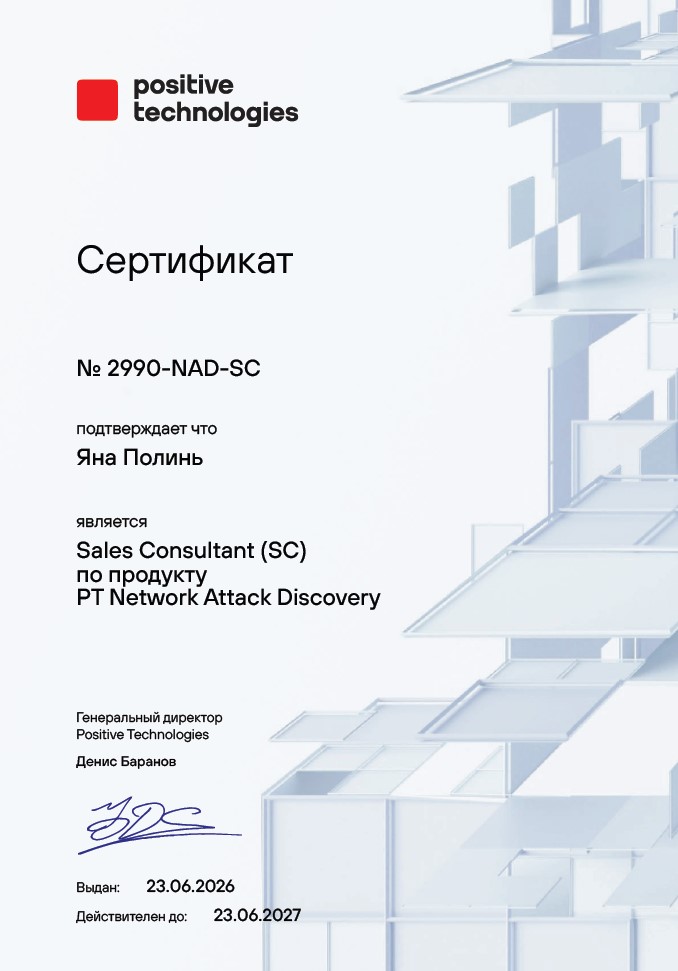
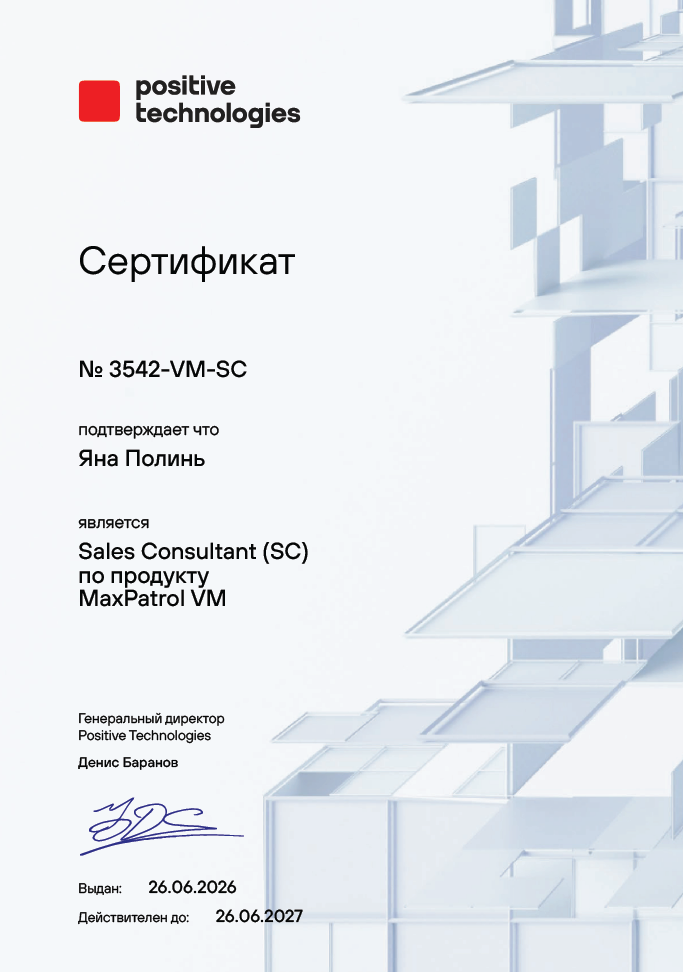
Сертификаты и статусы
0
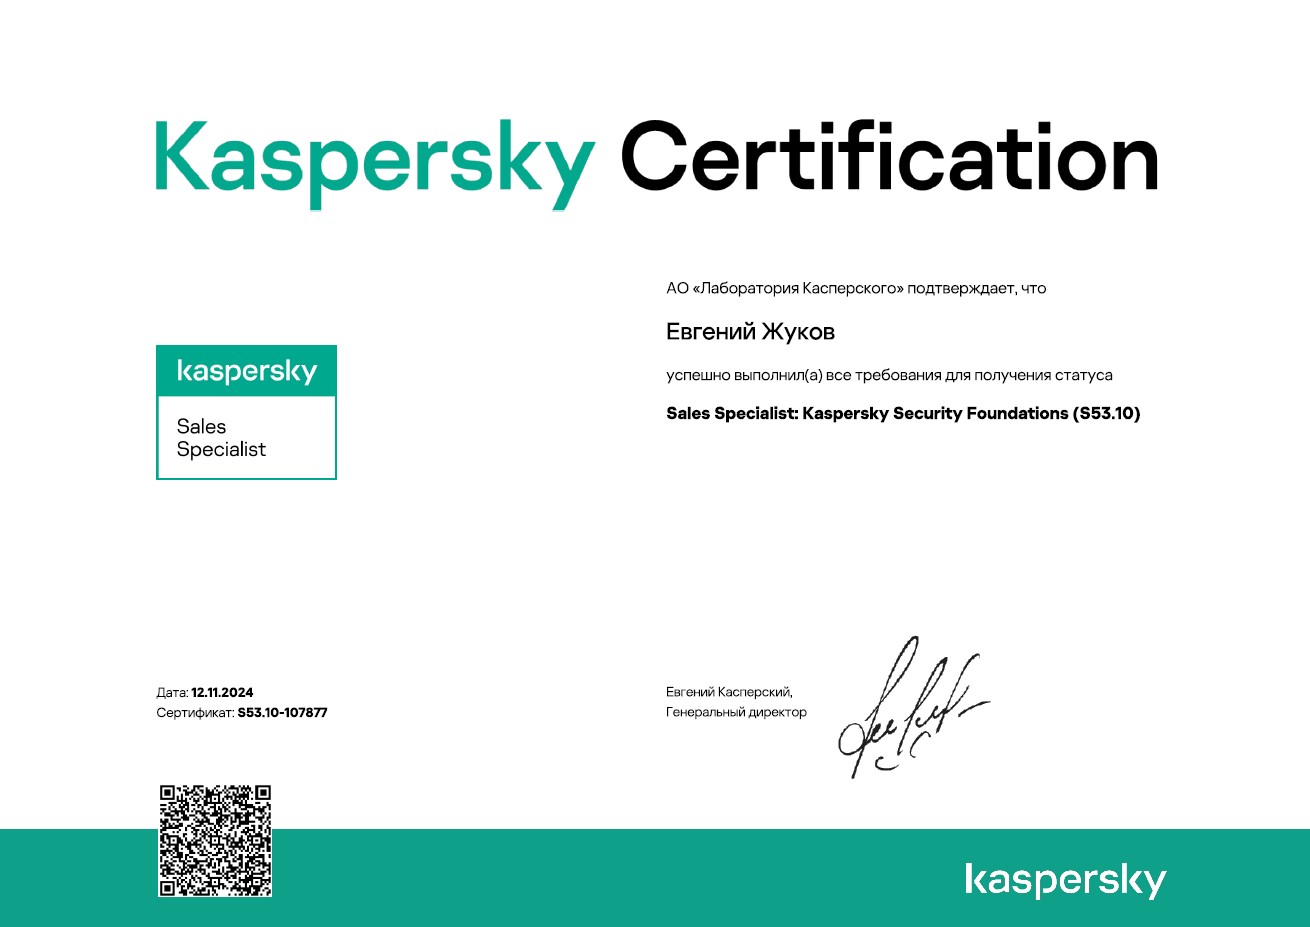
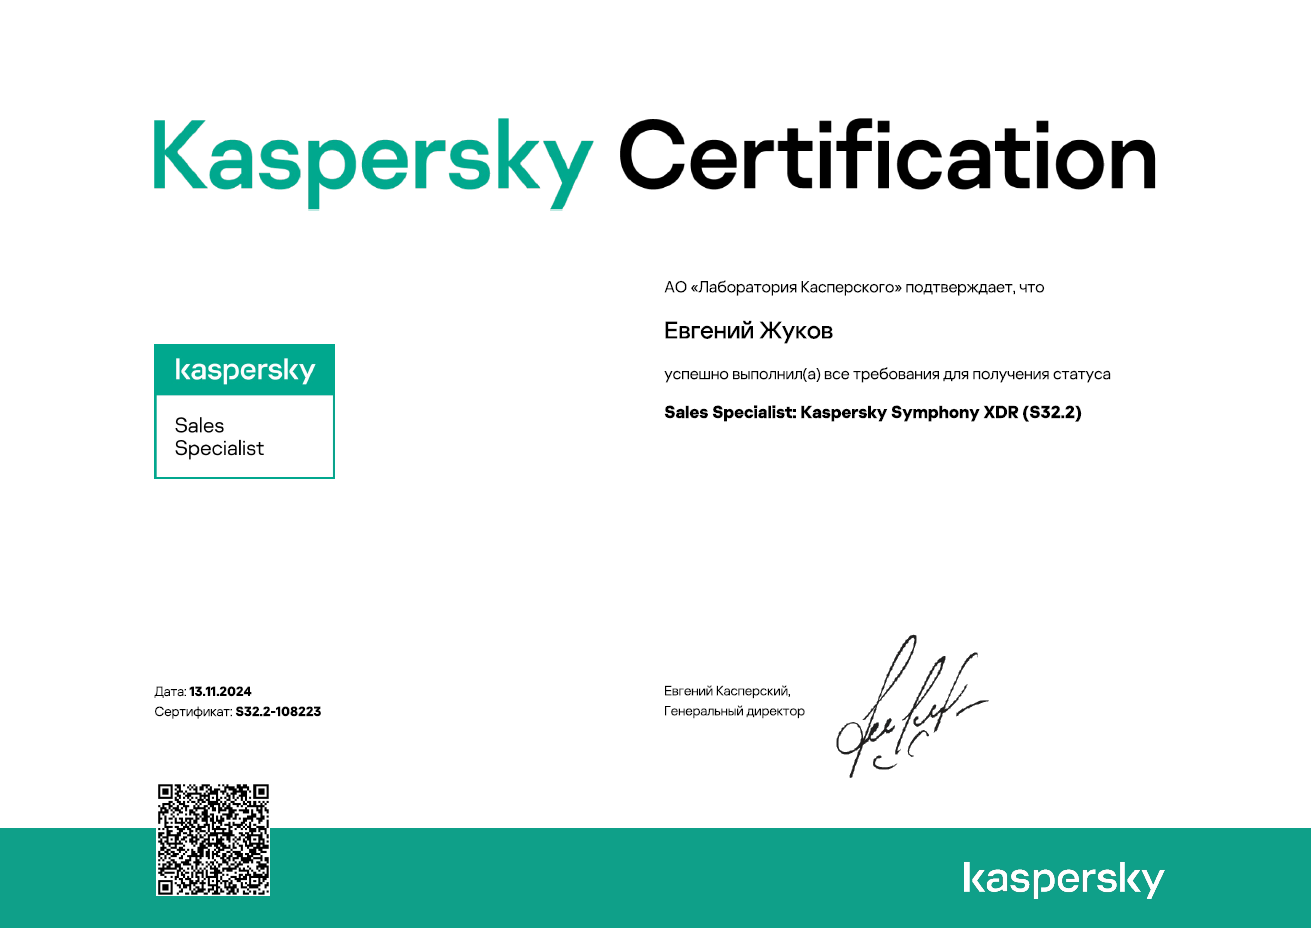
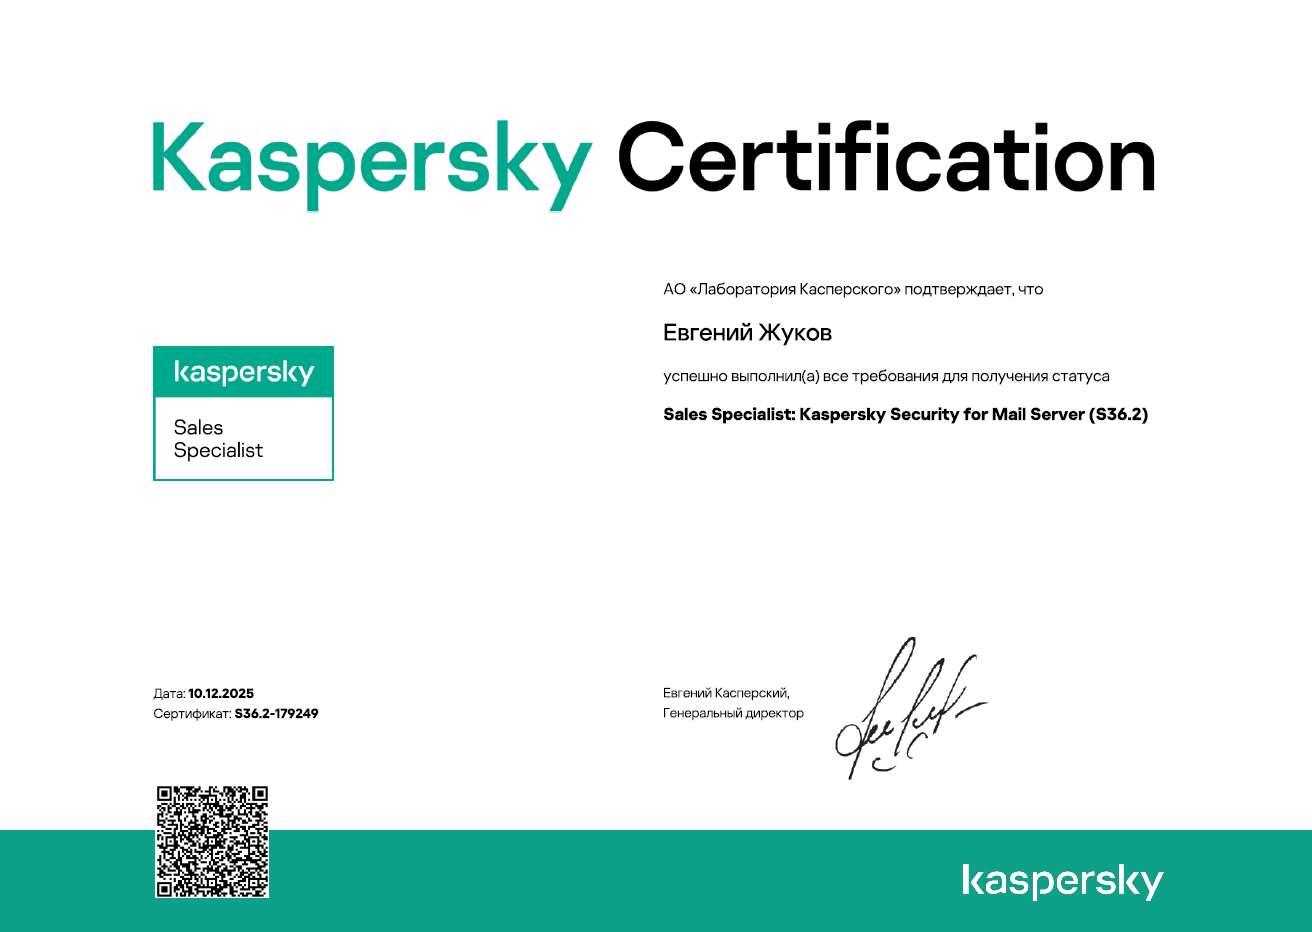
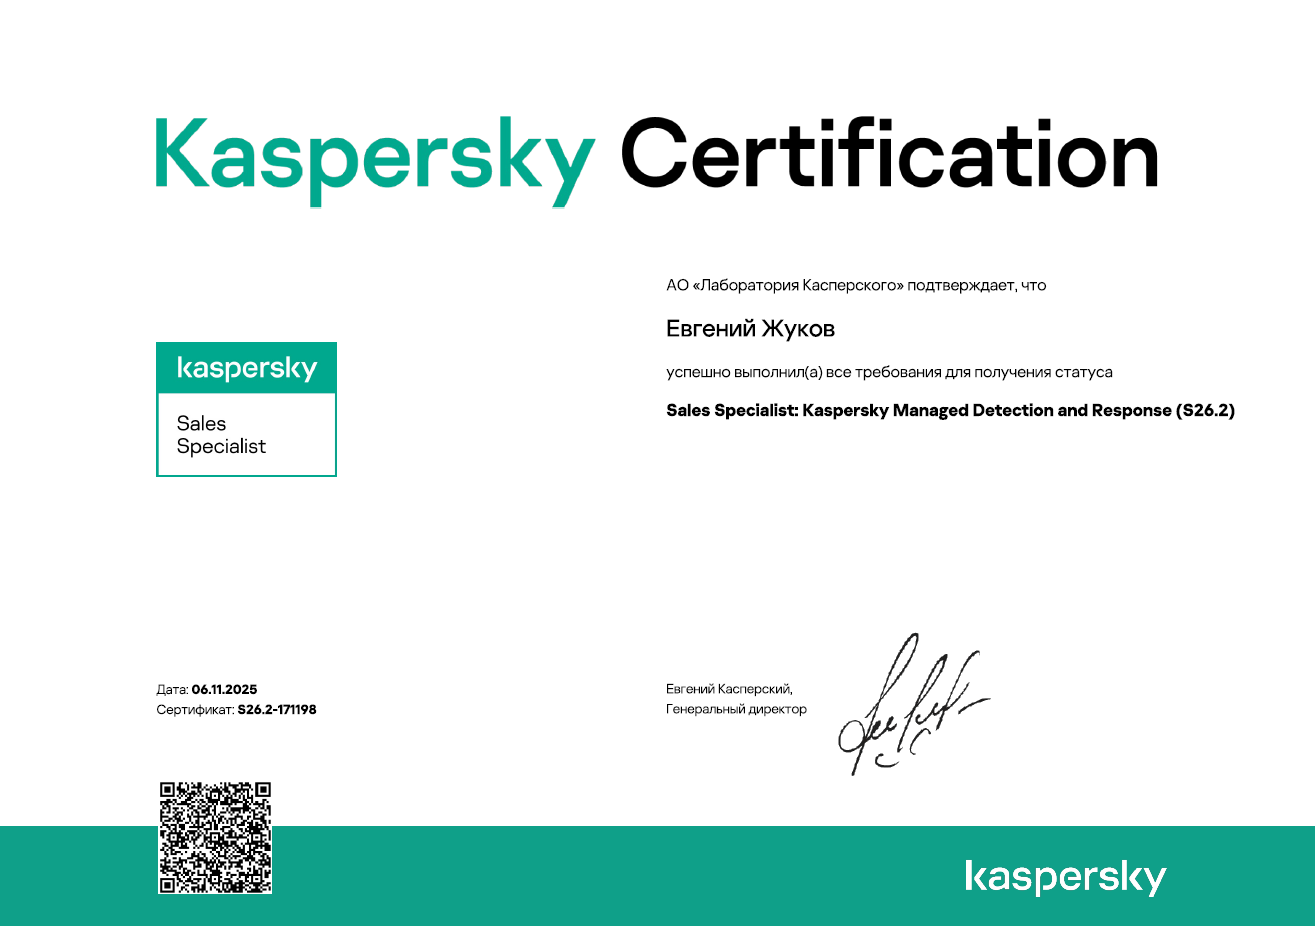
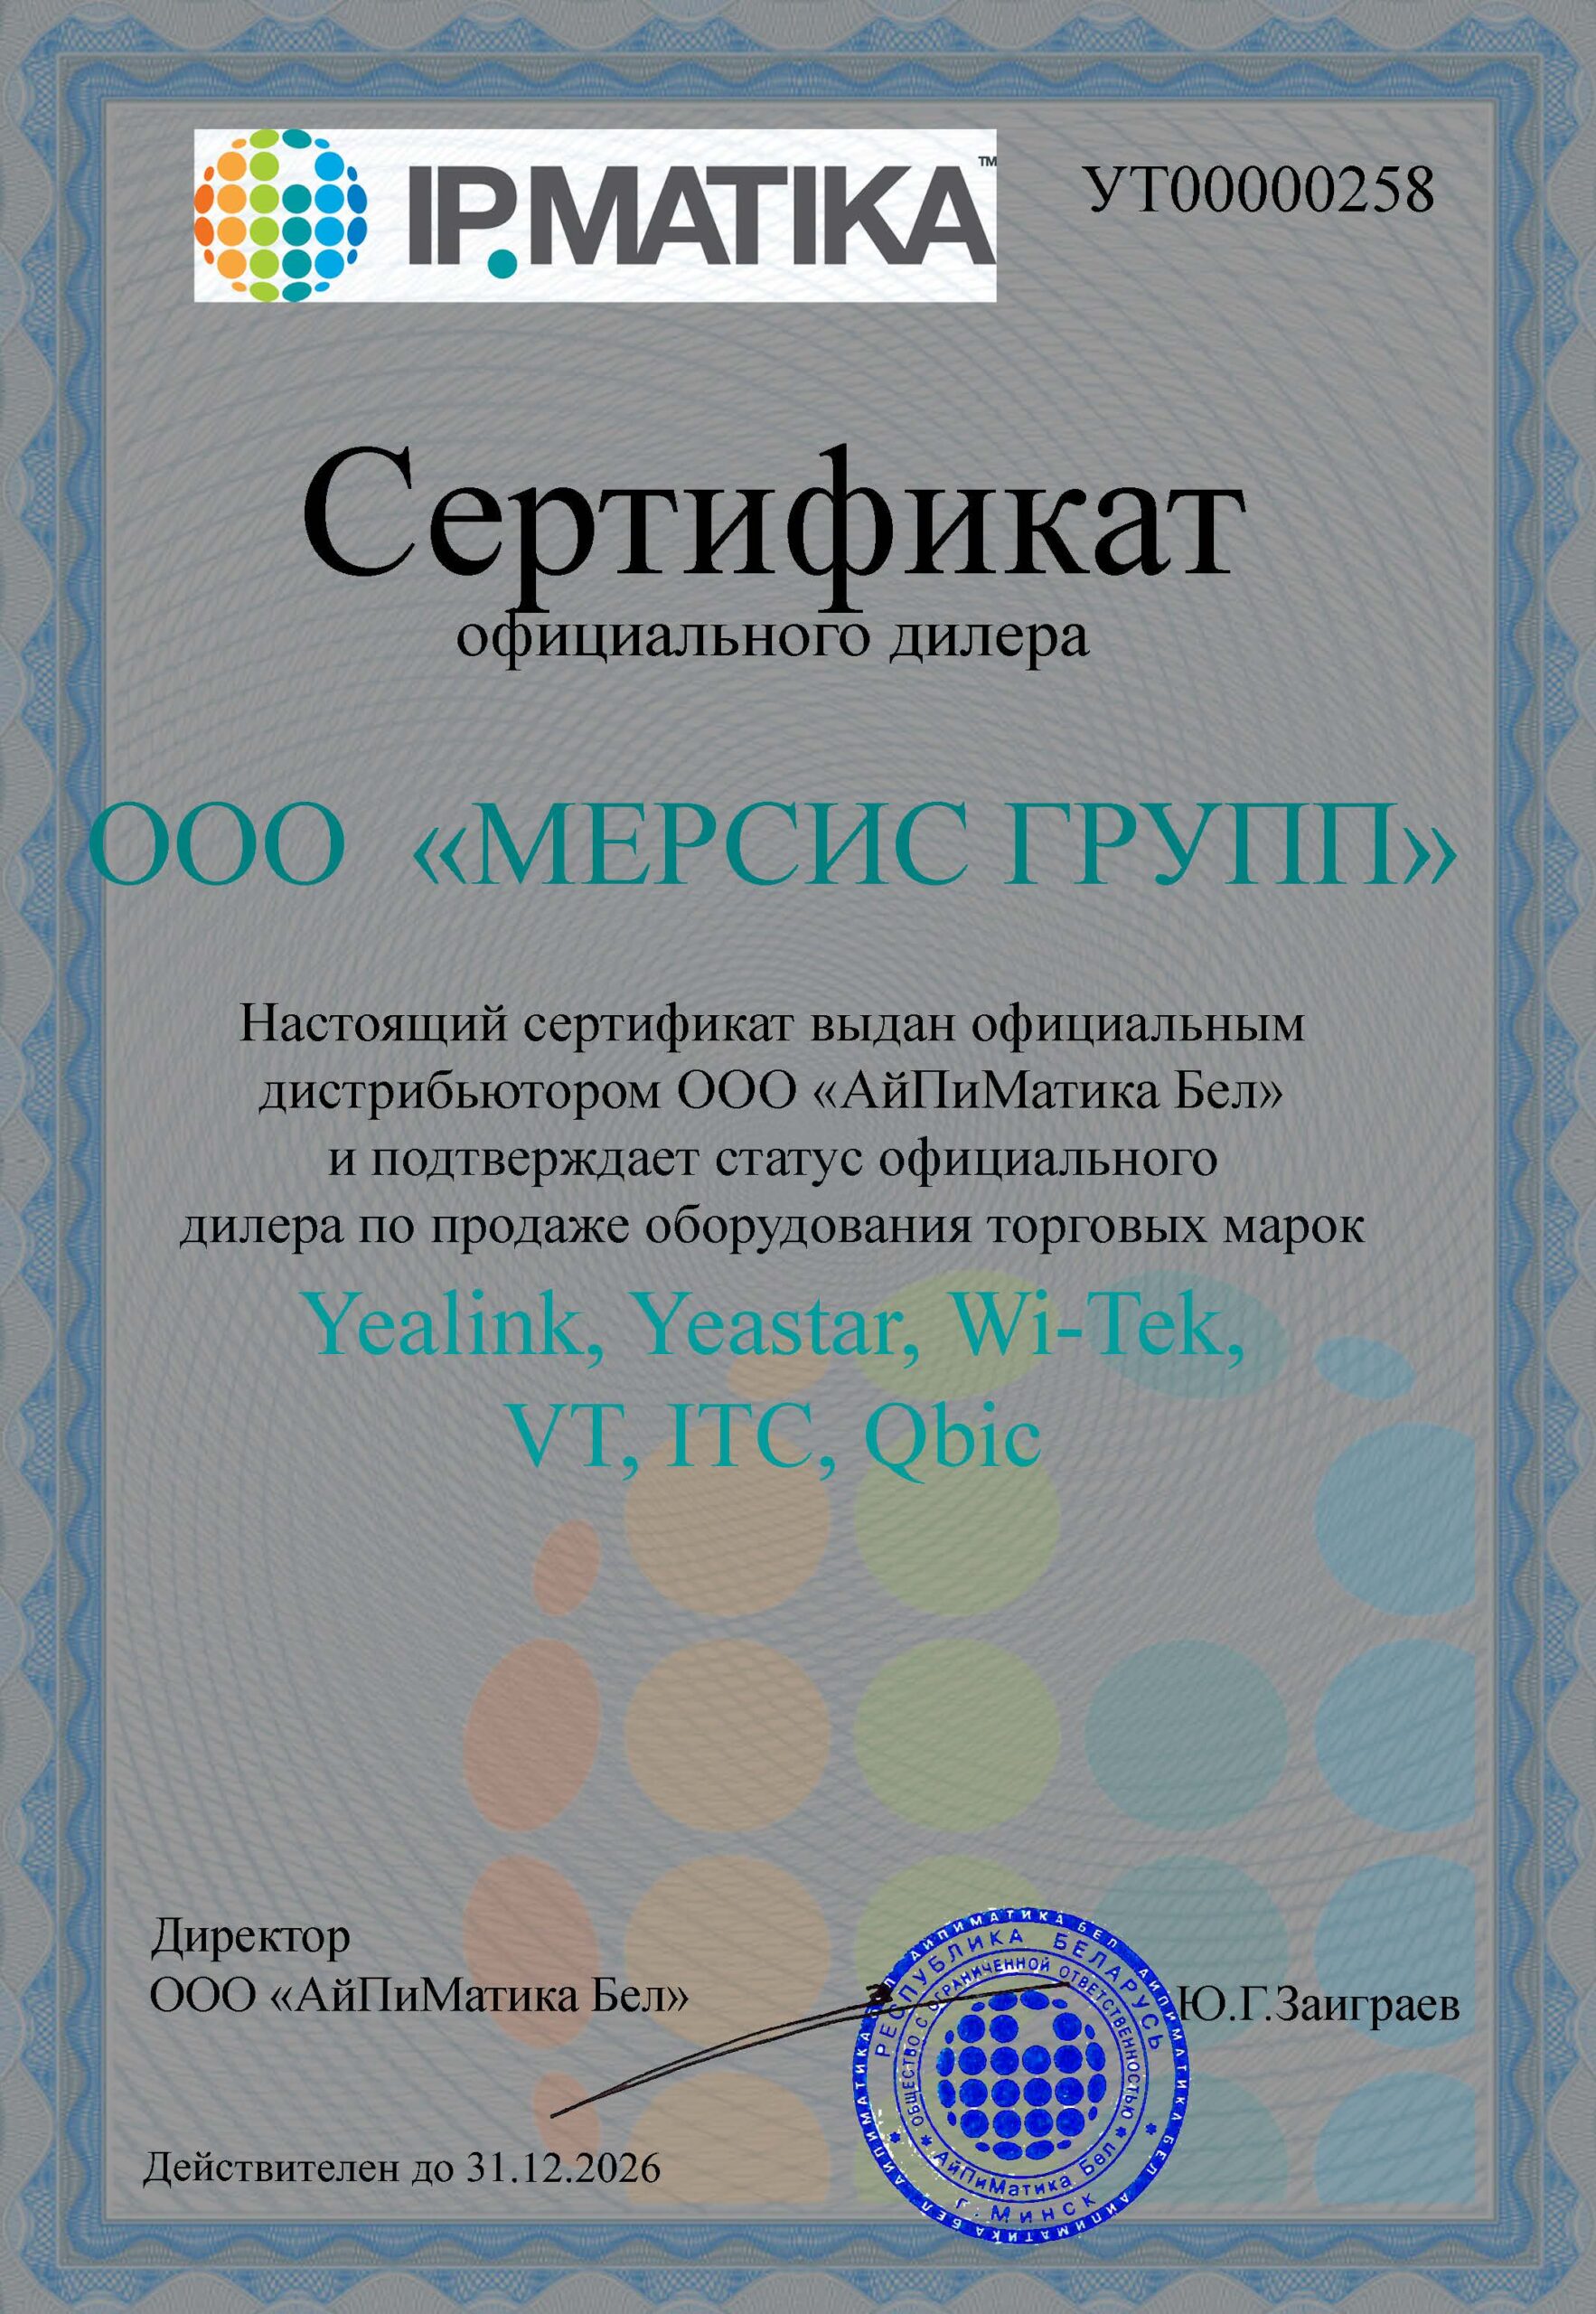
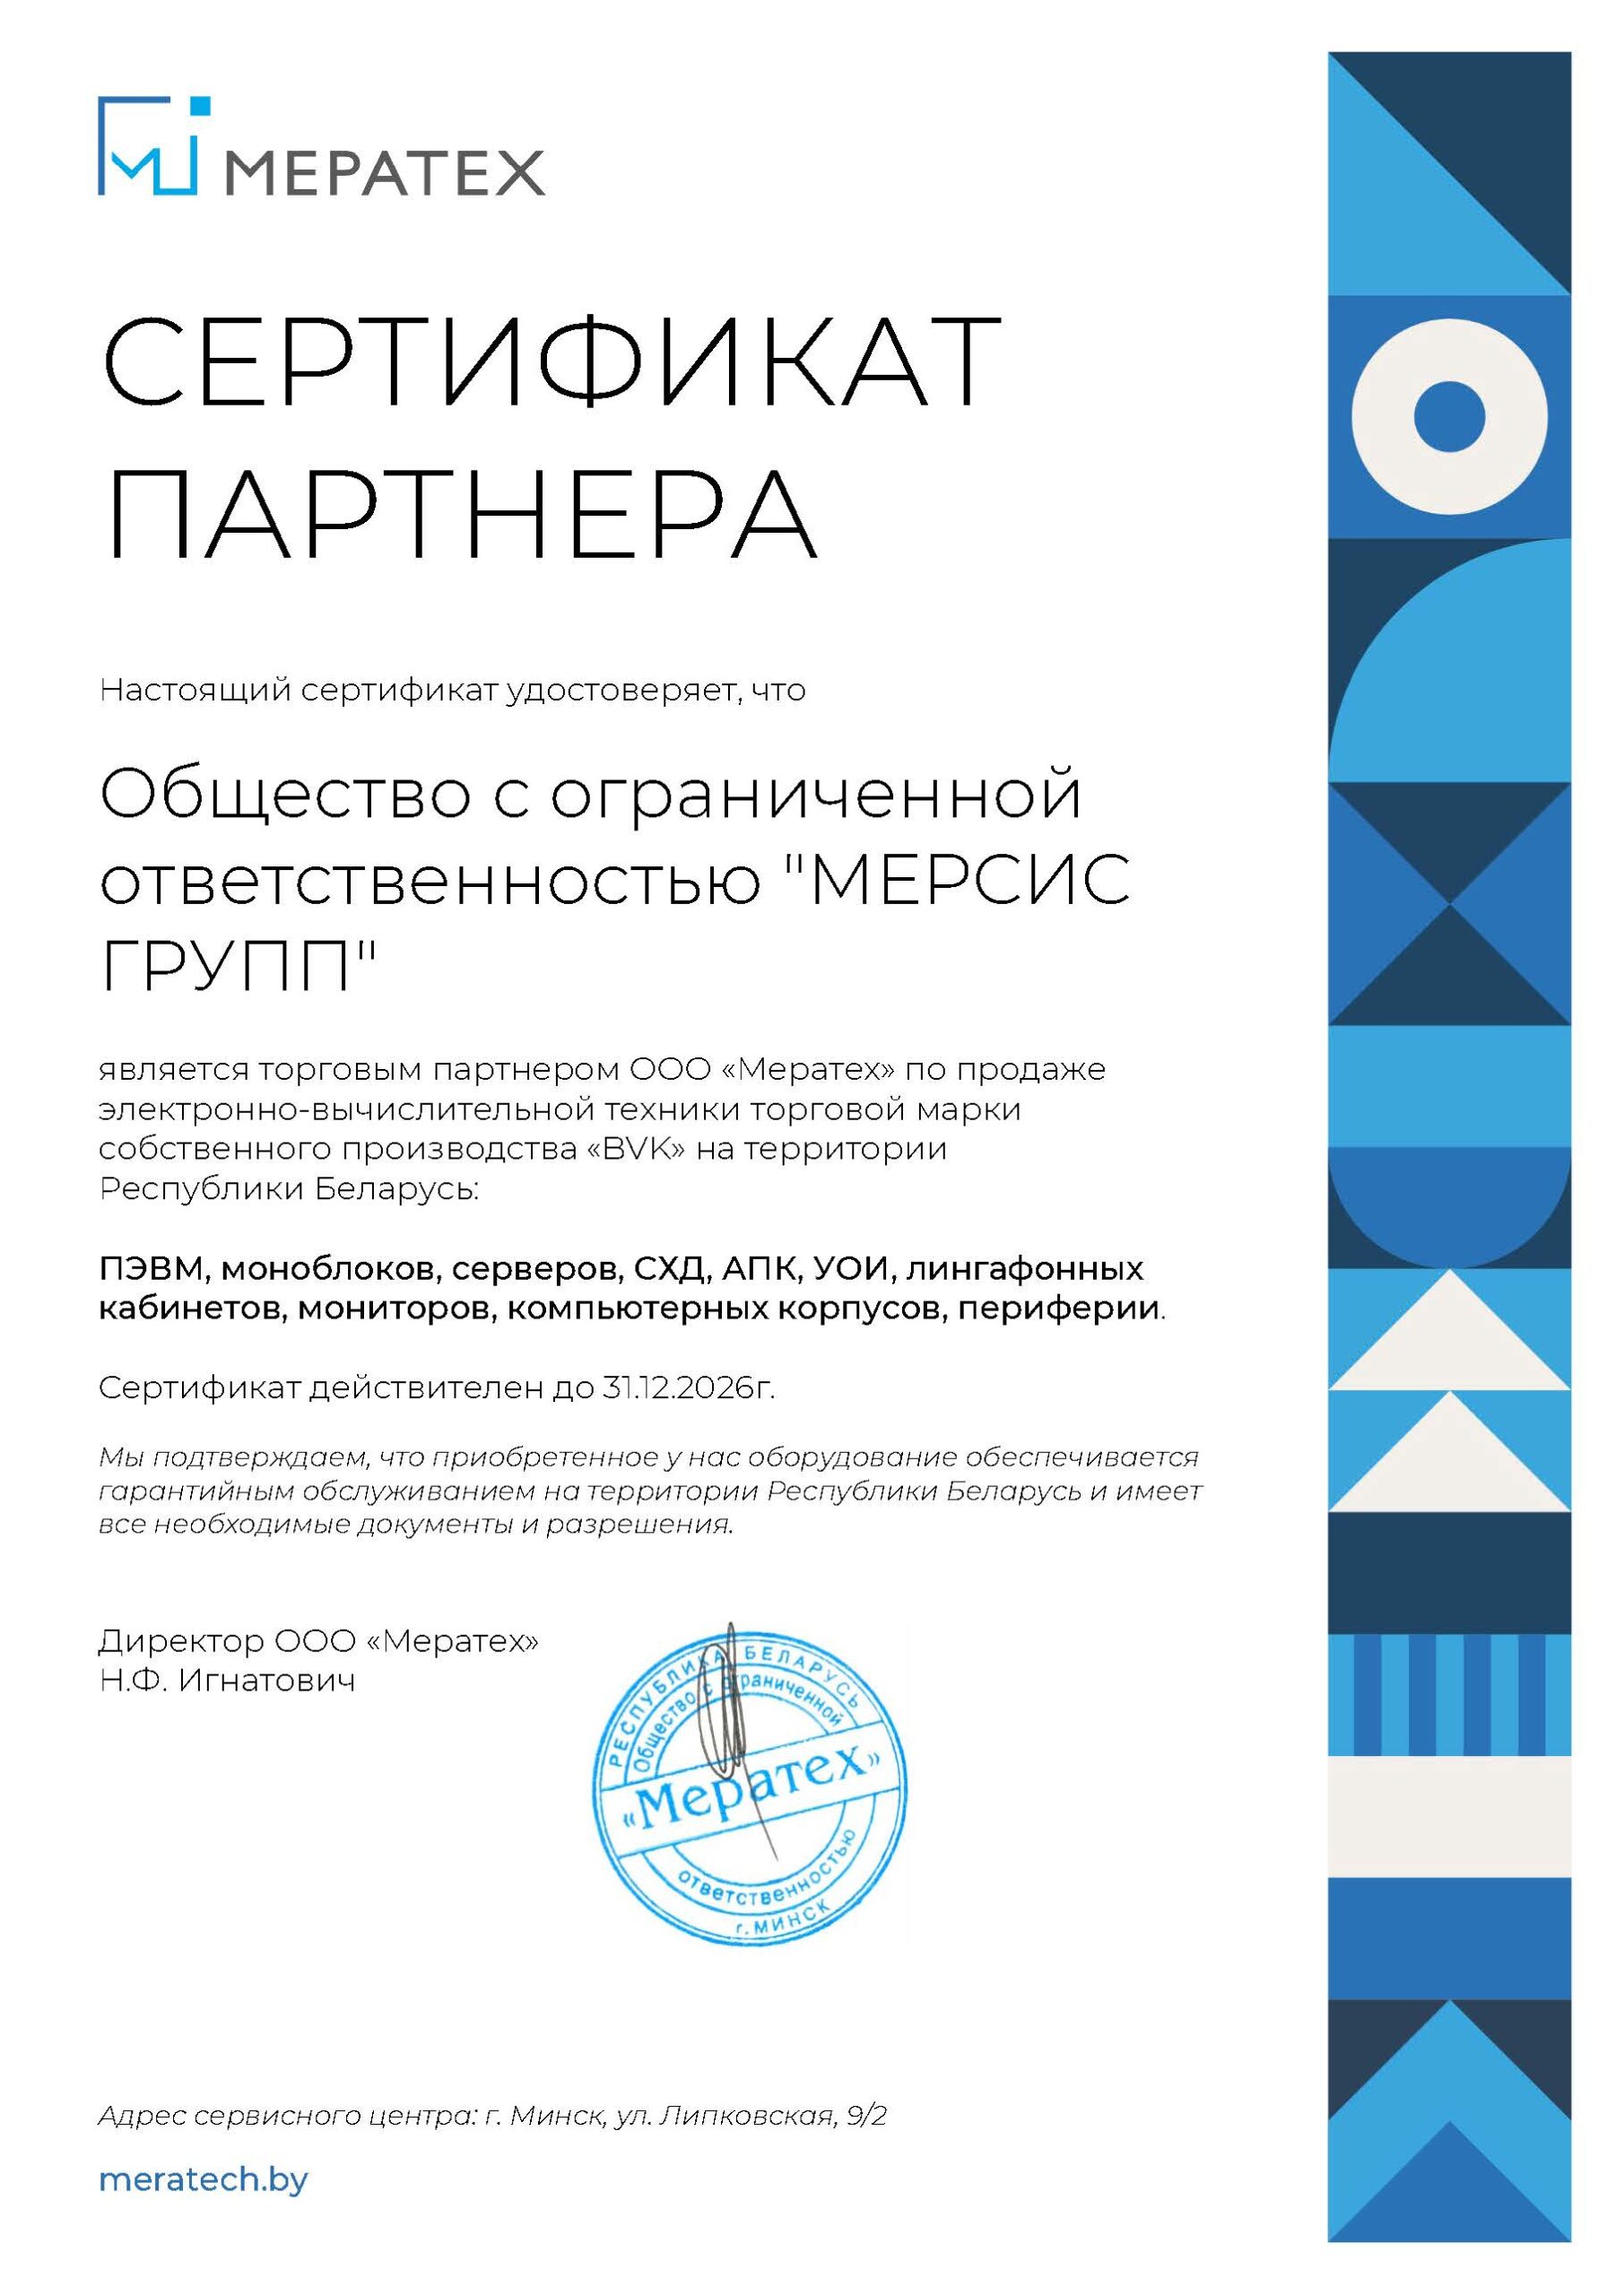
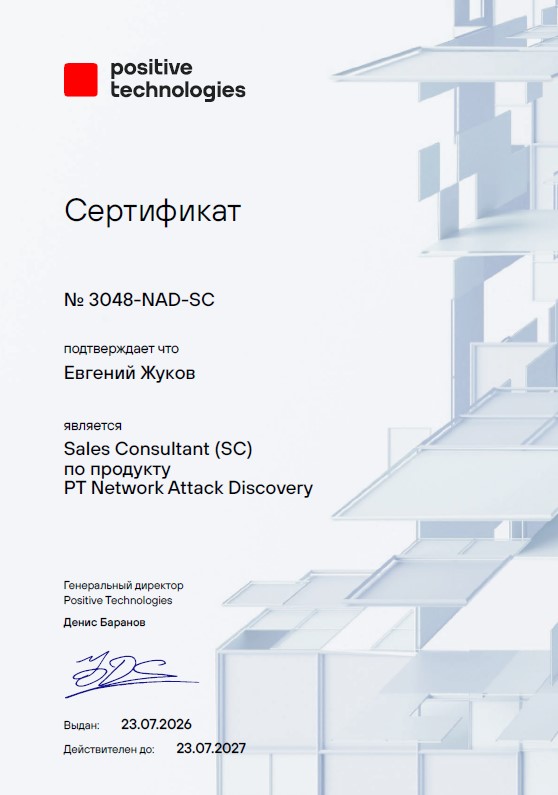
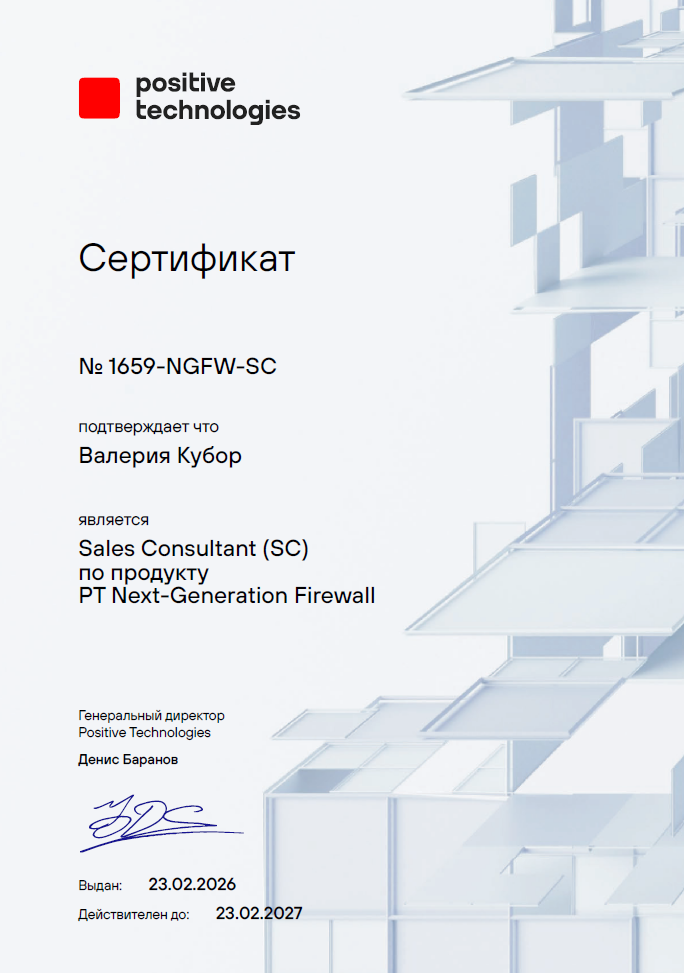
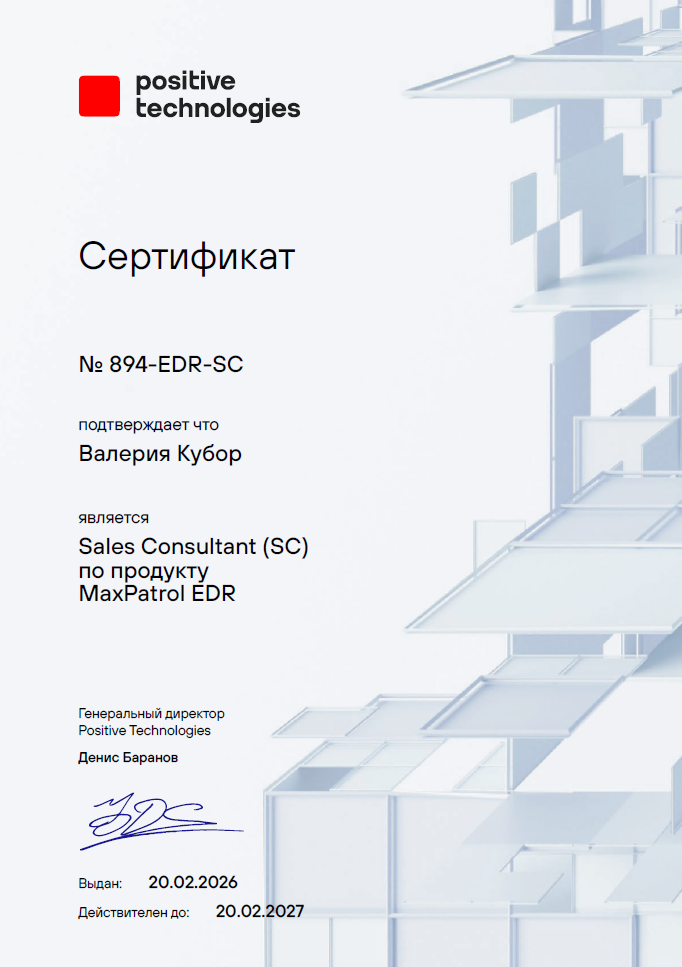
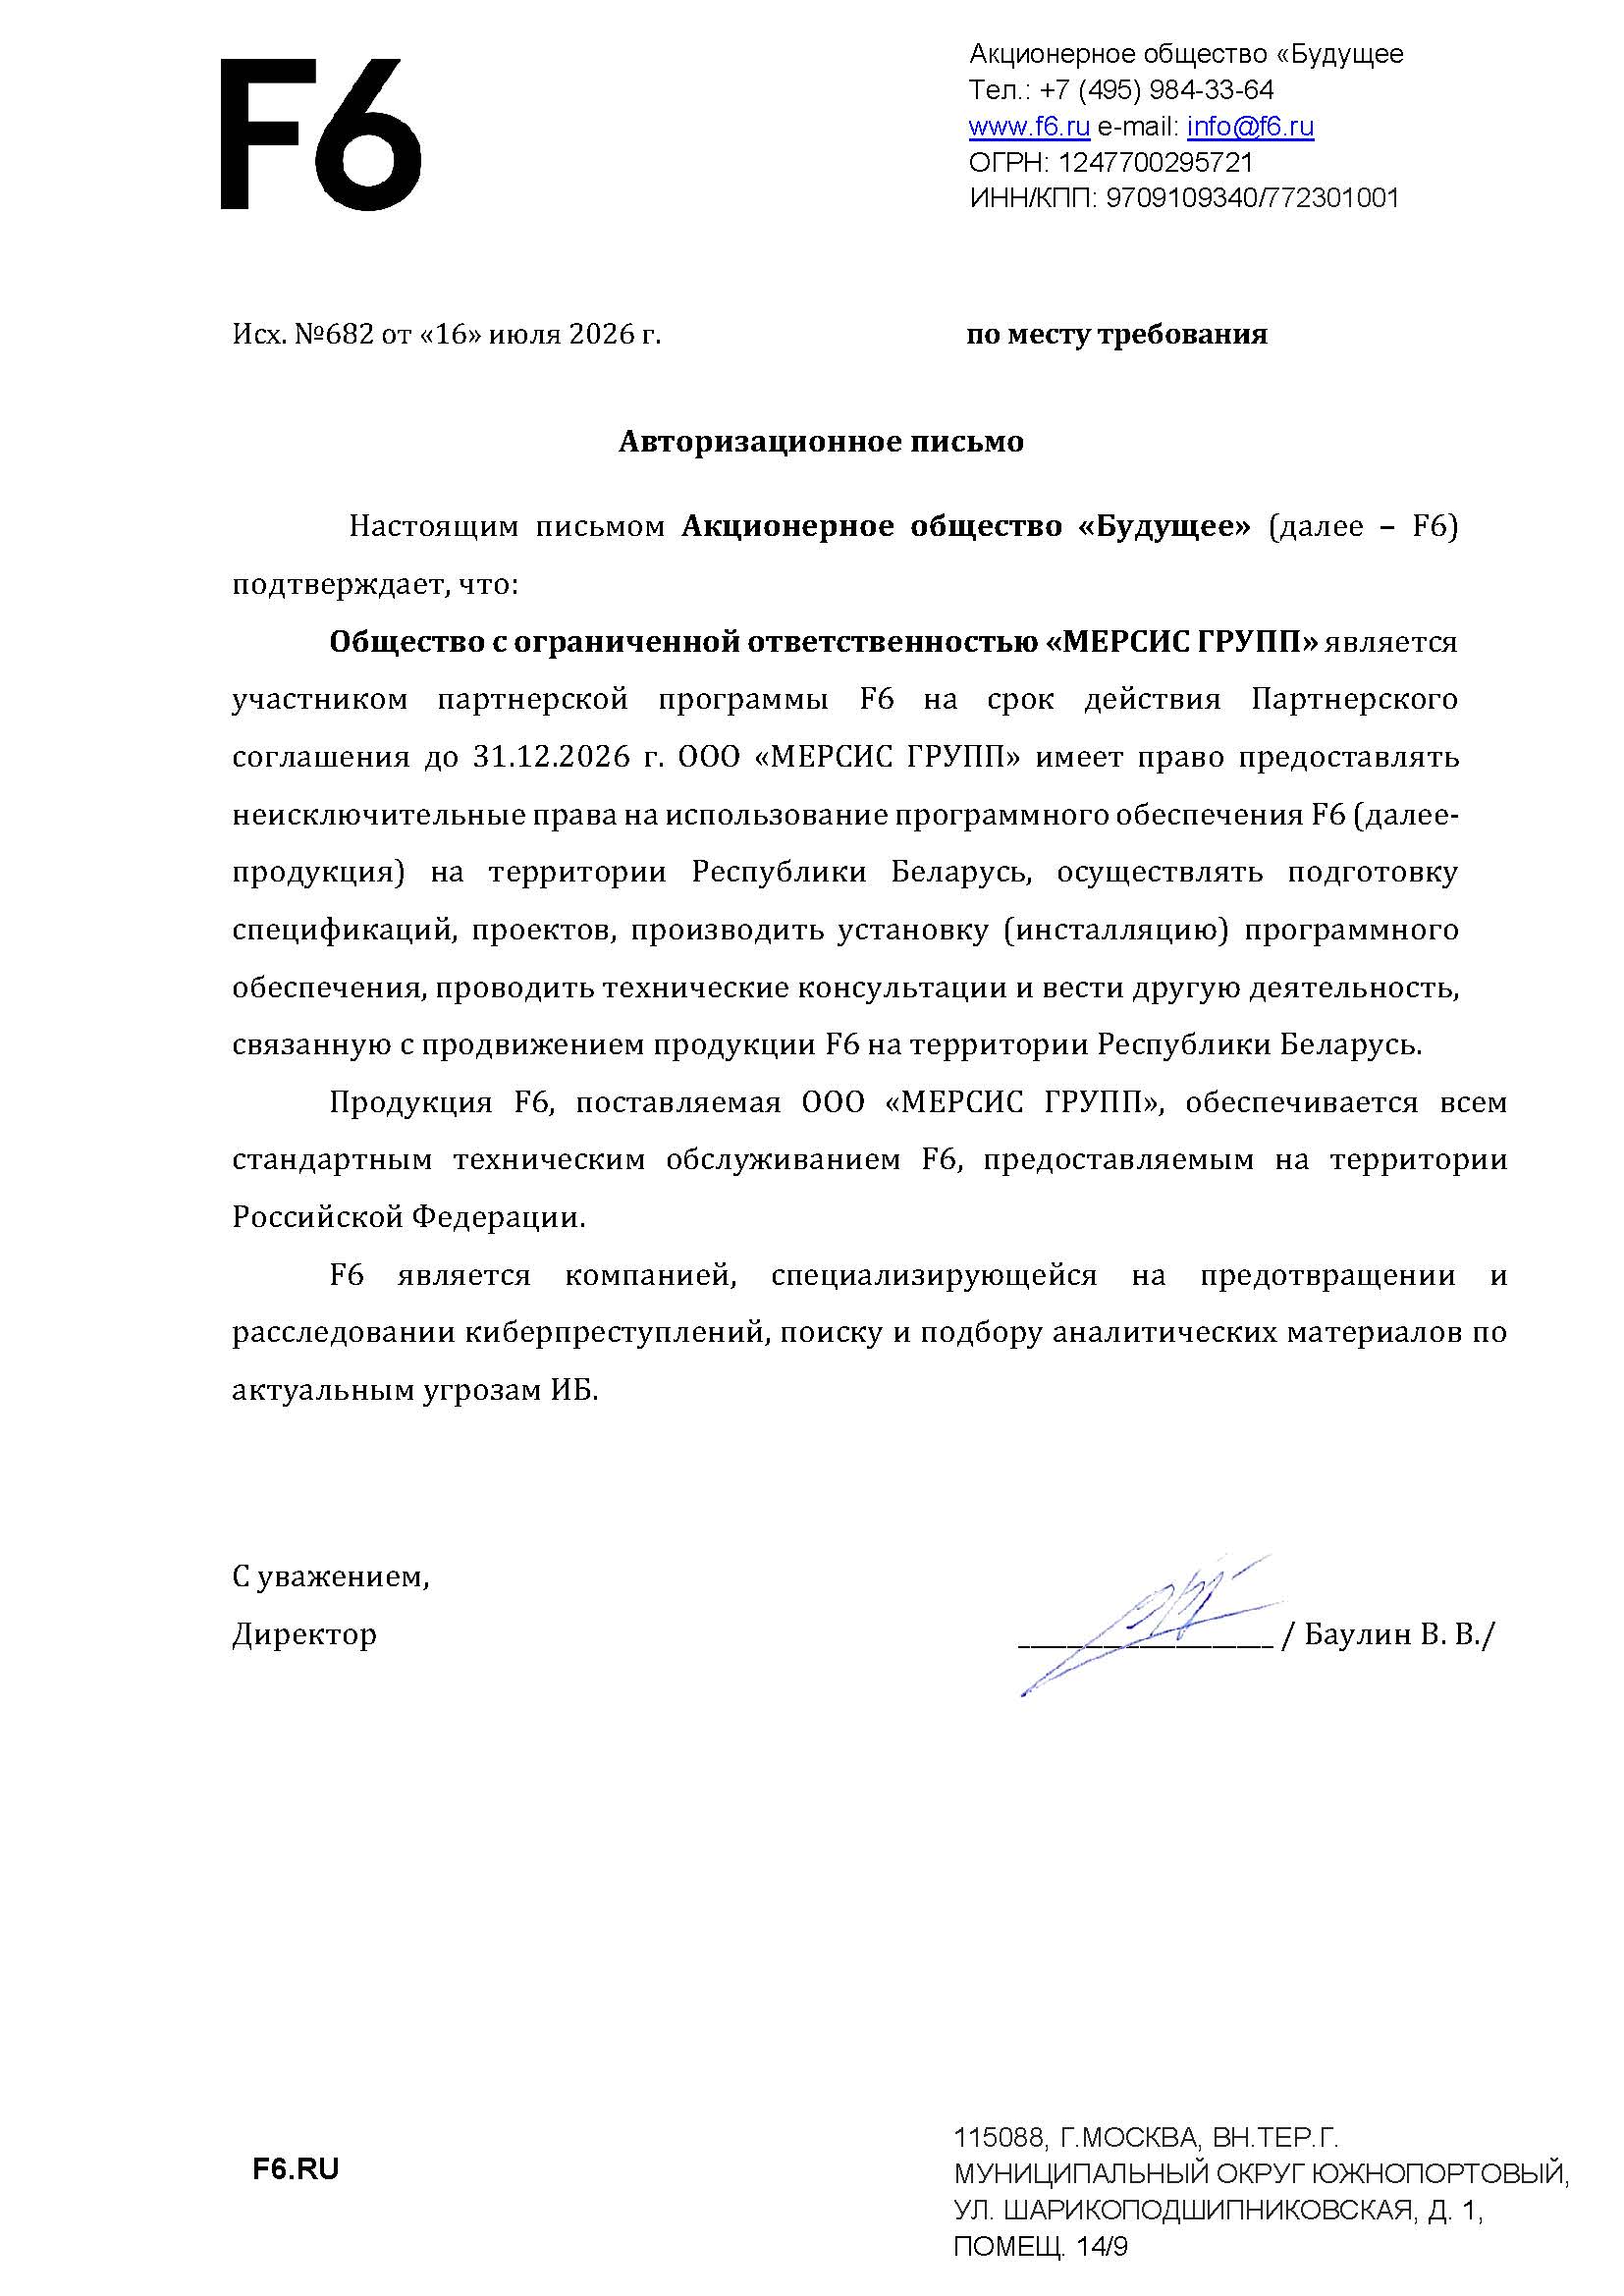
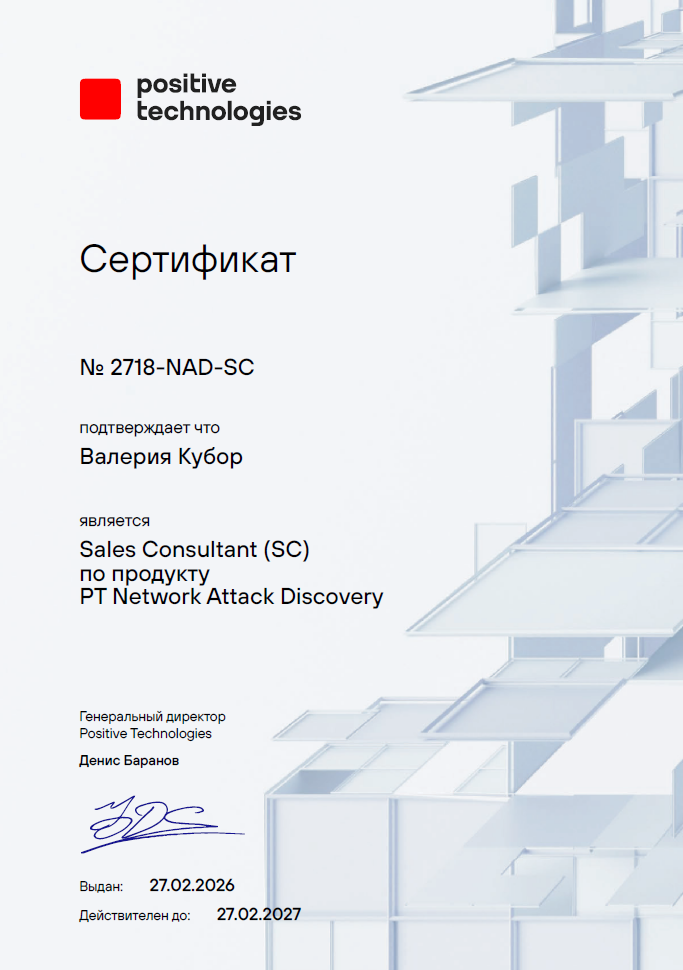
Наши специалисты регулярно подтверждают квалификацию и проходят обучение у ведущих вендоров и дистрибьюторов решений по информационной безопасности. Это позволяет предлагать заказчикам только проверенные технологии и официально поддерживаемые решения.
Реализованные проекты
0
Команда «МЕРСИС ГРУПП» выполняет полный цикл проектов: обследование и аудит, проектирование, поставка и внедрение средств защиты, интеграция с существующей инфраструктурой и последующее сопровождение решений.
Заказчики в разных отраслях
0
Мы работаем с государственными организациями, промышленными предприятиями, финансовыми структурами и сервисными компаниями. Для каждого заказчика подбираем архитектуру ИБ с учётом отраслевой специфики и требований регуляторов Республики Беларусь.
Поддержка и развитие решений
0
Наша задача не ограничивается внедрением. Мы сопровождаем проекты на всём жизненном цикле: помогаем эксплуатировать решения, реагировать на новые угрозы, планировать развитие инфраструктуры ИБ и оптимизировать затраты.
Как мы работаем с заказчиками
Берём на себя весь путь – от первичной консультации до промышленной эксплуатации и сопровождения решений по ИБ.
Каждый этап прозрачен для заказчика и фиксируется в документации.
2017
Обследование и аудит
Проводим интервью и анализ текущей инфраструктуры, выявляем ключевые риски и «узкие места». Формируем приоритизированный перечень задач, который становится основой для дорожной карты по развитию информационной безопасности.
2018
Проектирование решения
Разрабатываем архитектуру ИБ с учётом требований бизнеса, регуляторов и бюджета. Подбираем оптимальные технологические решения и согласуем целевую схему взаимодействия систем и подразделений.
2019
Внедрение и интеграция
Ставим оборудование и программные продукты, настраиваем политики, интегрируем решения с существующими сервисами. Проводим тестирование, обучаем специалистов заказчика и готовим эксплуатационные регламенты.
2020
Сопровождение и развитие
Помогаем поддерживать решения в актуальном состоянии, реагировать на новые угрозы и изменяющиеся требования регуляторов. Совместно с заказчиком планируем поэтапное развитие портфеля ИБ-решений.
Создайте устойчивую кибербезопасность вместе с Mersis Group
Мы помогаем компаниям видеть реальные риски и превращать информационную безопасность из «статьи расходов» в надёжную опору бизнеса. Свяжитесь с Mersis Group, чтобы обсудить вашу инфраструктуру и шаги по её защите.
Частые вопросы и ответы
С чего нам начать построение системы информационной безопасности?
С аудита текущего состояния и оценки рисков. Невозможно защищать то, чего вы не видите. Сначала мы проводим инвентаризацию всех ваших цифровых активов (серверов, данных, учетных записей), находим критические точки, которые могут заинтересовать хакеров, и анализируем текущие защитные меры. На основе этого составляется пошаговый план и бюджет безопасности, индивидуальный для вашего бизнеса.
Каковы наши главные уязвимости?
В 90% компаний главные уязвимости делятся на три группы:
- человеческий фактор (слабые пароли, невнимательность к фишингу);
- устаревшее ПО (незакрытые бреши в операционных системах и программах);
- ошибки настройки сети (открытые «наружу» порты и избыточные права доступа у сотрудников).
Точный список для вашей компании покажет сканирование уязвимостей или тест на проникновение.
Как нам защититься от вирусов-вымогателей (Ransomware)?
Защита от шифровальщиков всегда комплексная:
- изолированные бэкапы: регулярное резервное копирование данных на носители, не связанные с основной сетью. Если вас зашифруют, вы просто восстановите данные;
- защита конечных точек (EDR): современный антивирус, который блокирует подозрительное поведение программ, а не только известные вирусы;
- ограничение прав: у обычных сотрудников не должно быть прав администратора, чтобы вирус не мог распространиться по всей сети.
Что такое тесты на проникновение (пентесты) и как часто нужно их проводить?
Пентест – это санкционированная имитация реальной хакерской атаки. Наши этичные хакеры пытаются взломать вашу систему теми же методами, что и злоумышленники, чтобы найти «дыры» раньше них.
Проводить пентесты рекомендуется минимум раз в год, а также после любых крупных изменений в инфраструктуре (переезд в облако, смена сетевого оборудования) или перед релизом новых ИТ-продуктов.
Зачем нам SOC (Security Operations Center), если у нас есть штатный сисадмин?
Системный администратор обеспечивает работоспособность ИТ-инфраструктуры (чтобы всё крутилось и не падало). SOC – это специализированная команда и софт, которые 24/7 занимаются безопасностью: мониторят аномалии, отражают атаки в реальном времени и расследуют инциденты. Хакеры часто атакуют ночью, в выходные или праздники, когда сисадмин спит. SOC работает без перерывов.
Какое защитное ПО нам надо купить (EDR, NGFW, SIEM)?
Всё зависит от масштаба бизнеса и вашей ИТ-архитектуры:
- NGFW (межсетевой экран нового поколения) нужен всем – это «дверь с замком» на входе в вашу корпоративную сеть.
- EDR (система защиты конечных точек) необходима для защиты ноутбуков сотрудников и серверов от сложных угроз.
- SIEM (система управления событиями безопасности) нужна крупному бизнесу, чтобы собирать логи со всех устройств в один пульт и видеть картину целиком.
Мы предлагаем комплексные решения: от базовой защиты конечных точек до зрелых SOC‑платформ, соответствующих требованиям регуляторов.
Что делать, если нас уже взломали?
Действовать нужно быстро, но без паники:
- Изолируйте пострадавшие компьютеры от сети (отключите сетевой кабель или Wi-Fi), но не выключайте их из розетки — в оперативной памяти хранятся важные следы атаки.
- Смените пароли всех администраторов.
- Свяжитесь с нашей командой. Мы поможем остановить утечку, локализовать угрозу и восстановить бизнес-процессы в максимально короткий временной промежуток.
Как быстро вы сможете отреагировать на инцидент?
Наша команда реагирует мгновенно, чтобы локализовать атаку до того, как она нанесёт серьёзный ущерб.
Как защитить данные, если сотрудники работают на личных устройствах?
Личные устройства – это серая зона. Для их защиты мы внедряем решения для контроля работы с конфиденциальной информацией. Предотвращаем несанкционированную передачу данных по основным каналам и минимизируем риск утечек.
Мы обучили сотрудников, но они всё равно открывают фишинговые письма, что нам делать?
Разовые тренинги и лекции не создают устойчивых навыков. Навык распознавания фишинга нужно тренировать регулярно.
- Мы защищаем корпоративную почту от фишинговых атак, спама и вредоносных вложений.
- Настраиваем фильтрацию писем и дополнительные проверки, снижая вероятность успешных атак на сотрудников.
- Проводим практико-ориентированное обучение ИТ-персонала и специалистов по ИБ.
- Разбираем реальные сценарии угроз и работу с решениями, повышая уровень компетенций команды.
Наши партнёры и вендоры
Мы работаем с ведущими вендорами и дистрибьюторами решений по информационной безопасности, чтобы подбирать для наших заказчиков оптимальные технологии под их инфраструктуру, требования регуляторов и бюджет








Наши сертификаты
Сертификаты и курсы наших специалистов подтверждают компетенции в области информационной безопасности и смежных технологий. Актуальные международные и отечественные сертификаты гарантируют работу по современным стандартам и лучшим практикам отрасли.