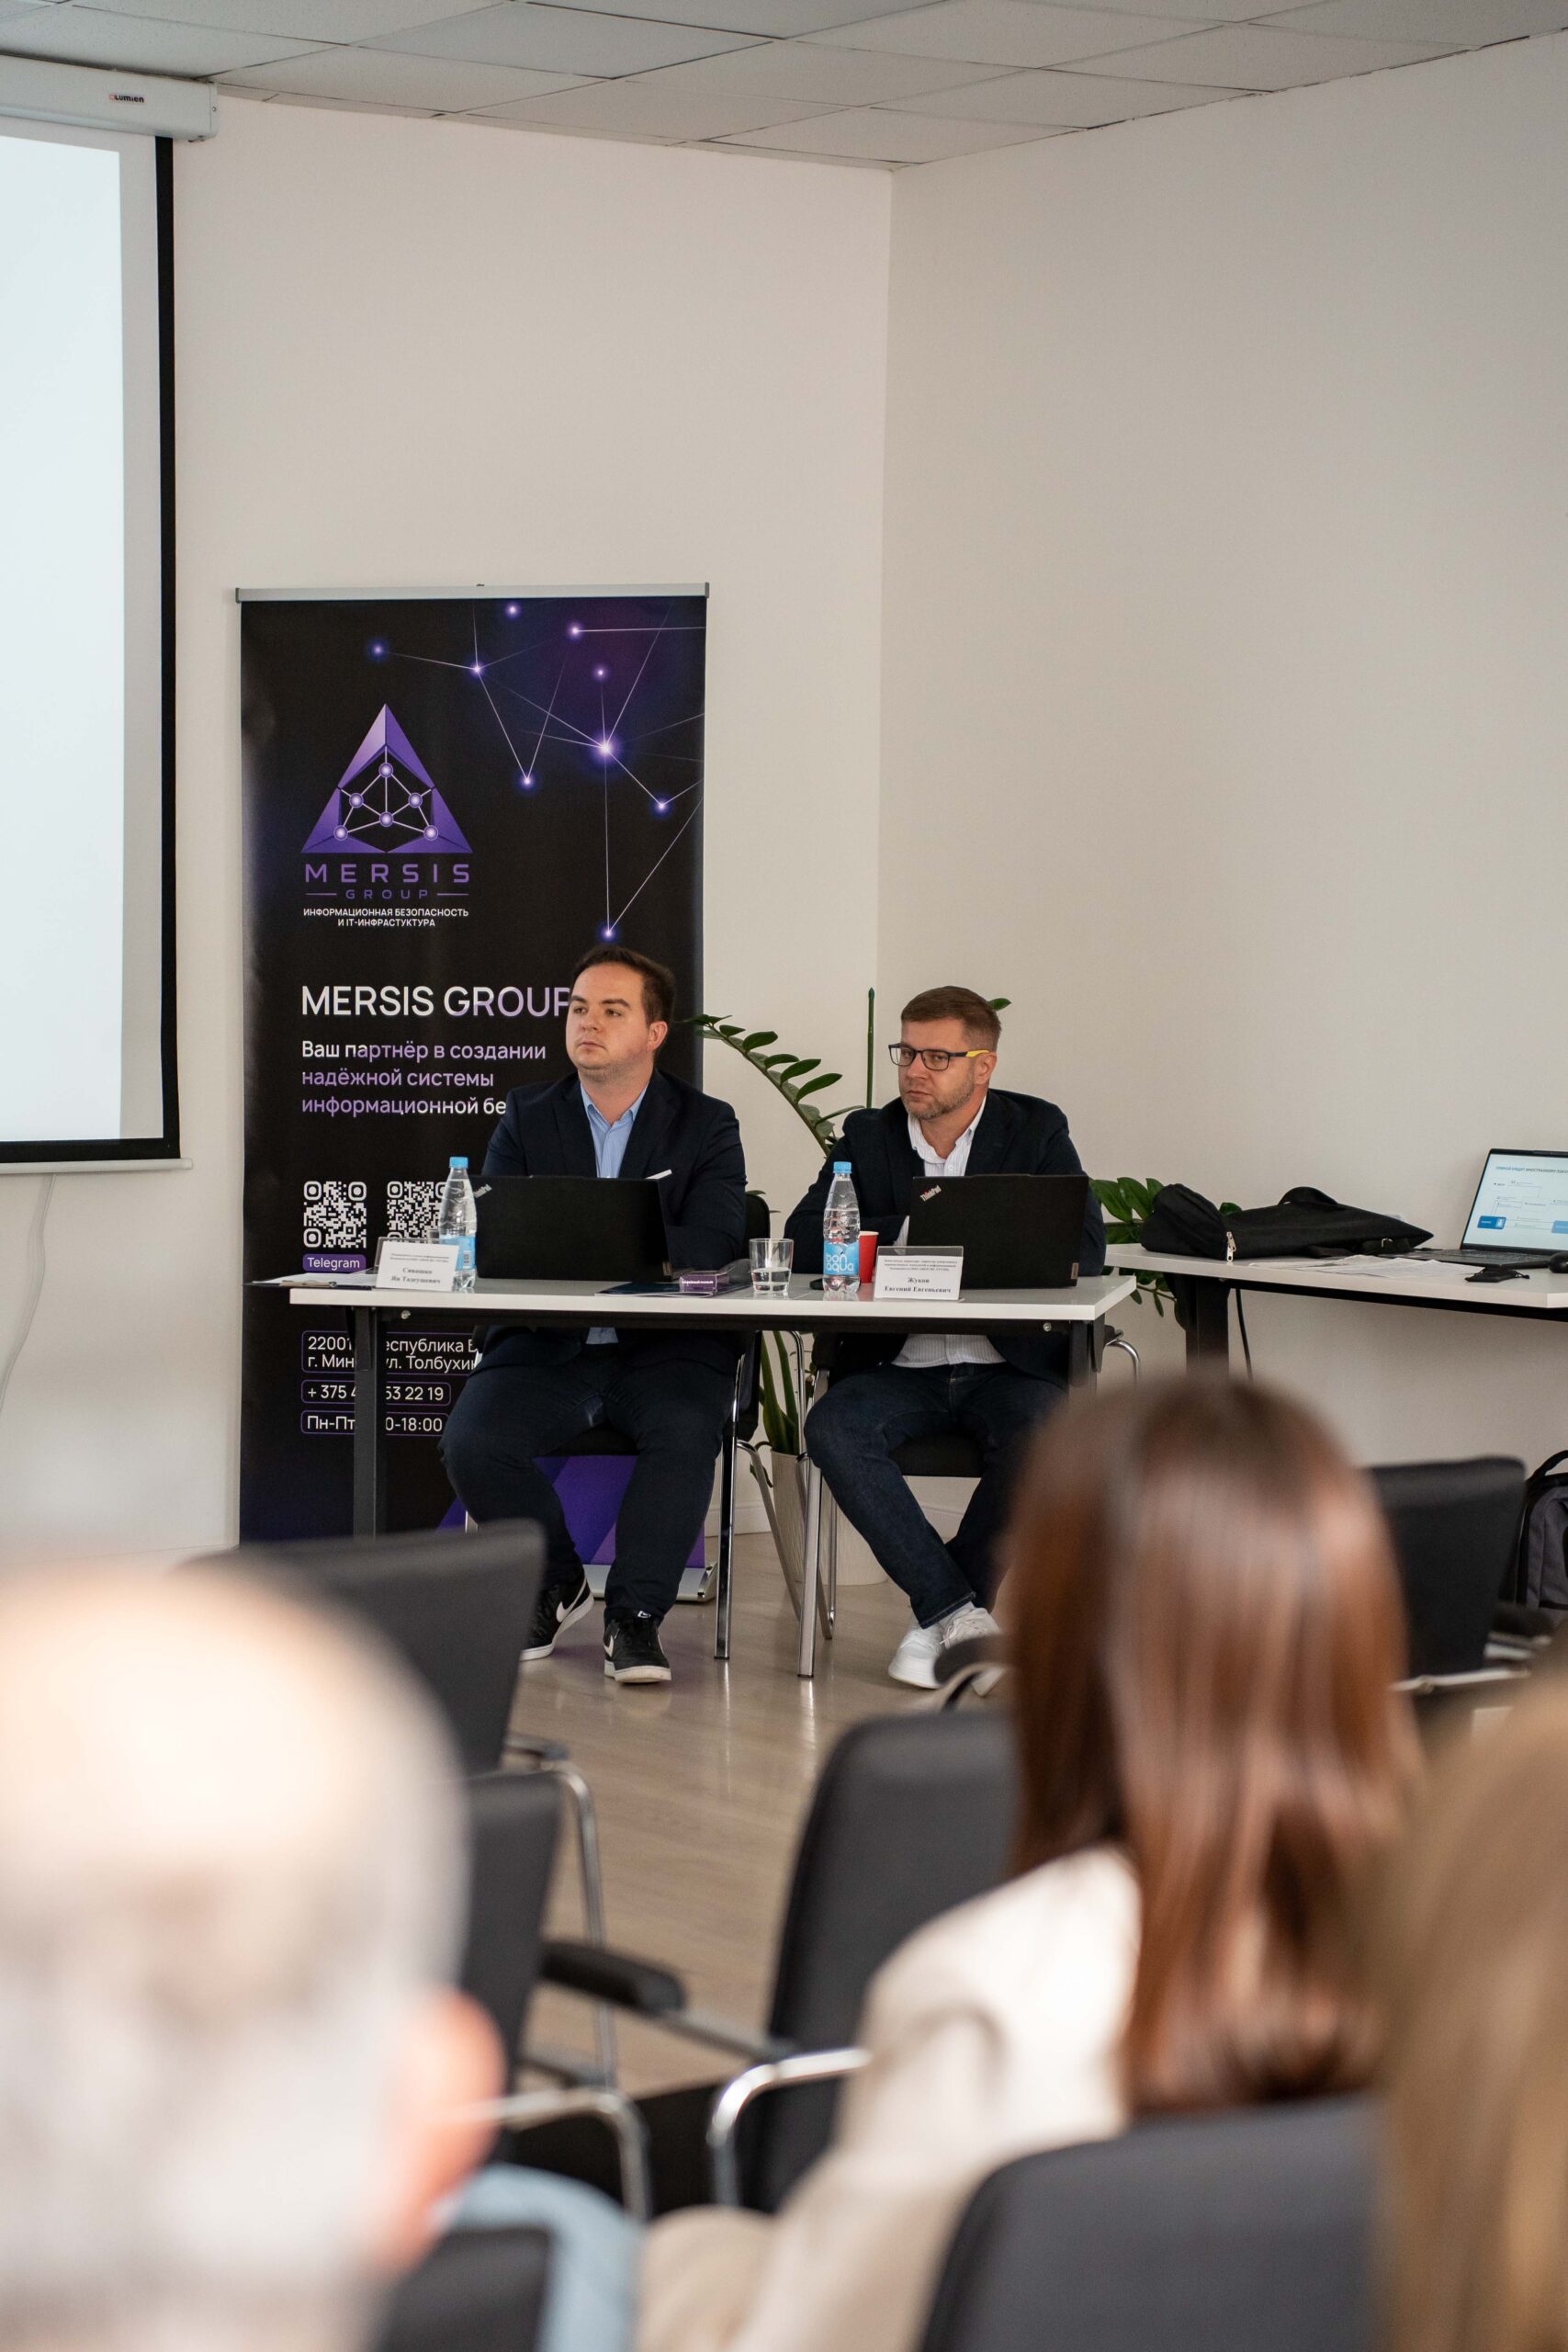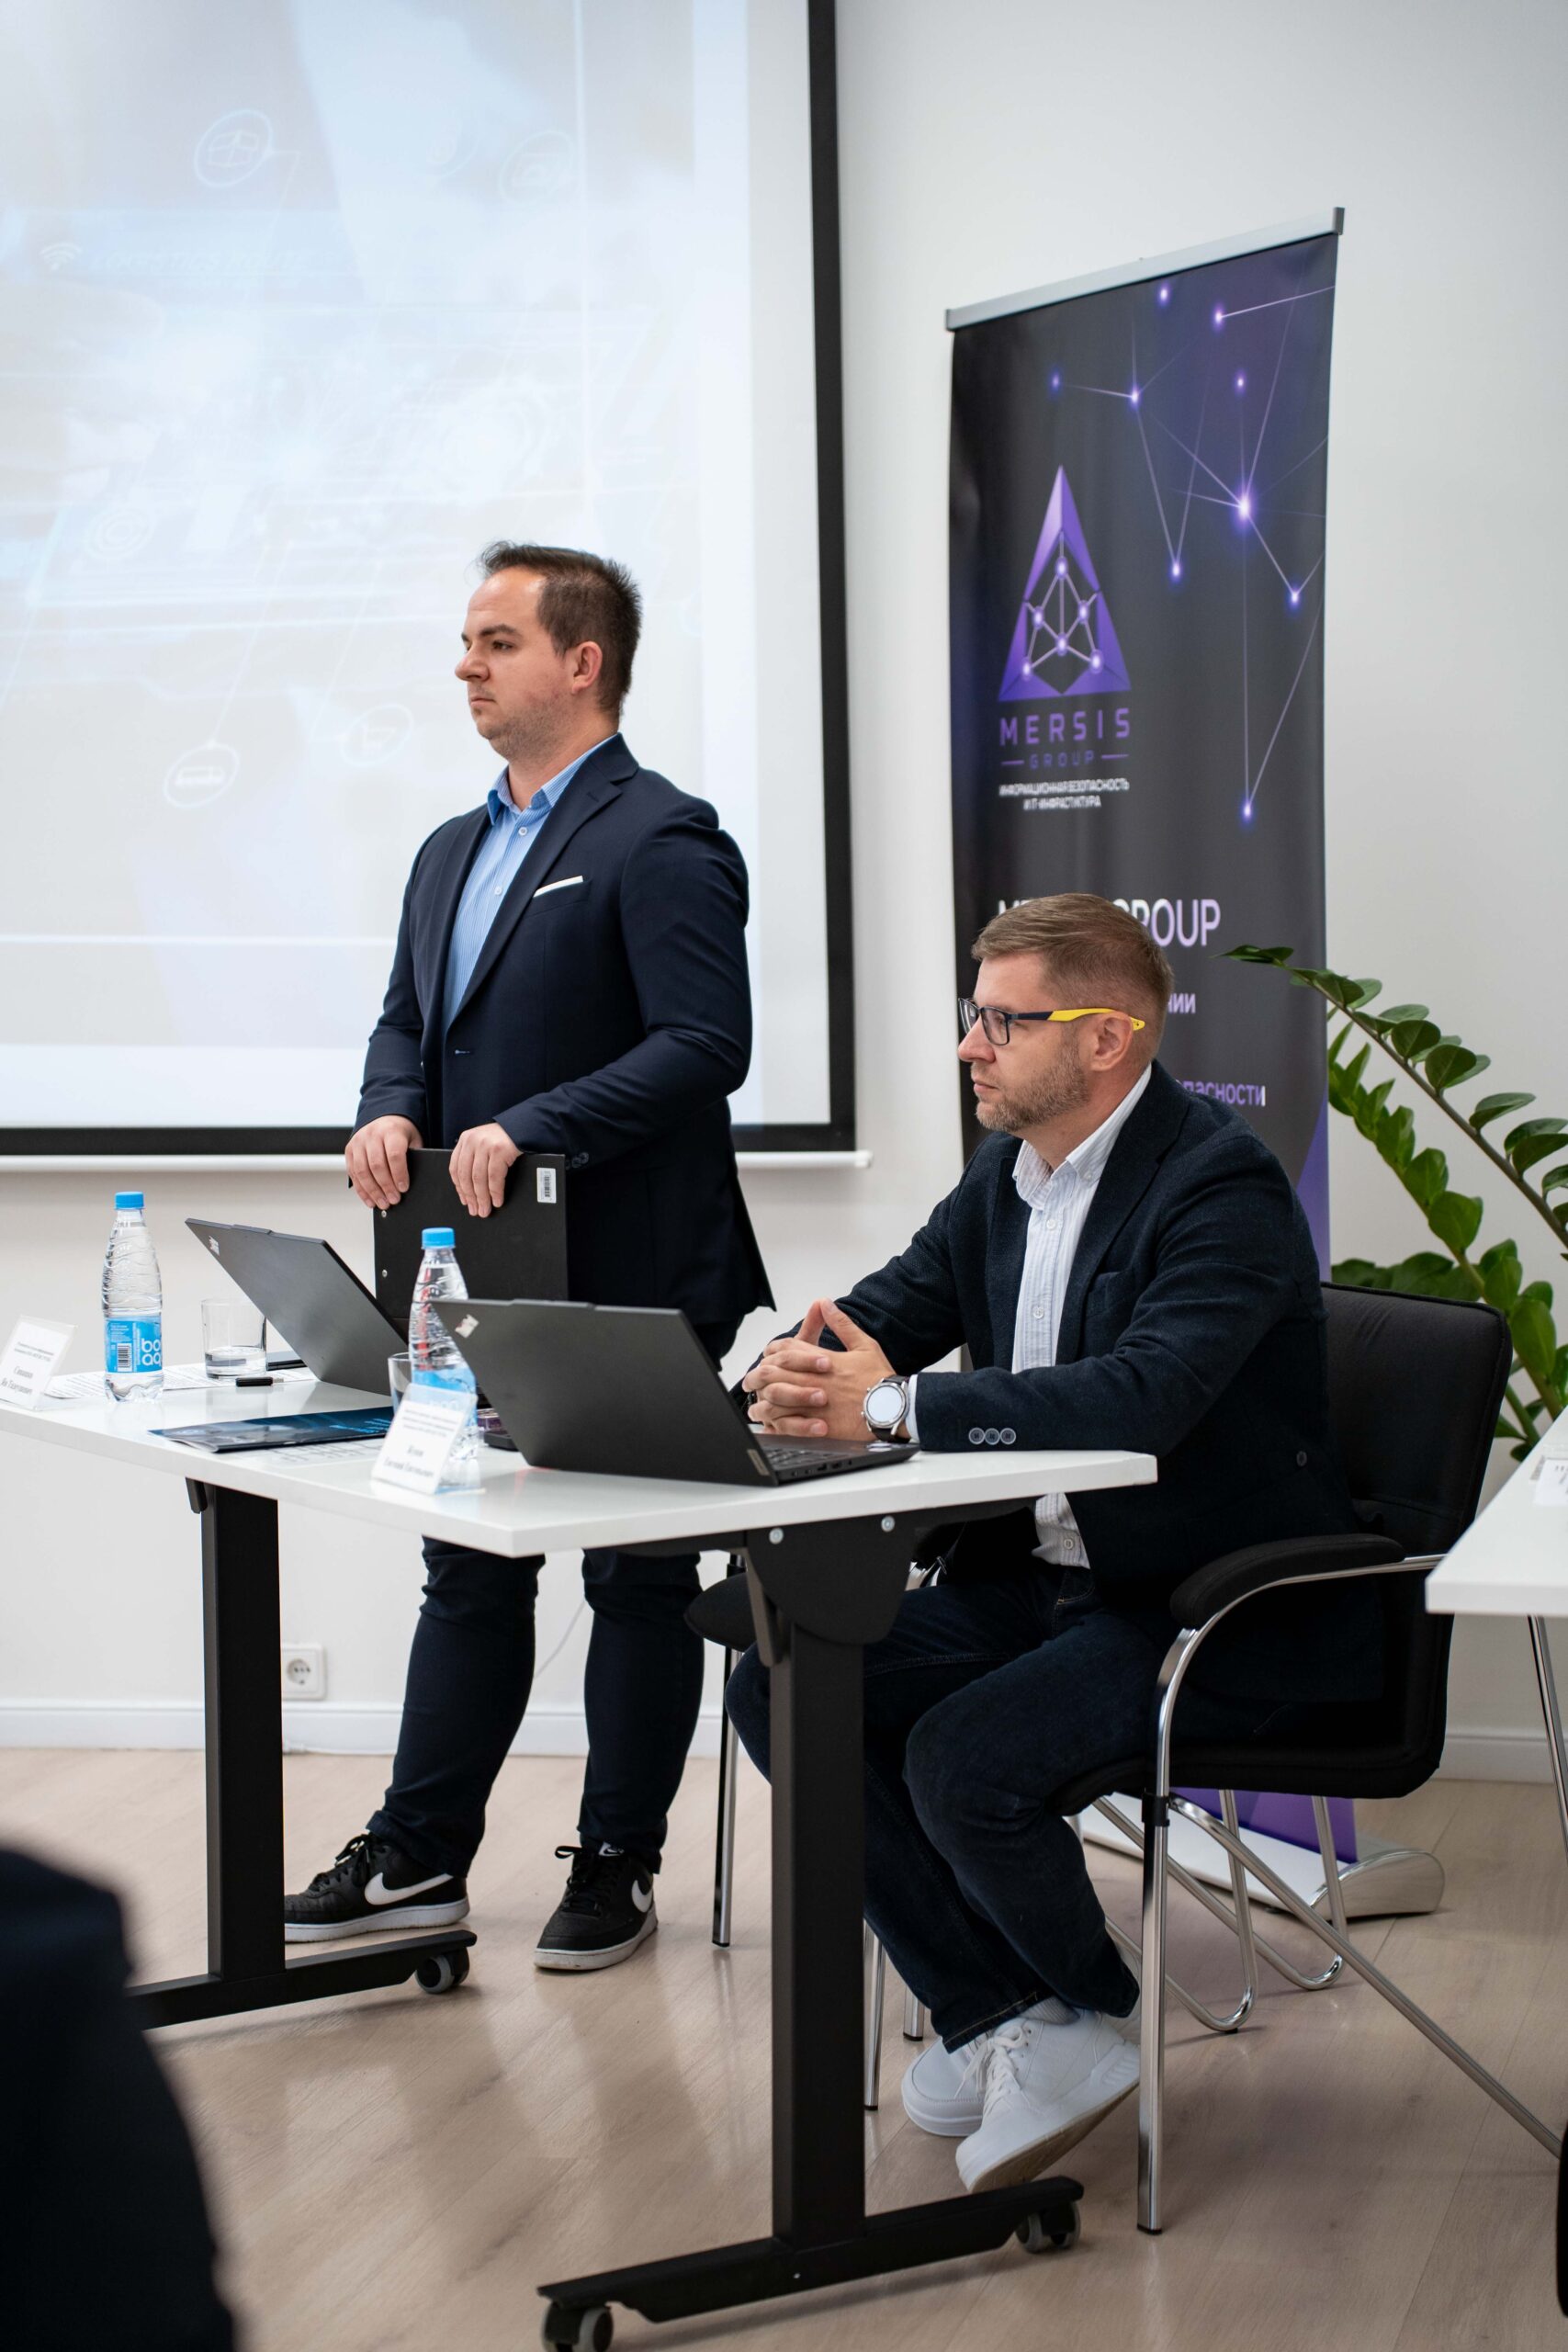

Руководители ассоциаций обсудили защиту экспортных каналов на практическом брифинге Mersis Group, BelSIEM и РЭЦ
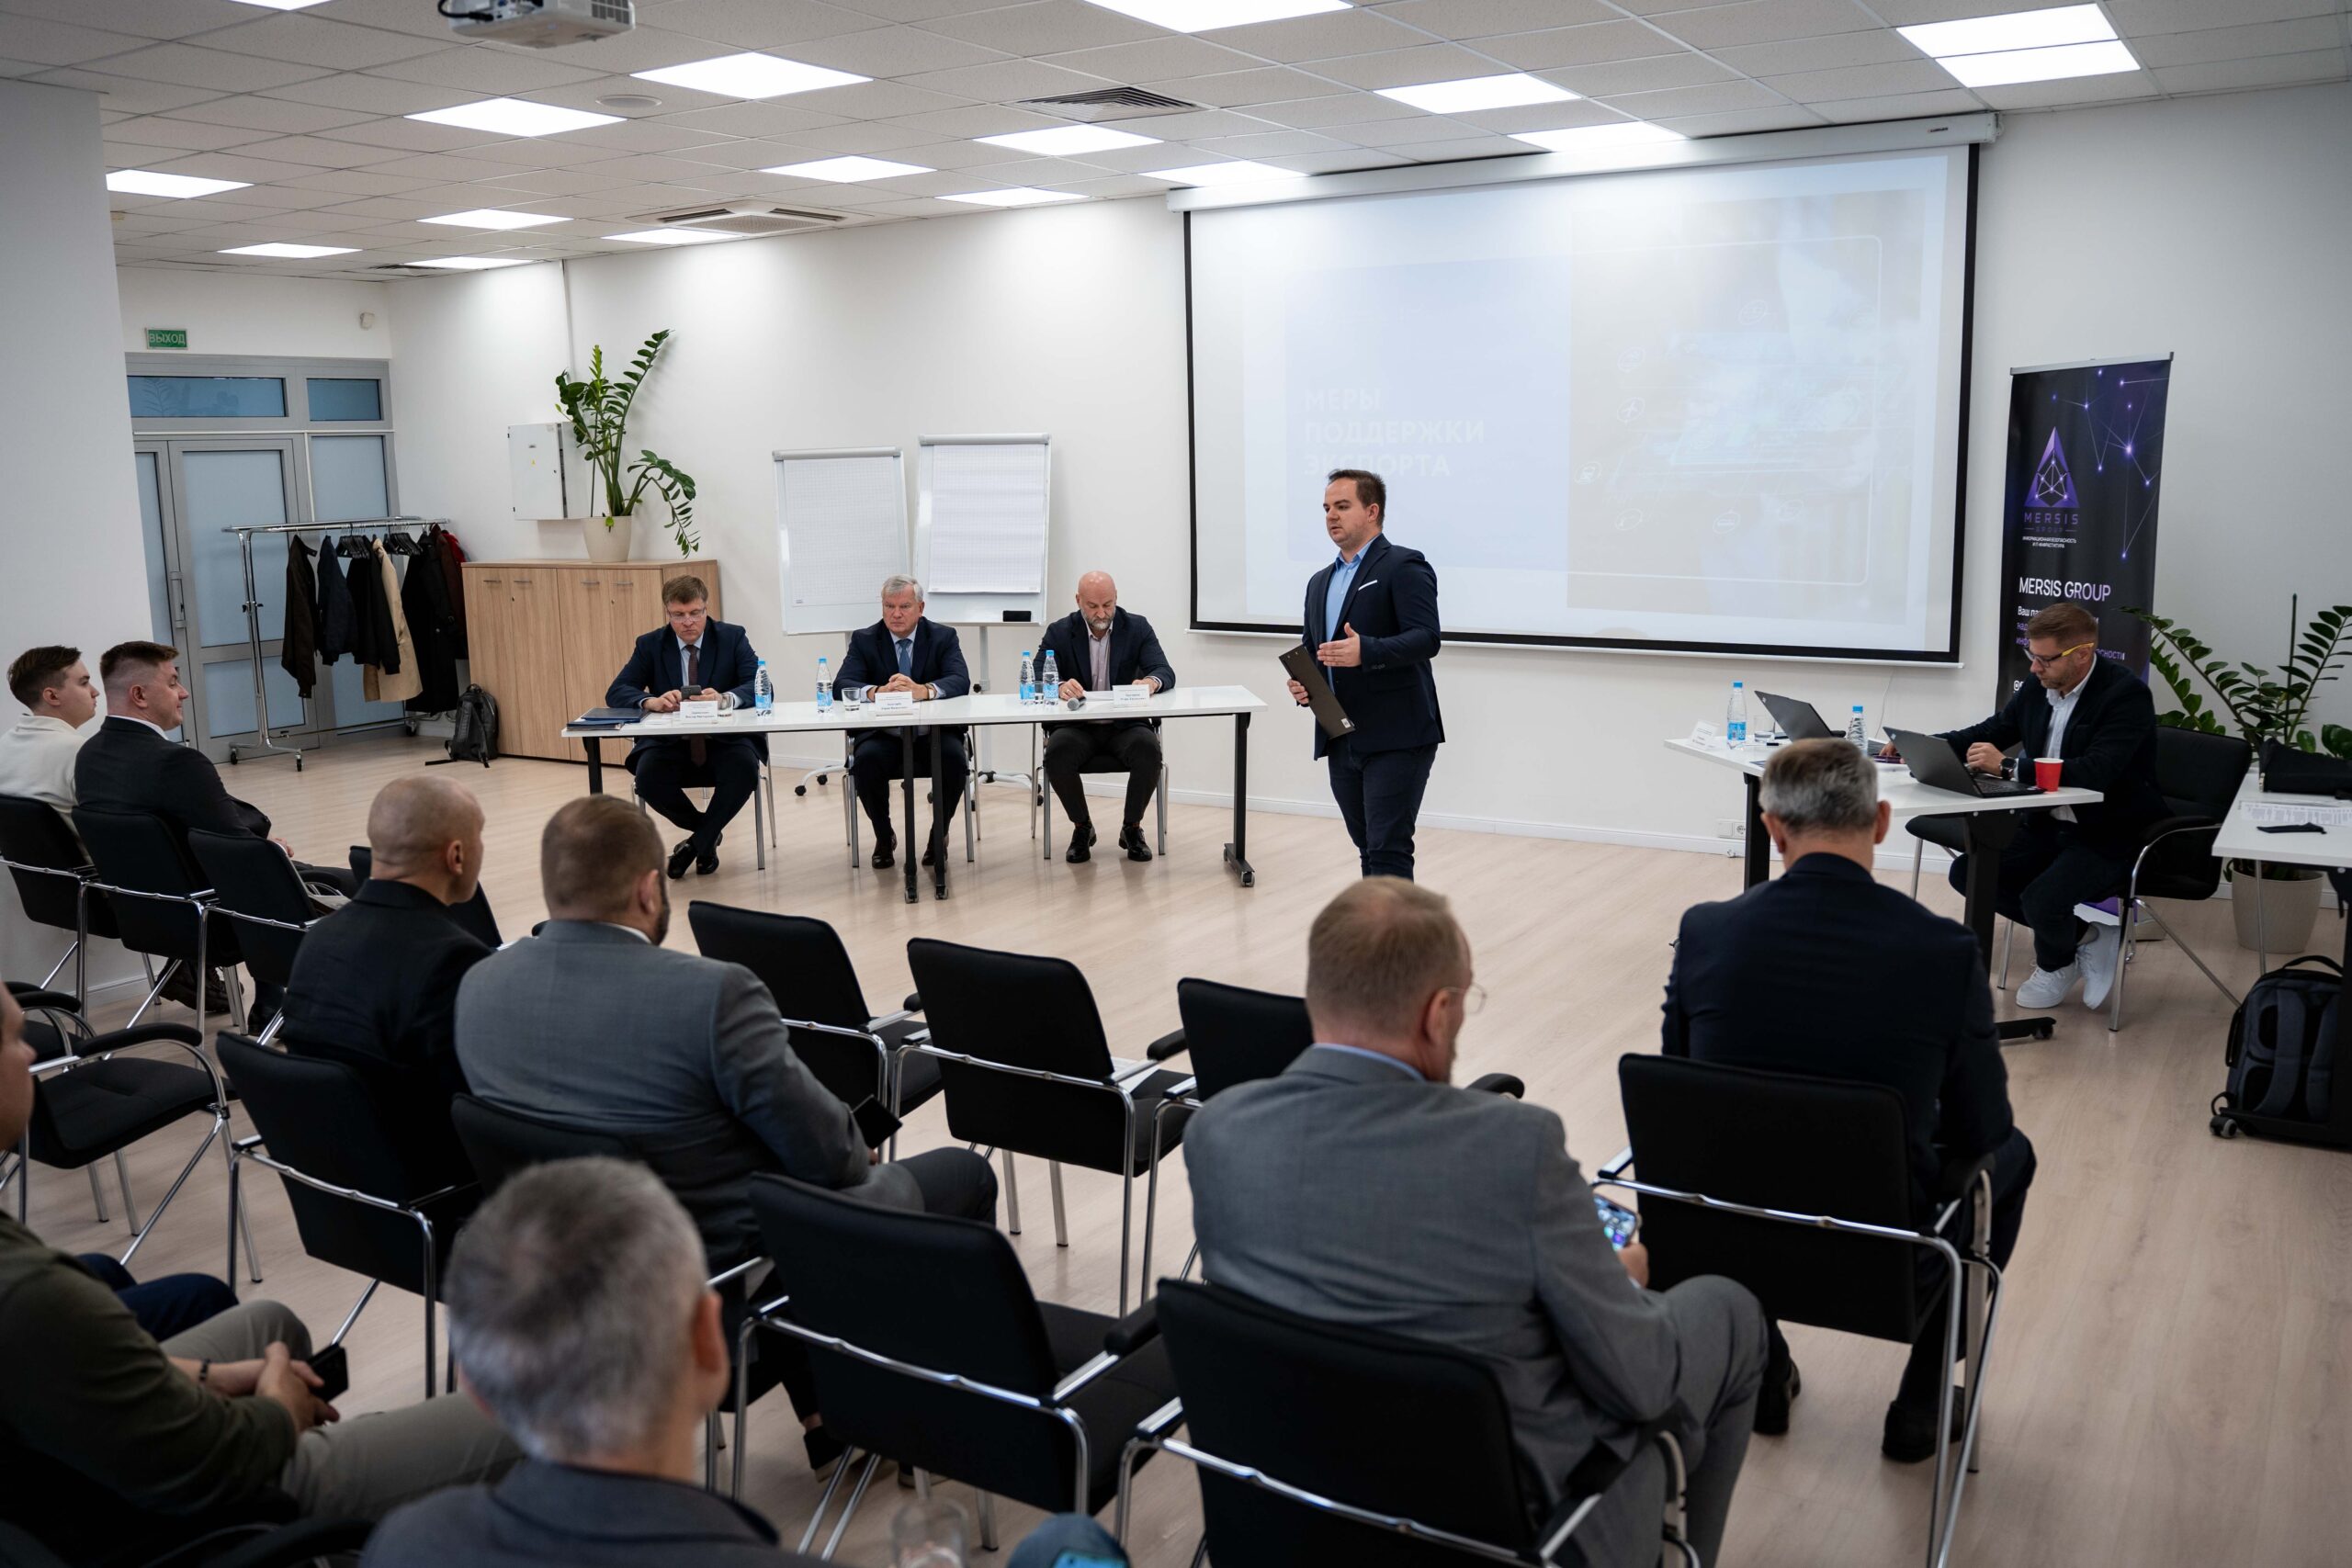
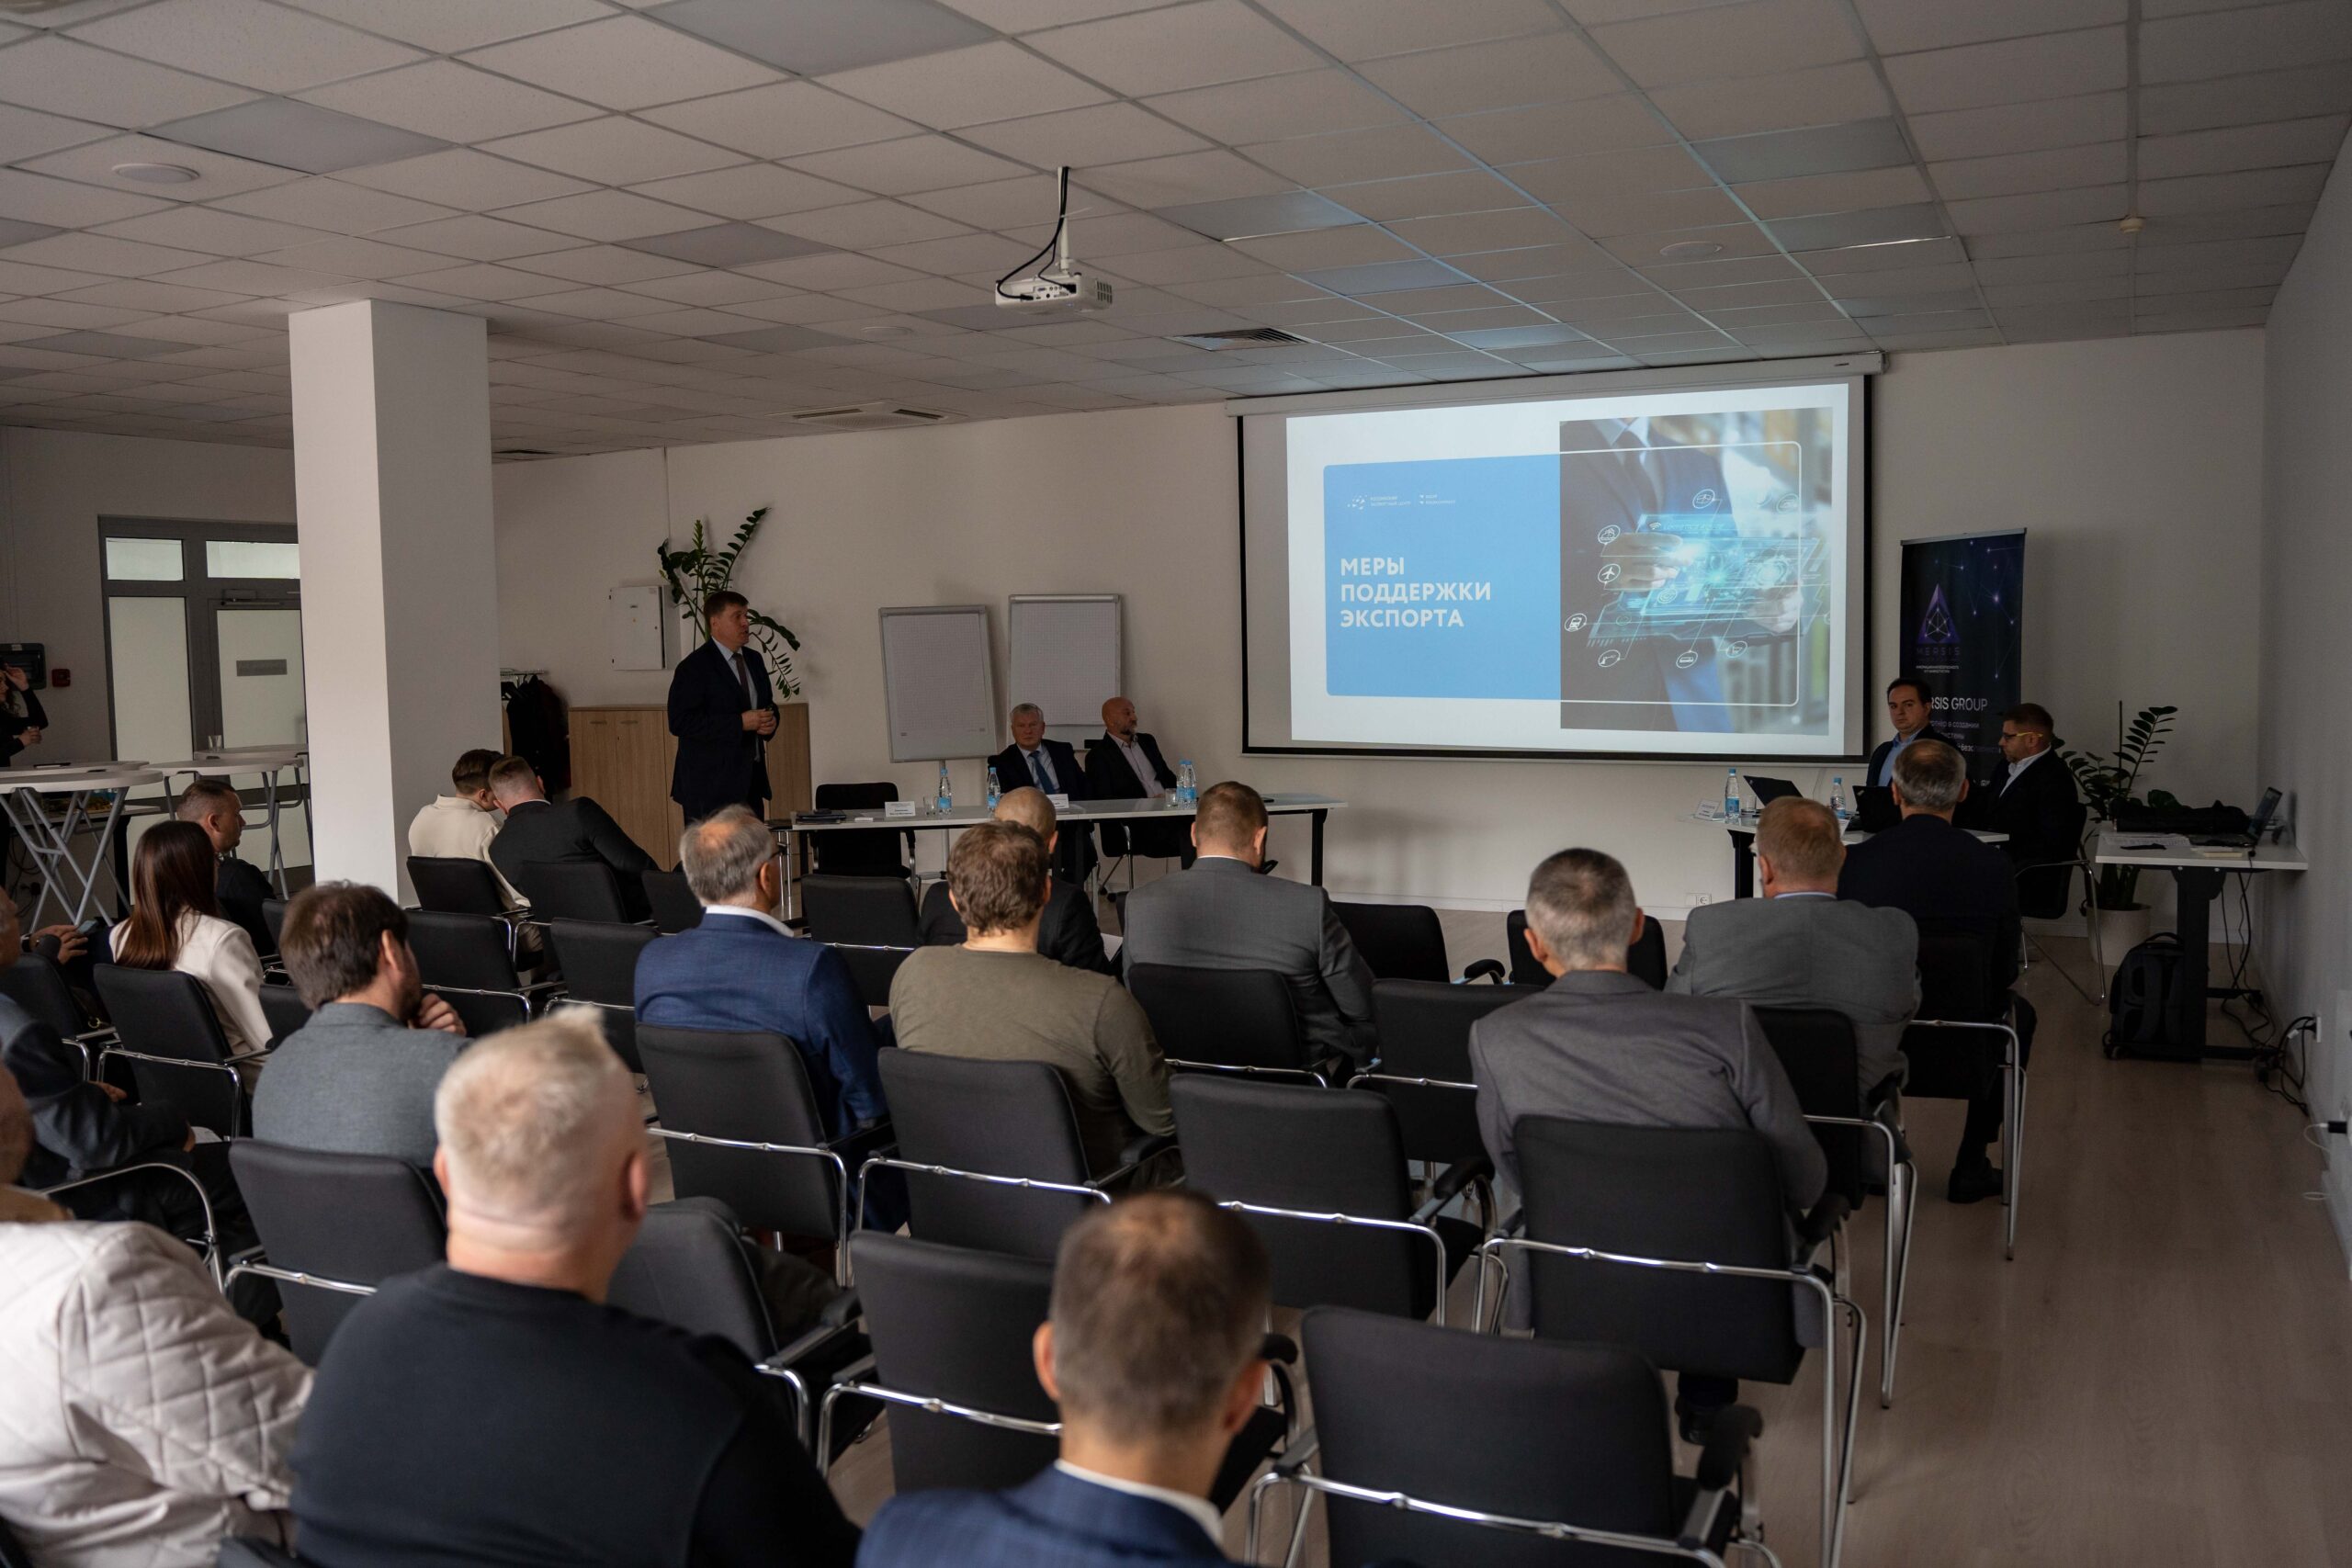
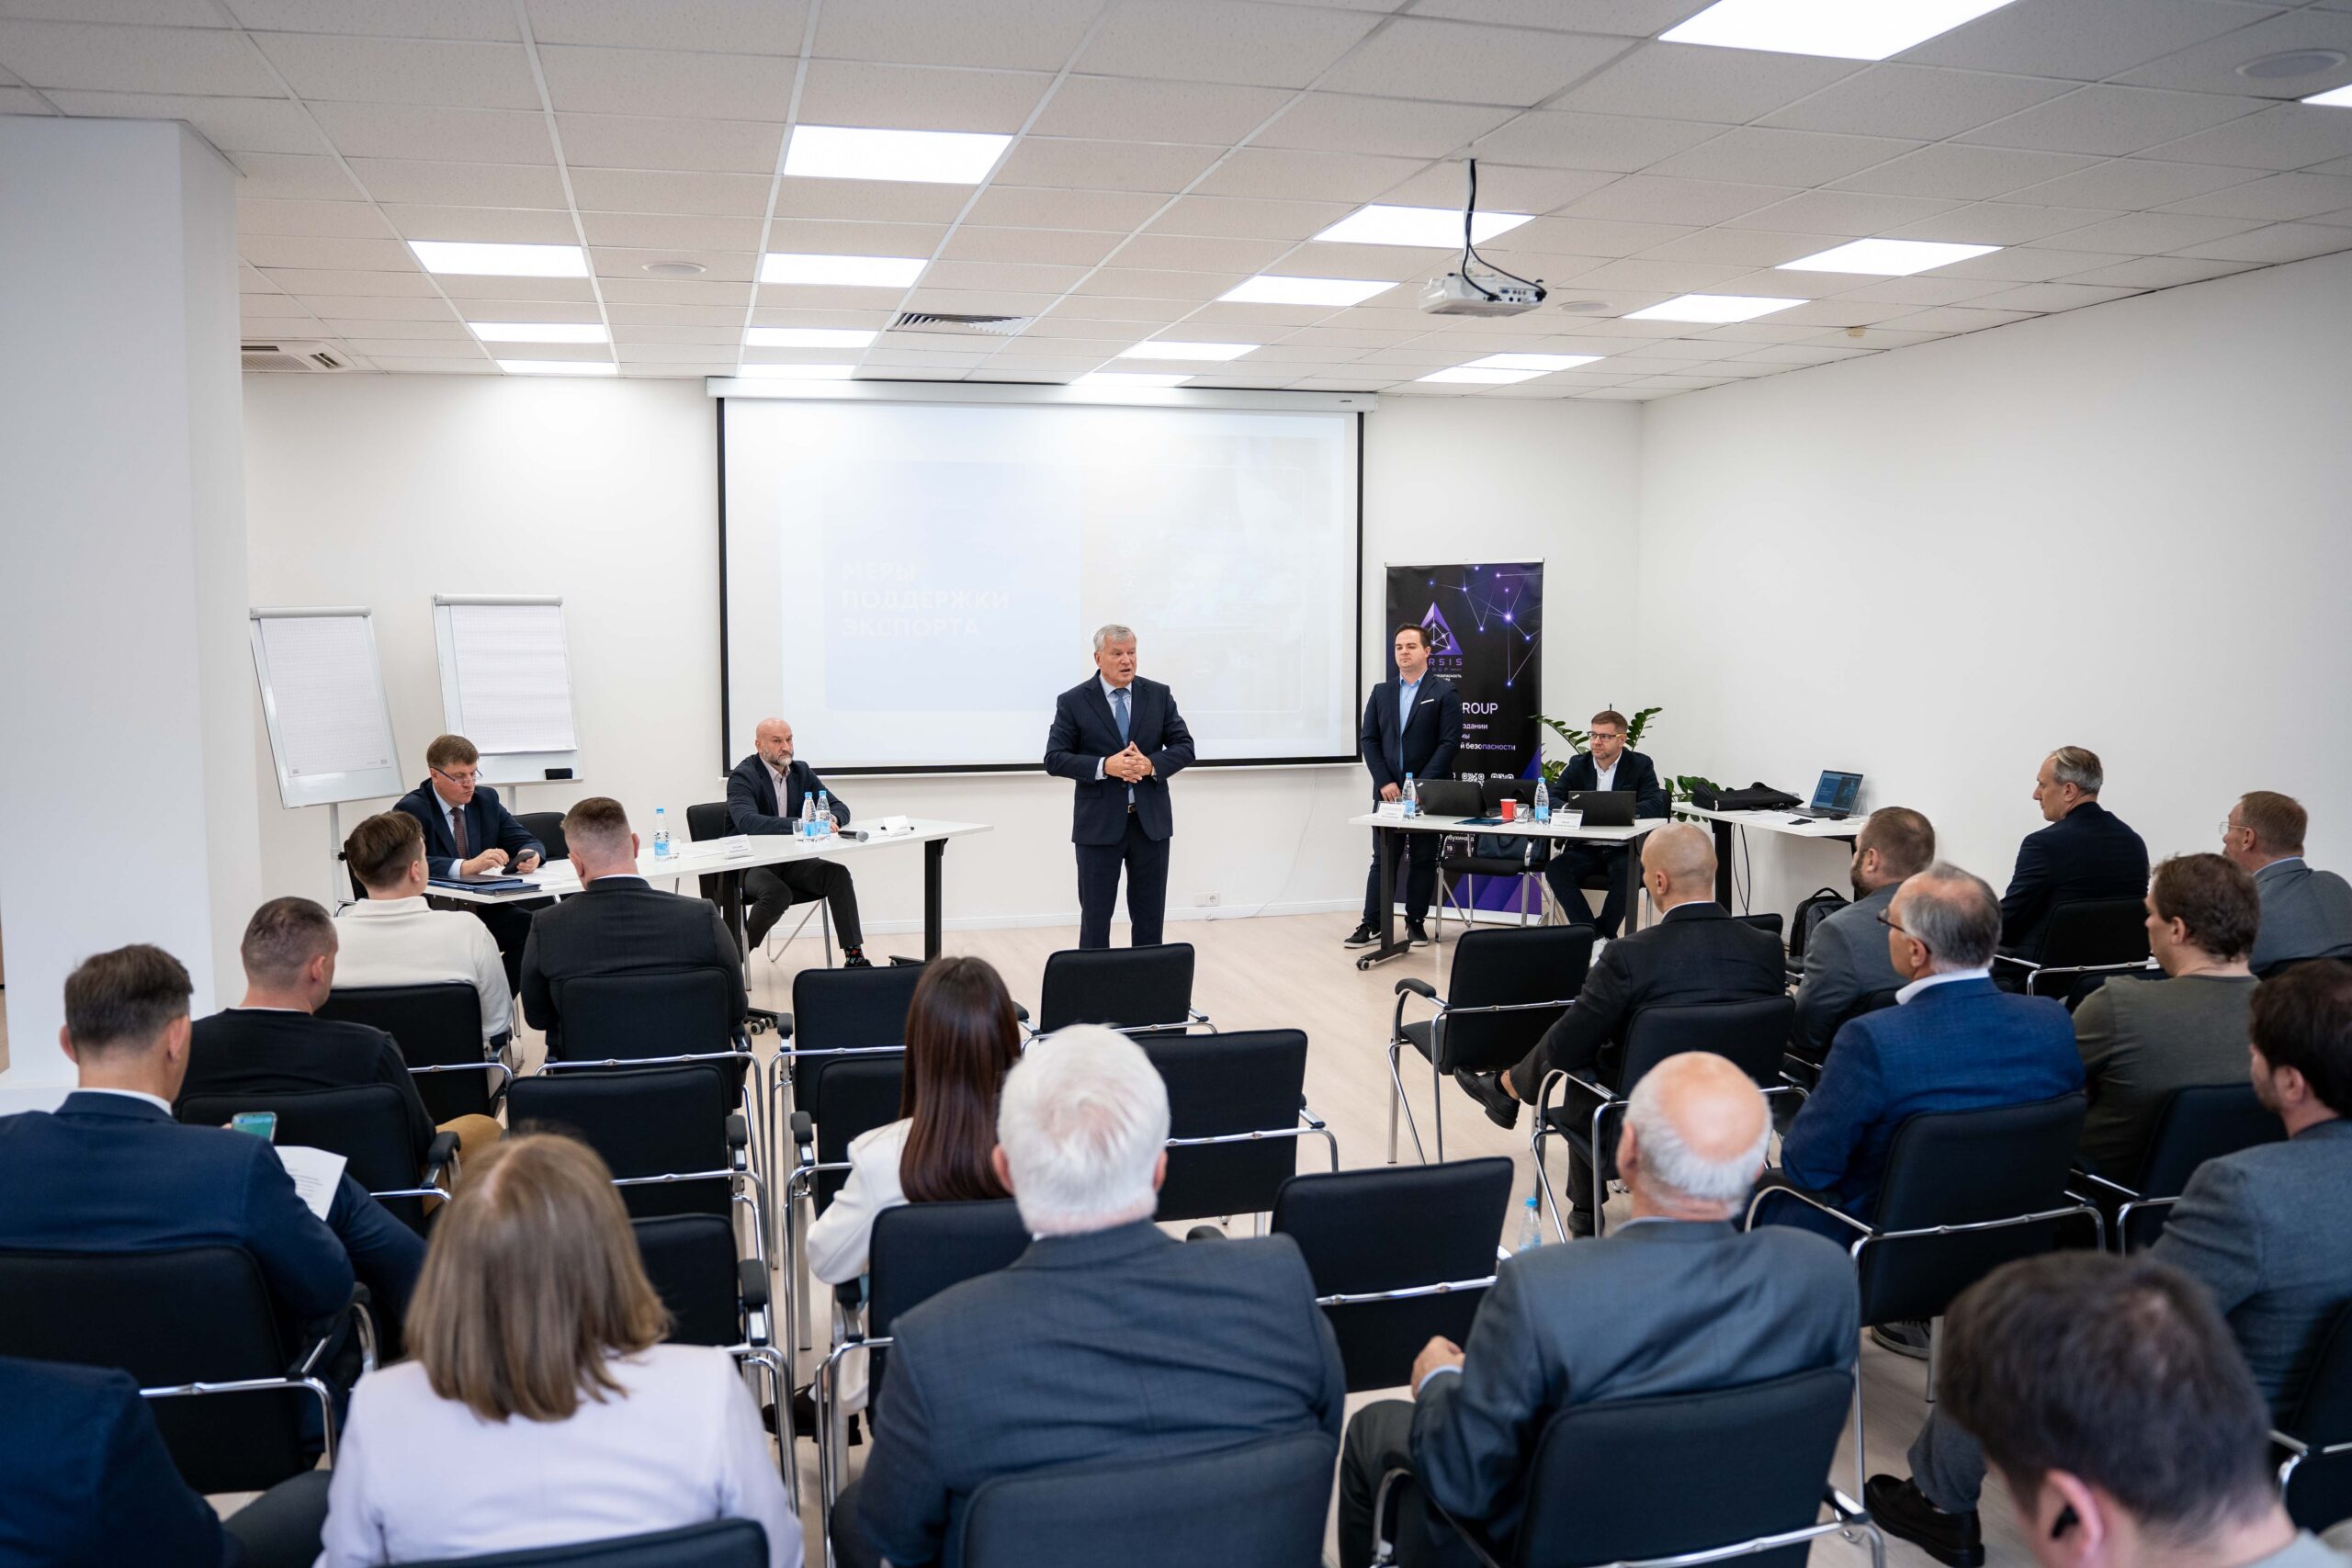
18 сентября Mersis Group, BelSIEM и Представительство Российского экспортного центра в Республике Беларусь провели совместное мероприятие «Кибербезопасность трансграничных экосистем: мониторинг угроз и цифровая поддержка экспорта».
На площадке встретились собственники, управленцы, ИТ‑специалисты, юристы и представители профессиональных объединений. Разговор получился предметным: сайты, клиентские кабинеты, деловая почта, API и электронный документооборот давно участвуют в сделках с зарубежными партнёрами. Их сбой или компрометация бьют по срокам, контрактам, финансам и доверию.
Ассоциации возьмут тему в работу
Важным итогом стало общее понимание масштаба задачи со стороны лидеров деловых и отраслевых объединений. Обсуждение требований и реальных сценариев атак показало: вопросы ИБ требуют внимания на уровне собственников и директоров.
Представители ассоциаций подтвердили готовность передавать полученные знания руководителям организаций, входящих в их сообщества. В фокусе – простые вопросы, с которых можно начать: какие активы критичны, кому выданы доступы, как обрабатываются персональные сведения, что произойдёт при недоступности ключевого сервиса и кто действует в первые часы после атаки.
О чём рассказали представители Mersis Group
Евгений Жуков, заместитель директора – директор Департамента перспективных технологий и информационной безопасности Mersis Group, разобрал ответственность должностных лиц за нарушения в сфере кибербезопасности и обработки персональных данных.
Отдельно рассмотрели принцип, закреплённый в статье 4.6 КоАП: санкции могут применяться параллельно к юридическому лицу и виновному сотруднику. В презентации также затронули статьи 23.11 и 23.12 КоАП, действующие с 19 июня 2026 года и связанные с киберинцидентами высокого уровня.
В другом выступлении команда Mersis Group показала, как организационные меры сочетаются с техническими: распределением ролей, правилами доступа, журналированием и контролем подрядчиков. Такой набор снижает вероятность ошибок, которые часто становятся отправной точкой серьёзной проблемы.
Что представила BelSIEM
BelSIEM рассказала о применении SIEM для сбора технических событий и анализа подозрительной активности. Система помогает объединить сигналы из разных источников, быстрее заметить отклонения и передать материалы в работу профильным специалистам.
Отдельная часть была посвящена BelSIEM WAF. Решение фильтрует HTTP/HTTPS‑запросы к сайтам и приложениям, блокирует SQL‑инъекции, XSS, DDoS и другие опасные обращения. Среди функций – гибкие правила, отчётность, интеграция с другими средствами ИБ и виртуальный патчинг до обновления уязвимого ПО.
Продолжение диалога
После докладов спикерам задавали вопросы и было неформальное общение. Гости разобрали рабочие ситуации, обменялись контактами и обсудили дальнейшее взаимодействие.
Mersis Group продолжит совместную работу с профессиональными объединениями. Наша цель – помочь управленческим командам превратить знания о киберрисках в конкретный порядок действий: определить критичные системы, распределить ответственность и подготовить понятный план на случай атаки.