
Базовый контур информационной безопасности для компании в Беларуси: с чего начать и что считать «минимумом»
В Беларуси к информационной безопасности относятся не только как к внутренней дисциплине, но и как к части национальной безопасности – это закреплено в Концепции информационной безопасности Республики Беларусь. Для бизнеса это означает простую вещь: даже небольшая компания рано или поздно сталкивается с требованиями по защите данных, доступу, журналам событий, отчётности перед регуляторами или партнёрами.
Когда инфраструктура уже есть – почта, CRM, бухгалтерия, удалённый доступ, – всегда важно понять: какой уровень защиты считать минимальным, чтобы не жить в постоянном «горит» и при этом не тратить половину бюджета на безопасность.
Что такое базовый контур безопасности
В документах по ИБ термин «контур безопасности» описывает набор ресурсов и средств защиты, для которых установлен единый набор требований по безопасности. Если перевести это на язык бизнеса, базовый контур информационной безопасности – это минимальный набор правил и технологий, который защищает ключевые данные и сервисы компании от типовых угроз: утечек, вирусов, взлома учётных записей, случайных ошибок персонала.
У этого контура есть границы (что именно защищаем), требования (какие меры применяем) и ответственное лицо, которое за всё отвечает – в небольших компаниях это обычно ИТ‑руководитель или приглашённый консультант.
С чего начать: инвентаризация и приоритизация
Первый шаг – понять, что вы реально защищаете. Без этого любая «покупка антивируса» превращается в косметику. Минимальный чек‑лист выглядит так:
- Перечень важных данных: клиентская база, бухгалтерия, коммерческая тайна, персональные данные сотрудников и клиентов.
- Список систем, где эти данные лежат: 1С/ERP, CRM, почтовые сервисы, файловые хранилища, облачные сервисы.
- Инвентаризация доступа: кто из сотрудников и подрядчиков имеет доступ к каким системам и данным.
- Основные каналы риска: почта, удалённый доступ, переносные носители, личные устройства, внешние сервисы.
По сути, вы рисуете «карту», на которой видно, какие системы и данные входят в контур безопасности, а какие остаются за его пределами.
Минимальный набор организационных мер
Организационные меры – это не красивые регламенты, а вполне конкретные правила для сотрудников, которые влияют на ежедневную работу. Для базового контура ИБ минимум выглядит так:
- Политика паролей: длина, сложность, запрет общих учётных записей, периодическая смена, запрет записывать пароли в открытом виде.
- Правила доступа: принцип «минимально нужный доступ», отключение учётных записей уволенных сотрудников, учёт прав подрядчиков.
- Работа с почтой и вложениями: запрет открывать подозрительные вложения, правила для макросов, проверка адресов и доменов, простая инструкция по фишингу.
- Правила работы с носителями: использование флешек, внешних дисков и личных устройств только по понятным правилам, с учётом рисков заноса вредоносного ПО.
Эти правила не должны быть написаны «юридическим» языком – сотрудники читают их и применяют, а не расписываются, чтобы забыть.
Минимальный набор технических средств
Технические меры для базового контура зависят от масштаба компании, но есть общие точки, которые почти всегда нужны:
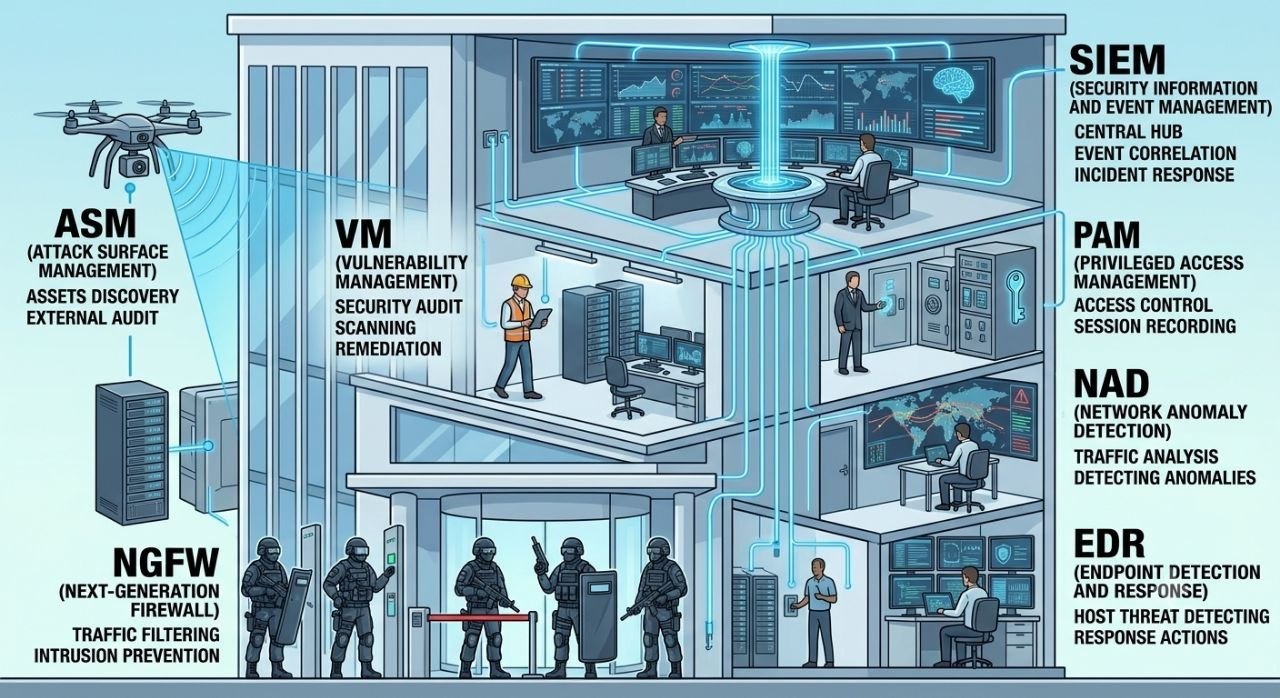
- Антивирус/EDR минимум на всех рабочих станциях и серверах, с централизованным управлением, обновлениями и политиками.
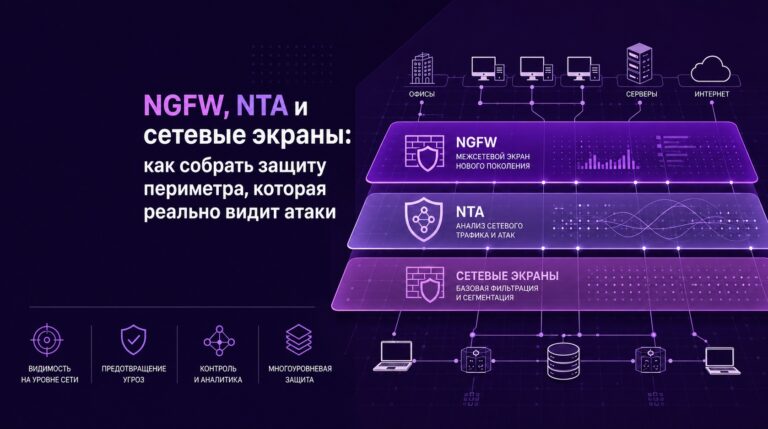
- Межсетевой экран на периметре (NGFW или другое решение), который фильтрует входящий и исходящий трафик, сегментирует сеть и даёт базовый контроль доступа.
- Резервное копирование критичных систем и данных с понятной схемой восстановления: что, как часто и куда копируется, кто отвечает за проверку восстановления.
- Защита почты: либо встроенные средства почтового сервиса, либо специализированные решения для фильтрации спама, фишинга и вредоносных вложений.
Даже в небольших компаниях этот набор даёт ощутимое снижение рисков по типовым инцидентам.
Учет требований законодательства и партнёров
Отдельный слой – требования законов и договоров. Для белорусских компаний важны правила по защите персональных данных и конфиденциальной информации, отраслевые стандарты (например, требования банков, операторов связи, крупных заказчиков).
Здесь базовый контур безопасности должен хотя бы:
- Обеспечивать конфиденциальность и целостность персональных данных.
- Поддерживать режим коммерческой тайны: доступ по спискам, хранение и передача по регламентам.
- Иметь базовую документацию: перечень защищаемой информации, описание мер защиты, ответственное лицо, порядок реагирования на инциденты.
Без этого разговоры с регуляторами и партнёрами превращаются в набор обещаний, а не в демонстрацию реальных мер.
Реагирование на инциденты в «минимальном» варианте
Даже базовый контур должен включать процедуру «что делаем, если всё пошло не так». В простом виде это:
- Кому сотрудники сообщают о подозрительных письмах, ошибках, утечках или вирусах.
- Кто принимает решение об отключении доступа, изоляции устройств, восстановления данных.
- Как фиксируется инцидент и какие выводы по нему делаются: хотя бы краткое описание, причина, меры, кто отвечал.
Эти шаги помогают не повторять одни и те же ошибки и показывают, что безопасность – это процесс, а не настроенный однажды антивирус.
Как понять, что базовый контур уже есть
Признаки того, что компания вышла из состояния «совсем без защиты» в состояние базового контура:
- Вы можете перечислить критичные данные и системы и понимаете, чем они защищены.
- У сотрудников есть понятные правила по паролям, доступу и почте, и они хотя бы в основном им следуют.
- Установлены и управляются средства защиты: антивирус, межсетевой экран, резервное копирование, почтовая защита.
- Есть ответственное лицо за ИБ и минимальный порядок реагирования на инциденты, пусть даже без сложных систем мониторинга.
Когда в компании есть понятный базовый контур ИБ, любые новые решения – от DLP до SOC – ложатся на уже подготовленную почву и работают ощутимо лучше, чем в «дикой» среде. Если вы хотите понять, где у вас сейчас фундамент уже есть, а где пока только хорошее намерение, напишите нам – разберём вашу инфраструктуру и соберём план выхода на устойчивый минимум защиты под реалии Беларуси. Напишите нам.