
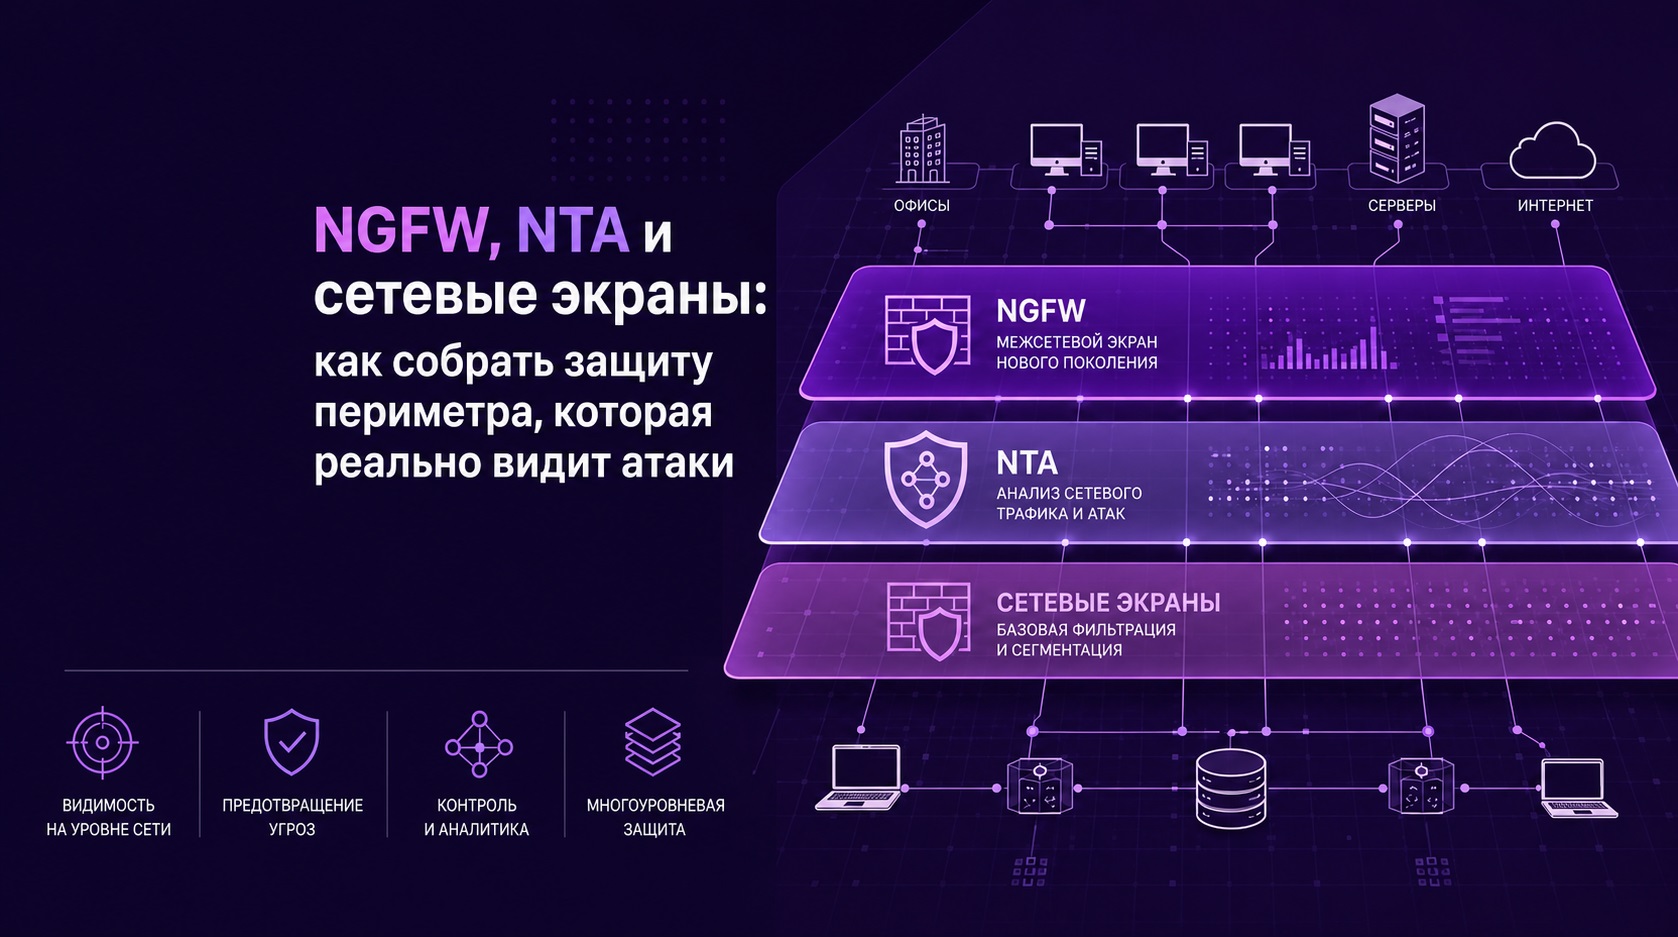
NGFW, NTA и сетевые экраны: как собрать защиту периметра, которая реально видит атаки
Когда-то межсетевой экран был простым фильтром: смотрел на порты и IP-адреса, пропускал или блокировал пакет – и на этом его работа заканчивалась. Сегодня через периметр компании проходят десятки SaaS-сервисов, VPN-туннели до филиалов, огромные объёмы веб-трафика – и почти всё это шифруется. По данным Google (телеметрия Chrome), с 2020 года доля HTTPS в загрузках страниц устойчиво держится в диапазоне 95-99%. Для периметра это значит одно: если экран не умеет заглянуть внутрь TLS-сессии, он в лучшем случае видит IP получателя и имя домена в SNI – и ничего больше.
Атаки давно этим пользуются. По данным «Информзащиты», в 2024 году 74% вредоносного трафика передавалось именно по зашифрованным каналам – рост на 19% год к году. Если периметр смотрит только на порты и заголовки, он не заметит ни перебор учётных данных внутри HTTPS-сессии, ни команды C2-сервера, ни утечку через легитимный на вид облачный сервис.
NGFW: межсетевой экран, который понимает контекст
NGFW (Next-Generation Firewall) – не просто «фаервол с большим числом фич», а архитектурный сдвиг. Устройства первого поколения и классические UTM гоняли трафик последовательно через отдельные модули: firewall → антивирус → IPS → веб-фильтр, и каждый модуль добавлял задержку, а под нагрузкой – терял пакеты. Современный NGFW анализирует пакет за один проход (single-pass), параллельно сверяя его с сигнатурами приложений, политиками пользователей и репутационными базами. Это та техническая причина, по которой NGFW вообще способен работать на скоростях в десятки Gbps без катастрофической потери производительности.
Функционально NGFW:
- распознаёт реальное приложение внутри потока (App-ID / L7-классификация) – отличит корпоративный Zoom от произвольного TCP-трафика на 443-м порту;
- привязывает трафик к учётной записи и группе через интеграцию с AD/LDAP/RADIUS;
- строит политики по ролям, категориям сайтов, приложениям – а не только по IP и порту.
TLS-инспекция: без неё периметр слепнет
Вот вопрос, который редко звучит в обсуждении NGFW напрямую: как коробка вообще видит, что происходит внутри зашифрованной сессии? Есть два принципиально разных подхода, и рабочий периметр обычно строится на комбинации обоих.
Полная расшифровка (SSL/TLS Interception, MITM). NGFW работает как прозрачный прокси: разрывает исходное TLS-соединение, поднимает своё до клиента и своё до сервера, расшифровывает трафик, прогоняет его через IPS, антивирус, DLP и URL-фильтр, зашифровывает заново и отправляет дальше. Клиентские устройства должны доверять корневому сертификату экрана – обычно он раздаётся централизованно через GPO или MDM. Это единственный способ увидеть содержимое сессии, если на другом конце используется Perfect Forward Secrecy (алгоритм Диффи – Хеллмана): без MITM в реальном времени такой трафик не расшифровать даже постфактум, имея закрытый ключ сервера.
Цена вопроса – производительность. Полная расшифровка с одновременной работой IPS, антивируса и DLP способна снижать пропускную способность устройства в 10 – 100 раз относительно «Paper throughput» из даташита. Это тот самый момент, когда заявленные вендором «40 Gbps» на боевом трафике с включённым SSL-decrypt превращаются в куда более скромную цифру – и поэтому пропускную способность нужно запрашивать отдельно «с включённой расшифровкой», а не смотреть на маркетинговый максимум.
Анализ без расшифровки (Encrypted Traffic Analytics). Экран не трогает содержимое, а анализирует метаданные сессии: SNI, длину и тайминг пакетов, TLS-отпечаток клиента (JA3) и сервера (JA3S). Вредоносные инструменты часто используют собственные TLS-библиотеки с характерным «отпечатком» рукопожатия, что позволяет с высокой точностью выявлять их, даже не вскрывая сессию.
Здесь есть усложняющий фактор – Encrypted Client Hello (ECH), стандарт, который шифрует поля ClientHello вместе с SNI. Там, где ECH включён, анализ «по домену без расшифровки» перестаёт работать вообще: остаются только тайминг, объём и поведенческие паттерны.
На практике рабочая модель для большинства компаний – выборочная расшифровка (selective decryption): полная расшифровка точечно, для трафика, который действительно нужно видеть насквозь (веб-приложения, административные интерфейсы, категории повышенного риска), и анализ метаданных – для всего остального, включая категории, где расшифровка прямо запрещена регуляторно или этически спорна (банкинг, медицина, личные аккаунты сотрудников).
Если в проекте периметра нет отдельного пункта «что и как мы расшифровываем, а что анализируем по метаданным» – периметр всё ещё смотрит только на порты, просто в красивой обёртке.
IPS не отдельная коробка, а движок внутри NGFW
Когда-то IPS (Intrusion Prevention System) действительно был отдельным устройством: трафик сначала проходил firewall, затем отдельно – IPS-сенсор. В подавляющем большинстве современных NGFW сигнатурный и поведенческий IPS-движок встроен как один из модулей single-pass архитектуры, что и есть то самое «next-gen» в названии. Докупать IPS отдельно к NGFW почти всегда избыточно: вопрос не «нужен ли IPS», а входит ли в вашу лицензию подписка на обновление сигнатур IPS – у большинства вендоров это отдельная строка лицензирования, даже если движок физически уже встроен в коробку.
С разницей NGFW и UTM ситуация похожая. Исторически UTM (Unified Threat Management) действительно уступал по архитектуре – последовательная обработка трафика через модули добавляла задержки. Сегодня эта граница почти стёрлась: большинство современных UTM тоже перешли на single-pass, и разница в маркировке вендора – в основном вопрос позиционирования (UTM ассоциируется с малым и средним бизнесом и филиалами, NGFW – с enterprise-периметром). В 2025 году это де-факто признал и Gartner, упразднив отдельный Magic Quadrant для «Network Firewall» в пользу новой категории Hybrid Mesh Firewall, объединяющей периметровые, облачные и филиальные экраны в единую распределённую архитектуру.
А что при этом остаётся отдельным продуктом:
WAF (Web Application Firewall) – да, это самостоятельный слой, а не часть NGFW. WAF работает на уровне HTTP/HTTPS-запросов к конкретному веб-приложению: разбирает параметры запроса, ищет паттерны SQL-инъекций, XSS, path traversal, аномалии в бизнес-логике API. NGFW видит сетевые потоки и приложения в целом, WAF – конкретные запросы к конкретной форме на сайте. Если у вас есть публичный веб-сервис с личным кабинетом или API – WAF нужен отдельно, здесь NGFW не заменит.
NTA и NDR не синонимы
Разница между ними влияет на то, что вы получите за свои деньги, поэтому здесь стоит быть точным.
NTA (Network Traffic Analysis) – система мониторинга и аналитики. Она собирает телеметрию (NetFlow/IPFIX, зеркалированный трафик через SPAN/TAP), строит baseline нормального поведения хостов и сегментов, ищет аномалии: сканирования, нетипичные объёмы исходящего трафика, подозрительные DNS-запросы, признаки бокового перемещения. Результат работы NTA – алерт в консоли и/или событие, отправленное в SIEM. Дальше с этим алертом должен что-то сделать человек или другая система.
NDR (Network Detection and Response) – надстройка над той же аналитикой, которая добавляет то, чего нет у NTA: механизмы реагирования. NDR умеет:
- напрямую интегрироваться с сетевым оборудованием и NGFW, чтобы заблокировать IP или разорвать сессию;
- отправлять инциденты в SOAR и запускать плейбуки – изоляцию хоста, блокировку учётной записи, карантин сегмента;
- сопоставлять обнаруженные техники с матрицей MITRE ATT&CK, ускоряя расследование;
- интегрироваться с EDR, связывая сетевое соединение с конкретным процессом на конечном устройстве, и с песочницами – для анализа файлов, переданных по сети.
Разница на практике: NTA скажет «хост 10.20.4.15 в 03:14 выгрузил 40 ГБ на внешний IP, которого раньше не было в трафике за 90 дней». NDR при тех же вводных может сам разорвать сессию и заблокировать хост на уровне коммутатора – до того, как аналитик SOC откроет тикет.
Важная оговорка, которую часто упускают при продаже NDR: автоматическая блокировка – не всегда благо. На профильных отраслевых дискуссиях эксперты прямо отмечают, что агрессивное автореагирование без тщательной настройки политик иногда приносит больше вреда, чем пользы – ложные срабатывания способны заблокировать легитимный сервис. Поэтому при выборе NDR важно смотреть не только на «умеет ли он блокировать», но и на то, насколько гибко настраивается порог: автоматическое реагирование или обязательное подтверждение аналитиком.
Если вендор в презентации говорит «NTA/NDR» через слэш, как будто это одно и то же – уточните прямо: есть ли в решении автоматическое реагирование или только детект и алертинг. Это меняет архитектуру внедрения, бюджет и требования к команде SOC.
Как выбирать: конкретные критерии, а не «оцените свою инфраструктуру»
Общие формулировки ничего не дают инженеру, который должен обосновать закупку перед руководством. Вот что стоит проверять и сравнивать предметно:
- Пропускная способность с включённым SSL-decrypt и IPS, а не «Paper throughput» из даташита. Разница может быть в разы – запрашивайте у вендора цифры в такой конфигурации, желательно на профиле трафика, близком к вашему.
- Число одновременных сессий и новых сессий в секунду (CPS) – критично для сетей с большим числом коротких соединений: микросервисы, API-интеграции.
- Аппаратное ускорение крипто-операций. TLS-инспекция без выделенного крипто-чипа съедает CPU и резко просаживает производительность под нагрузкой.
- Задержка, которую добавляет инспекция. Для VoIP, видеоконференций и торговых систем даже несколько миллисекунд имеют значение.
- Модель лицензирования – за пропускную способность, за число пользователей или за модуль (IPS/AV/DLP отдельно или пакетом). От этого напрямую зависит совокупная стоимость владения на горизонте 3-5 лет.
- Поддержка отказоустойчивого кластера (HA) и аппаратный bypass – что произойдёт с трафиком при отказе устройства: сеть встанет намертво или откроется в режиме fail-open?
- Протоколы экспорта телеметрии в SIEM/SOAR – NetFlow v9, IPFIX, syslog, готовые коннекторы к вашей текущей SIEM-платформе. Это стоит сверить до закупки, а не после.
- Наличие нужных сертификатов. Для регулируемых отраслей это не опция, а обязательное условие: ФСТЭК/ФСБ в России, ОАЦ в Беларуси (сертификация по ТР 2013/027/BY для средств защиты информации).
Дальше под конкретную сеть подбирается связка:
- NGFW на периметр – с TLS-инспекцией и политиками на уровне приложений и пользователей;
- NTA или NDR для внутреннего трафика – в зависимости от того, есть ли в SOC ресурс на ручное реагирование по каждому алерту или нужна автоматизация;
- WAF отдельно – если есть публичные веб-приложения и API.
Политики доступа: не только «разрешить/запретить»
Современные NGFW строят политики намного тоньше классических «пакетных» правил. Вместо того чтобы открывать порт для всех, можно:
- разрешать доступ к приложению только определённым ролям или группам пользователей;
- ограничивать категории сайтов и сервисов – например, запретить использование определённых облаков для хранения служебных документов;
- задавать разные уровни контроля, включая глубину TLS-инспекции, для внутренних и внешних соединений.
Это удобно, когда бизнесу нужно дать людям свободу для работы и коммуникаций, но не допустить утечек и обхода внутренних правил.
Рынок NGFW: куда идёт индустрия
Несколько цифр, которые полезно держать в голове при планировании бюджета.
Глобально рынок NGFW в 2024 году, по данным IDC (International Data Corporation), оценивался примерно в $12,3 млрд, с явным доминированием пяти вендоров – Palo Alto Networks, Fortinet, Check Point, Cisco и Juniper. При этом за последние несколько лет ни один новый игрок в мире не выпустил с нуля успешный классический NGFW – реальная инновация сместилась в сторону SASE/SSE-платформ (Zscaler, Netskope, Cato Networks), которые скорее переосмысливают архитектуру, чем конкурируют напрямую в классе «коробка на периметре».
В России рынок растёт заметно быстрее мирового: по оценке ЦСР (Центр стратегических разработок, российский исследовательский центр), в 2024 году он достиг 52,2 млрд рублей (+30,1% год к году, это на 18% выше среднемировых темпов), а по предварительным данным на конец 2025 года рост немного замедлился – до 19%. Доля зарубежных решений в продажах за три года упала с 72% в 2021-м до 31,6% в 2024-м: на волне импортозамещения на рынок вышло более 40 вендоров, хотя аналитики прогнозируют скорую консолидацию вокруг нескольких реальных лидеров.
Отдельного исследования объёма рынка, сопоставимого с российским отчётом ЦСР или мировыми оценками IDC, для Беларуси в открытом доступе нет – но зато чётко заданы регуляторные рамки. Для организаций, работающих с информацией классов 3-ин, 3-спец, 3-бг, 3-юл, 3-дсп, законодательство требует межсетевого экранирования при внутреннем и внешнем информационном взаимодействии на сетевом и транспортном уровнях. Средства защиты для этого должны пройти сертификацию ОАЦ (Оперативно-аналитический центр при Президенте Республики Беларусь) по техническому регламенту ТР 2013/027/BY – на рынке уже есть NGFW-решения, прошедшие эту сертификацию, включая продукты как российских, так и адаптированных международных вендоров.
Как понять, что периметр реально видит атаки
Хороший сигнал – когда система сообщает не только «заблокировано 200 попыток скана портов», а показывает вещи, которые с ходу не выглядят как атака:
- аномальный JA3-отпечаток TLS-рукопожатия у процесса, который раньше никогда не генерировал сетевой трафик;
- регулярные короткие соединения с внешним IP через равные интервалы (beaconing) – типичный признак канала управления C2;
- DNS-запросы к алгоритмически сгенерированным доменам (DGA) – частый маркер ботнета;
- необычный объём исходящего трафика в нерабочее время с рабочей станции, где такого раньше не было.
Когда периметр собран не «по каталогу», а под вашу инфраструктуру – с TLS-инспекцией там, где она оправдана, с чётким пониманием, что детектит NTA и что умеет заблокировать NDR – он действительно начинает видеть атаки, а не просто фильтровать порты.
Хотите понять, что из этого уже закрыто в вашей инфраструктуре, а где остаются слепые зоны? Начнём с созвона: обсудим архитектуру на словах – сегменты, что уже стоит на периметре, какая доля трафика шифруется. При необходимости подпишем NDA (Соглашение о конфиденциальности) и дальше предложим конкретную конфигурацию под ваш масштаб – не готовый шаблон, а разбор вашей сети.