
Mersis Group и F6 провели встречу в BNClub: более 40 собственников бизнеса обсудили риски внешнего периметра
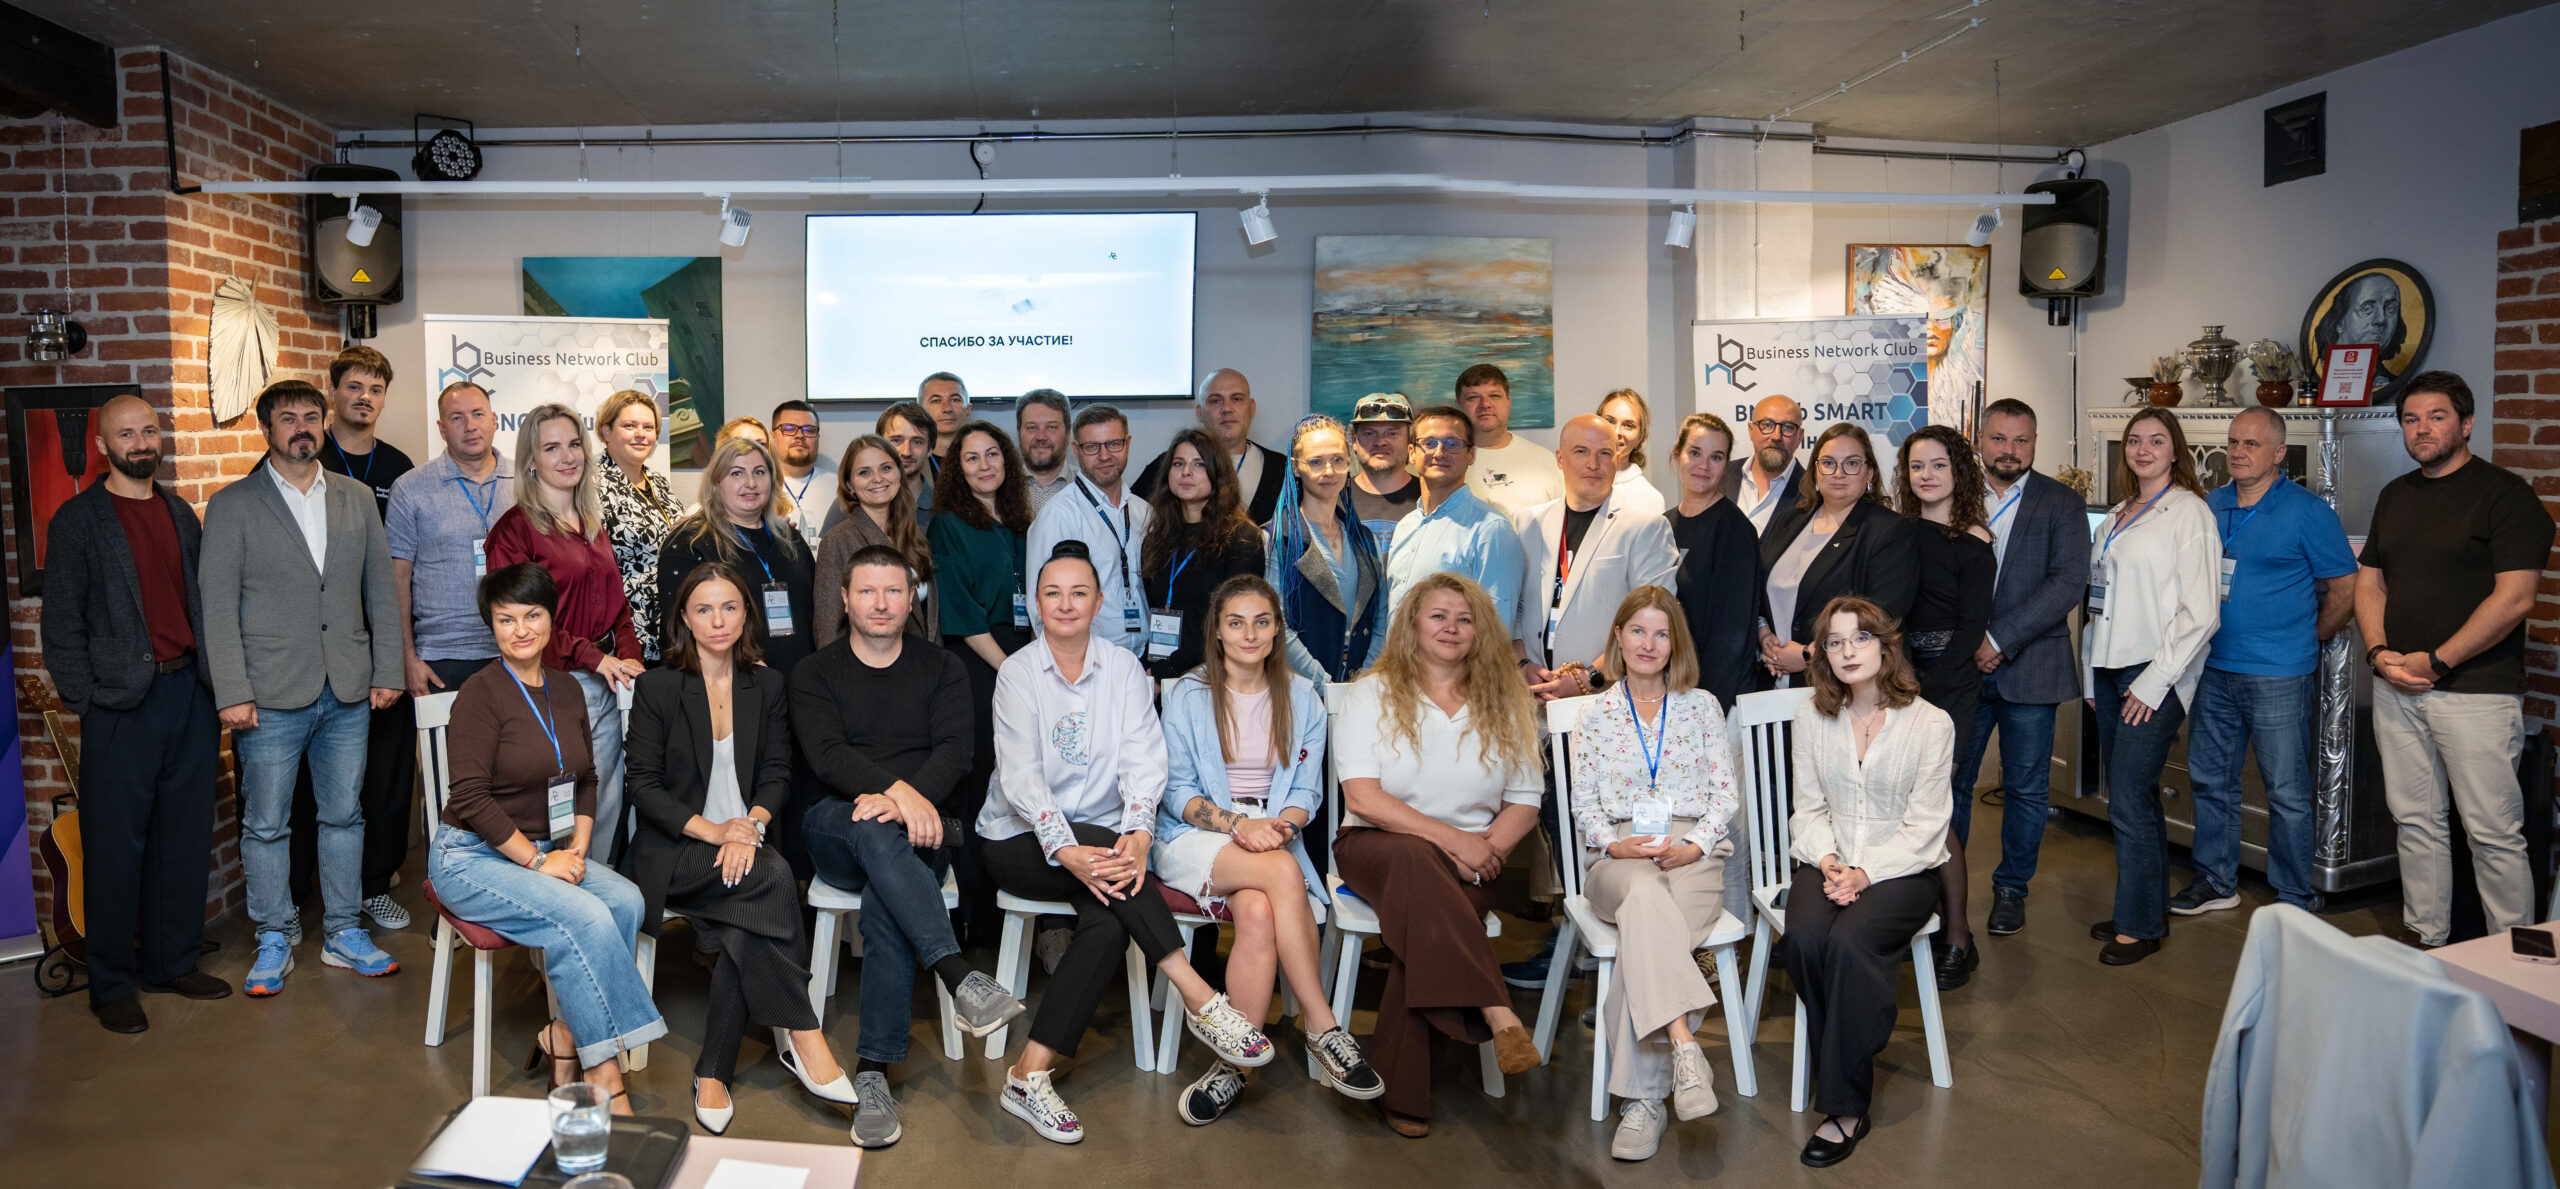
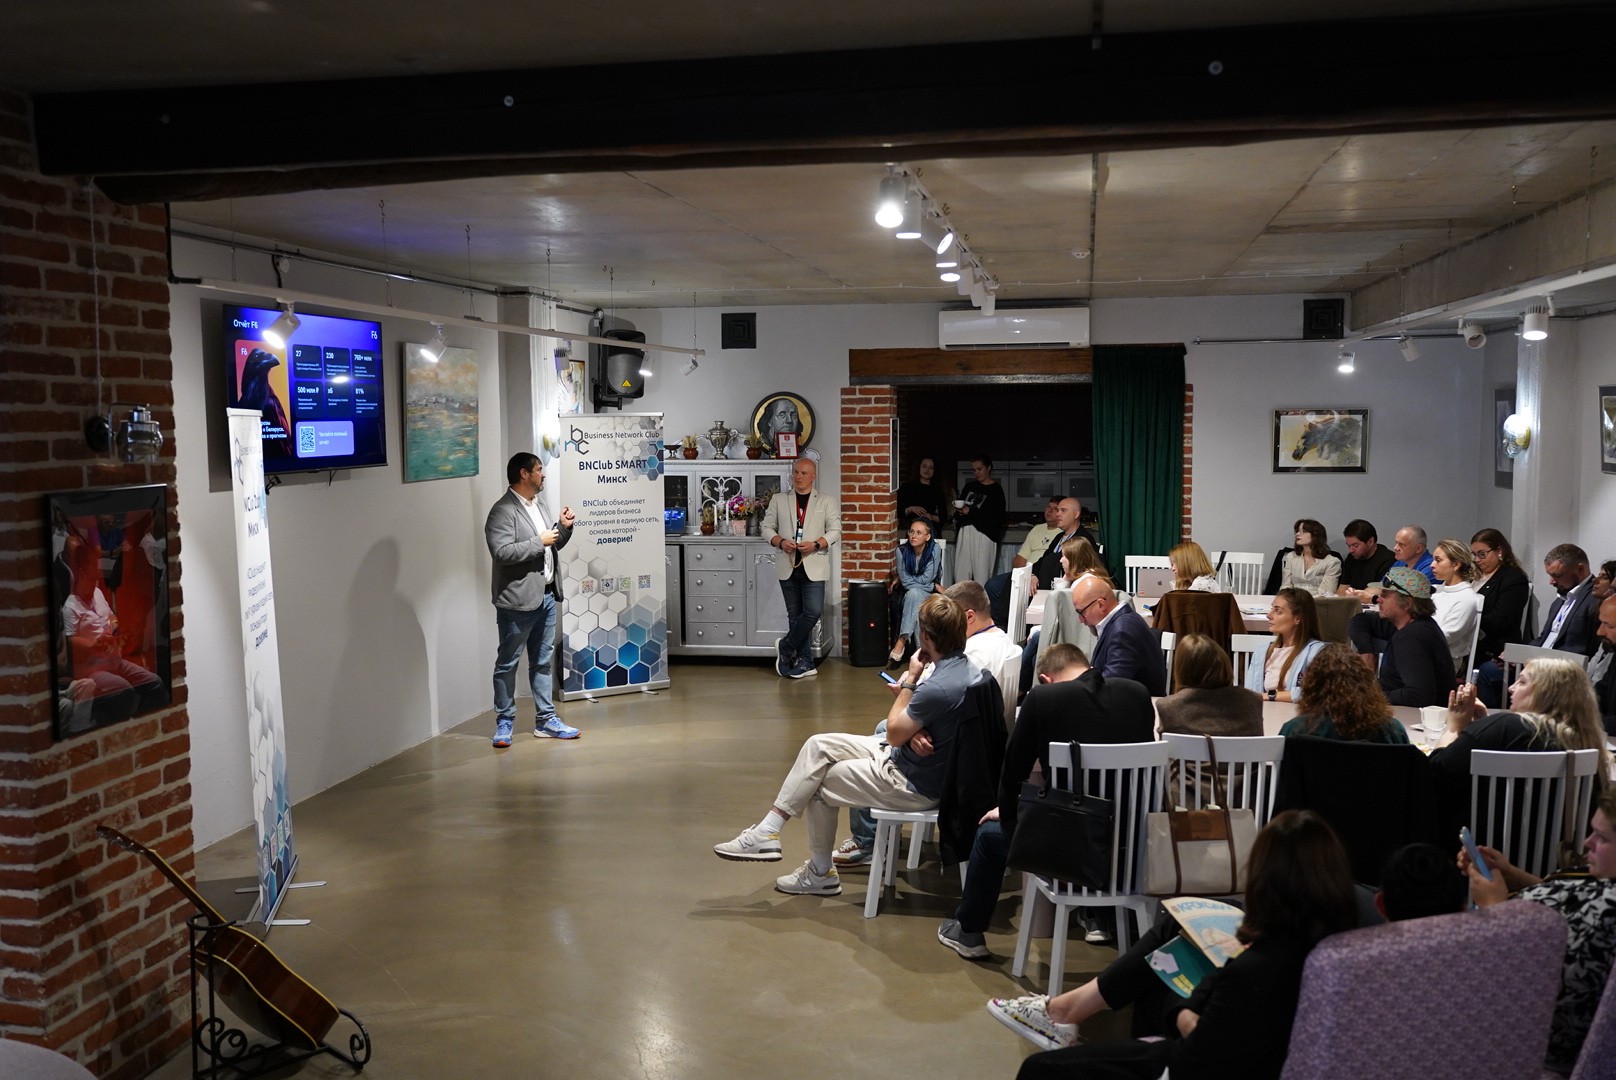
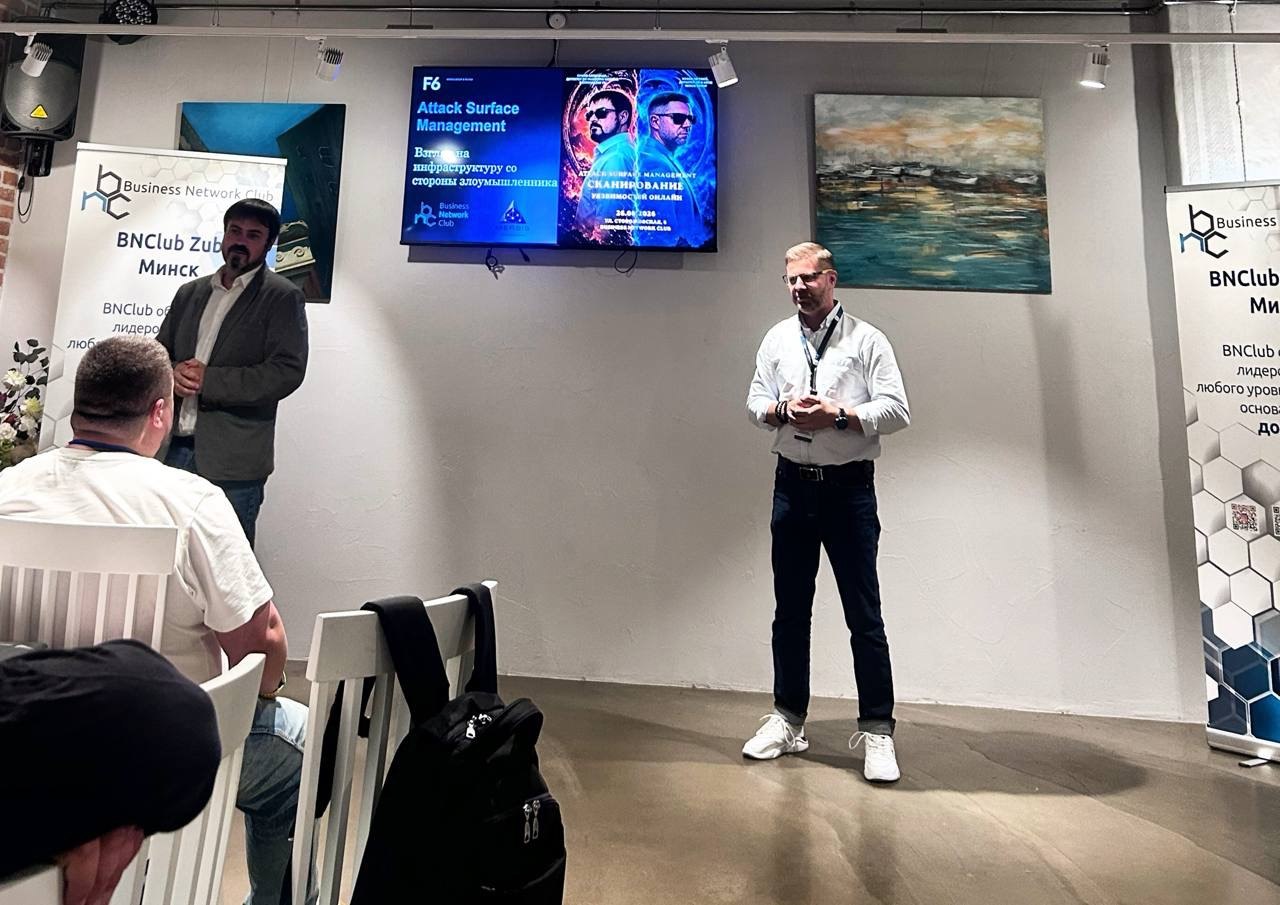
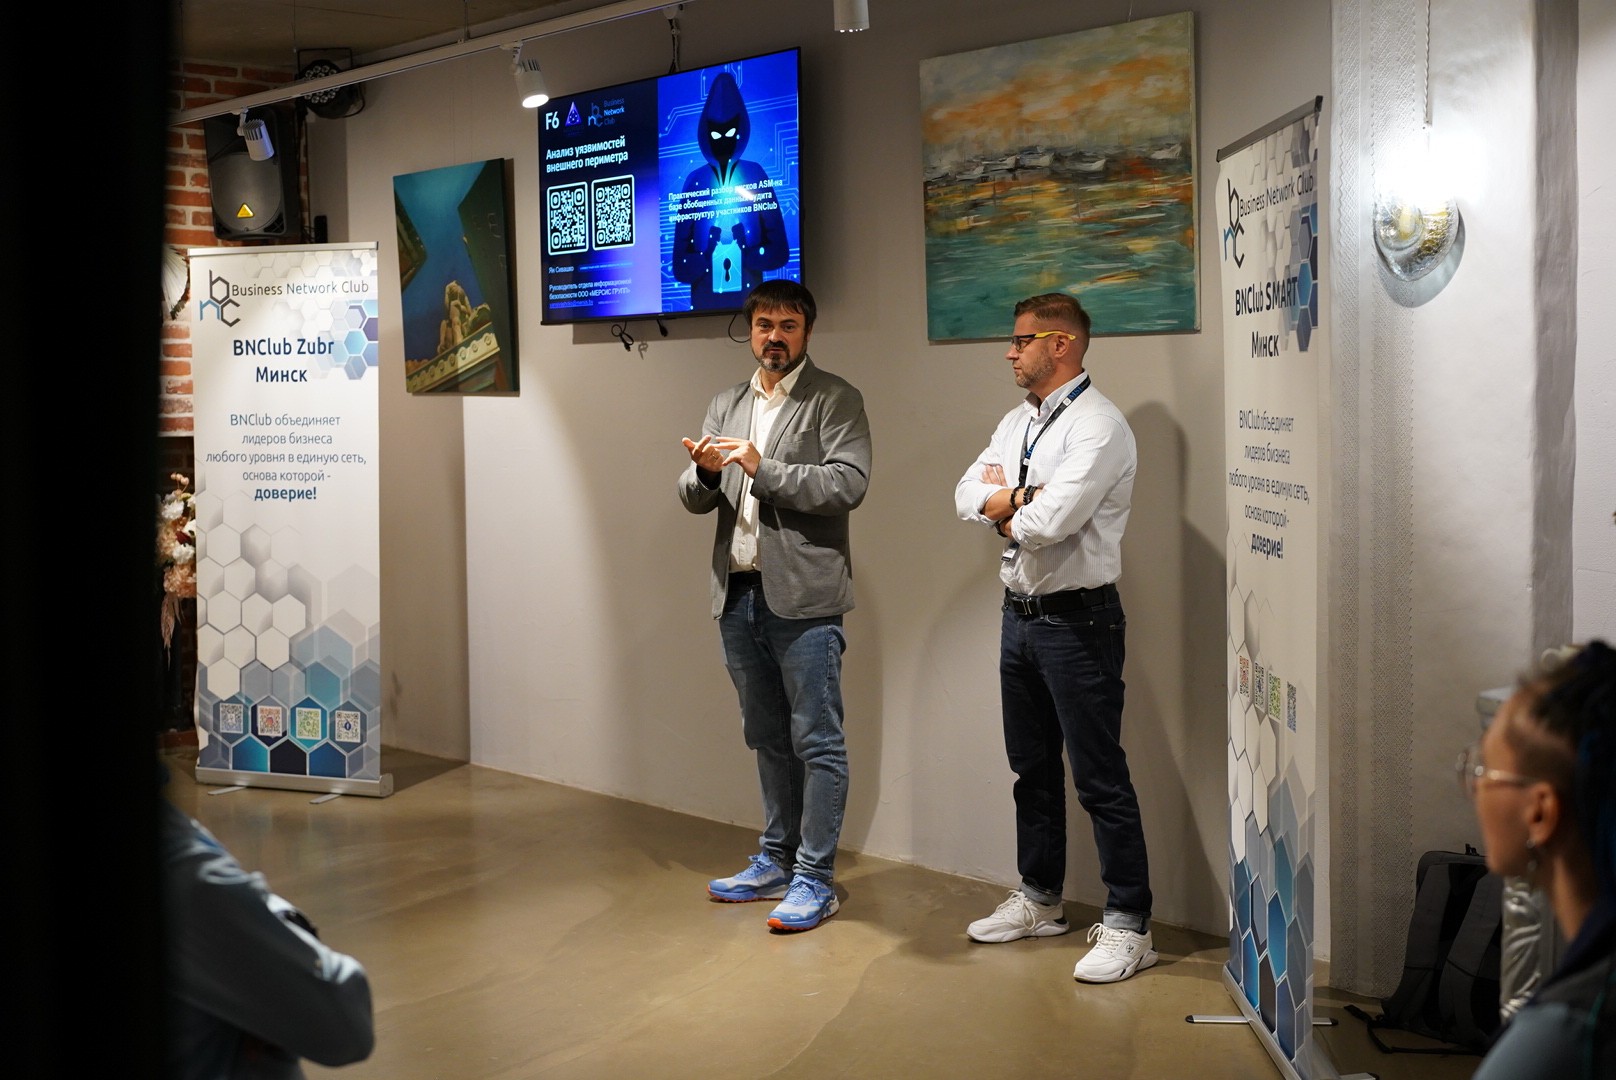
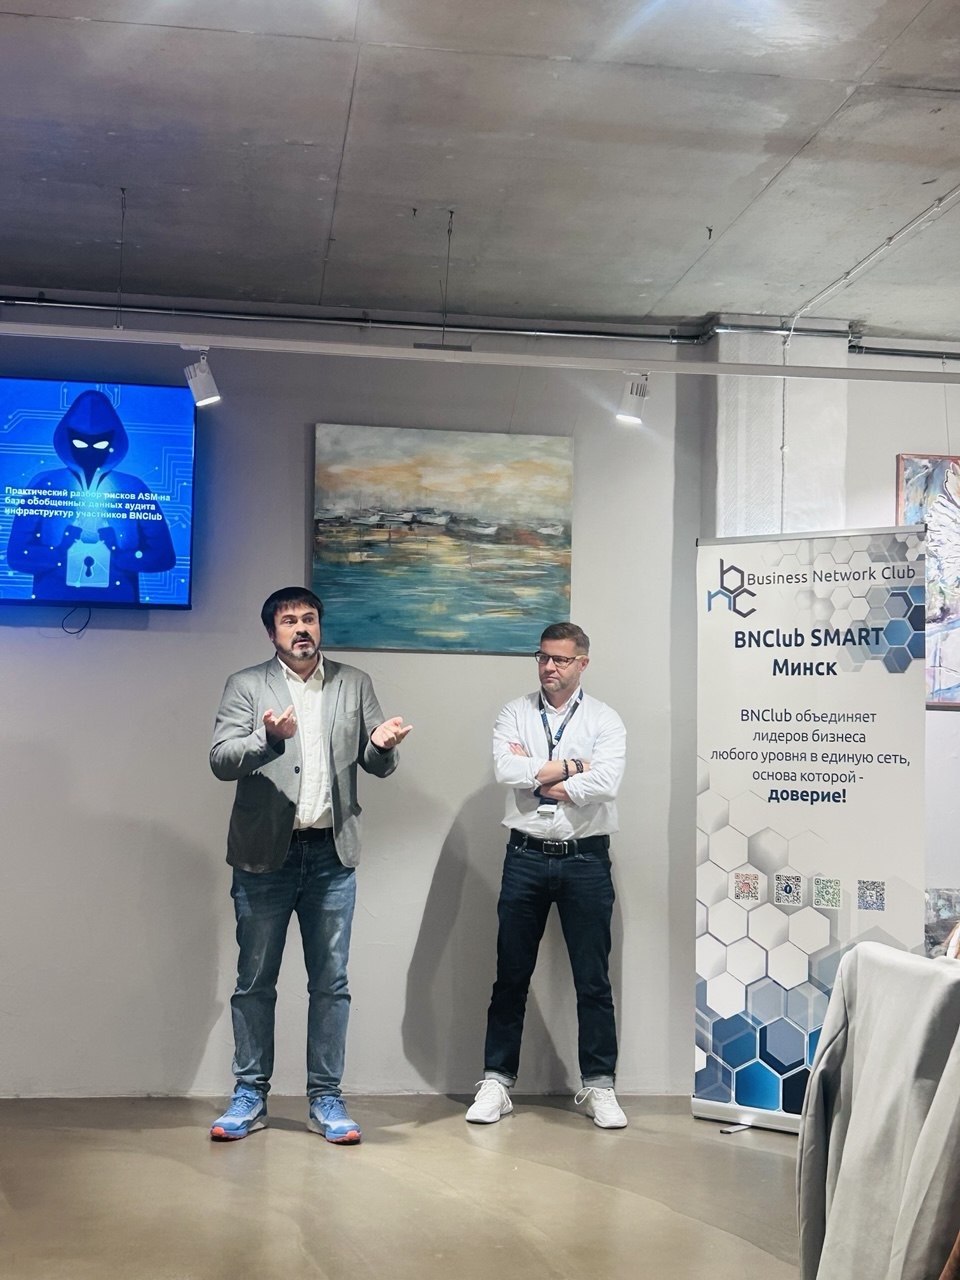
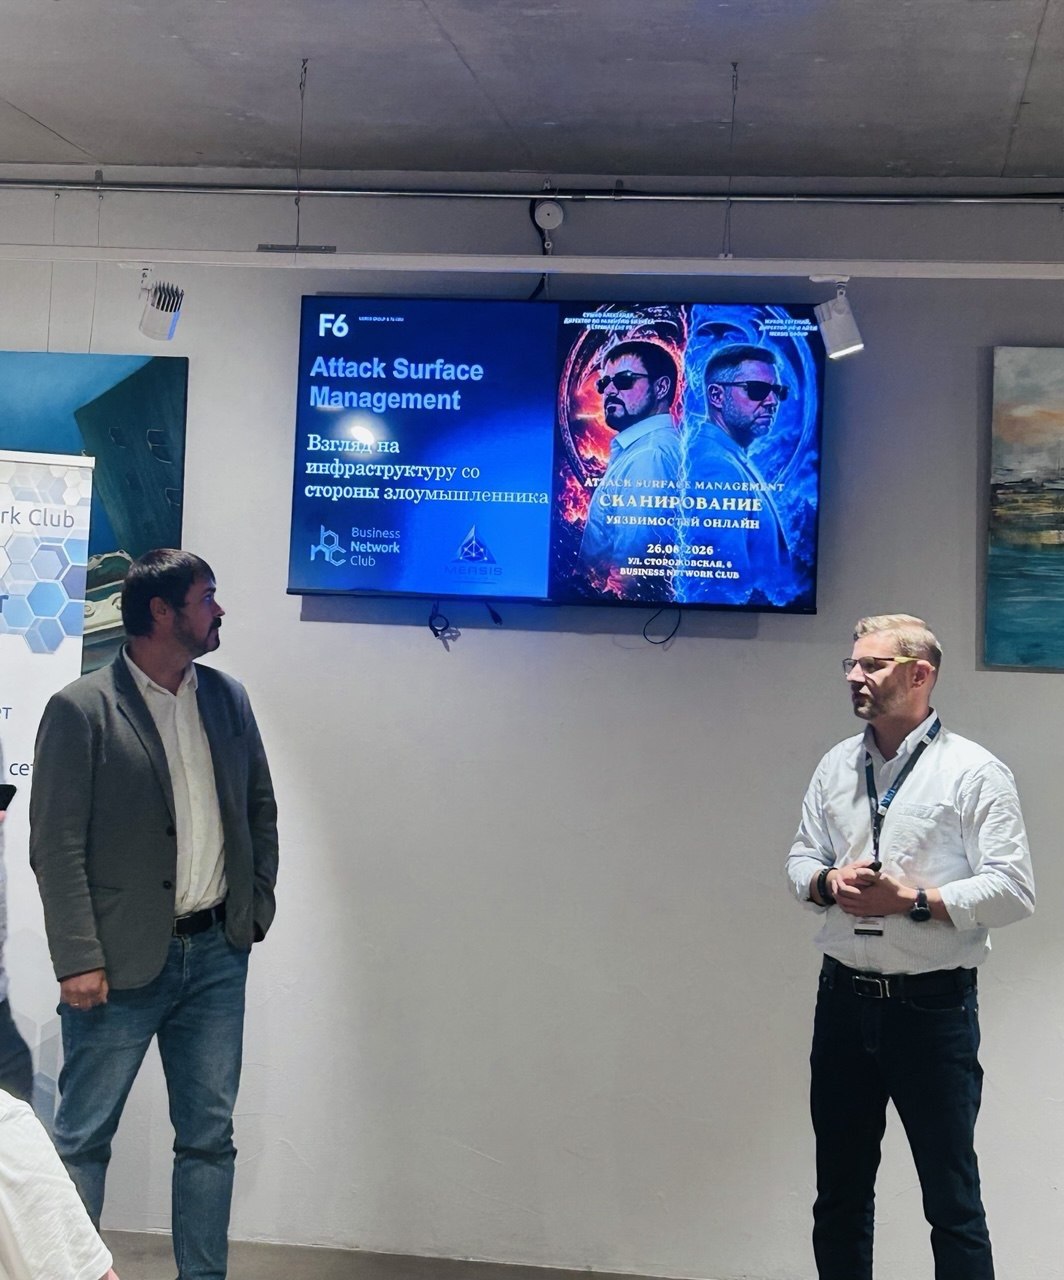
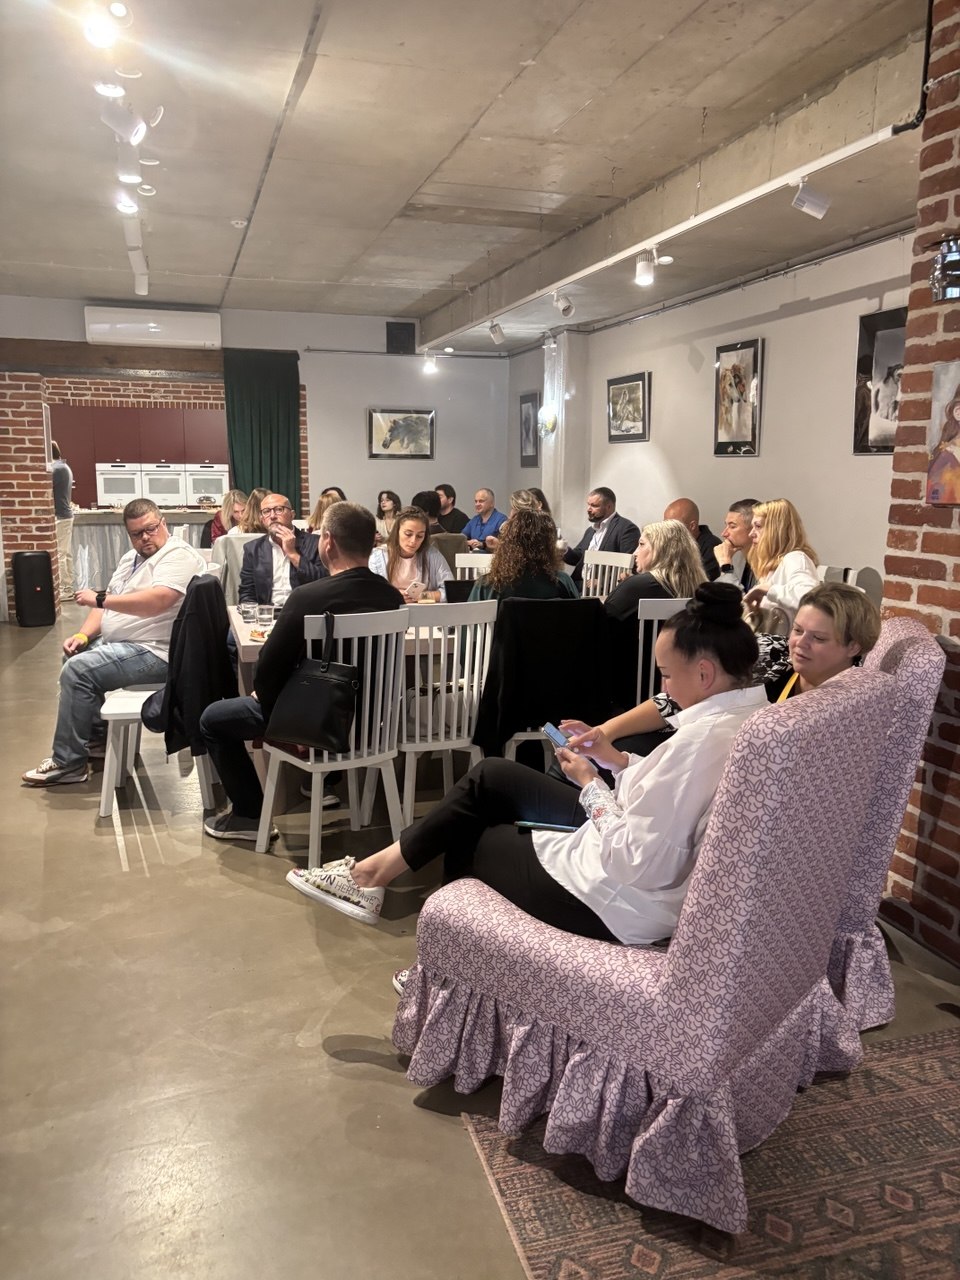
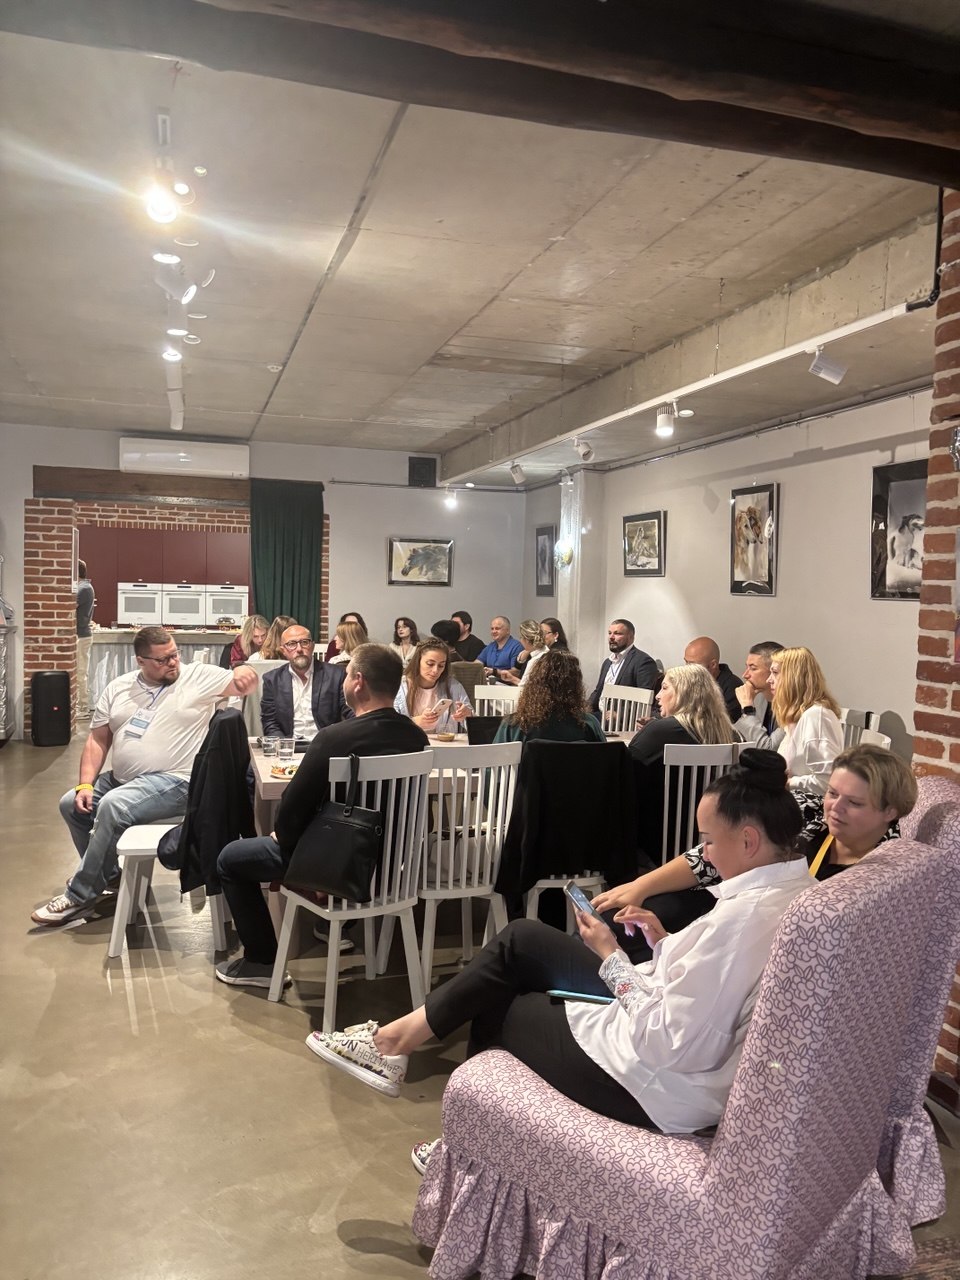
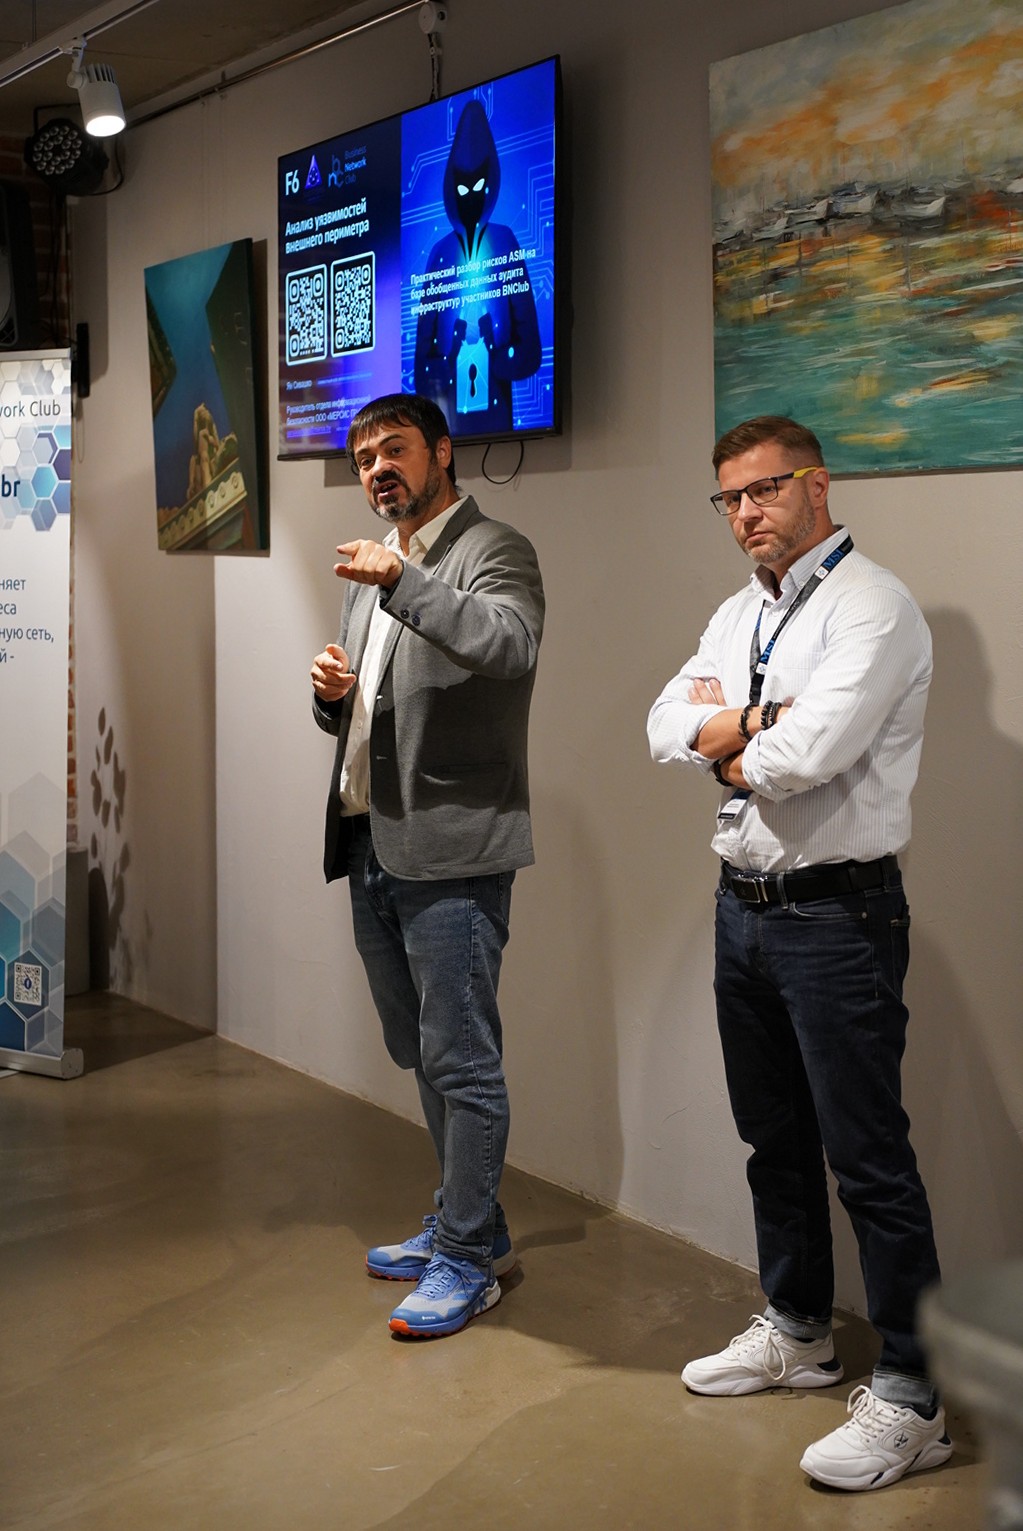
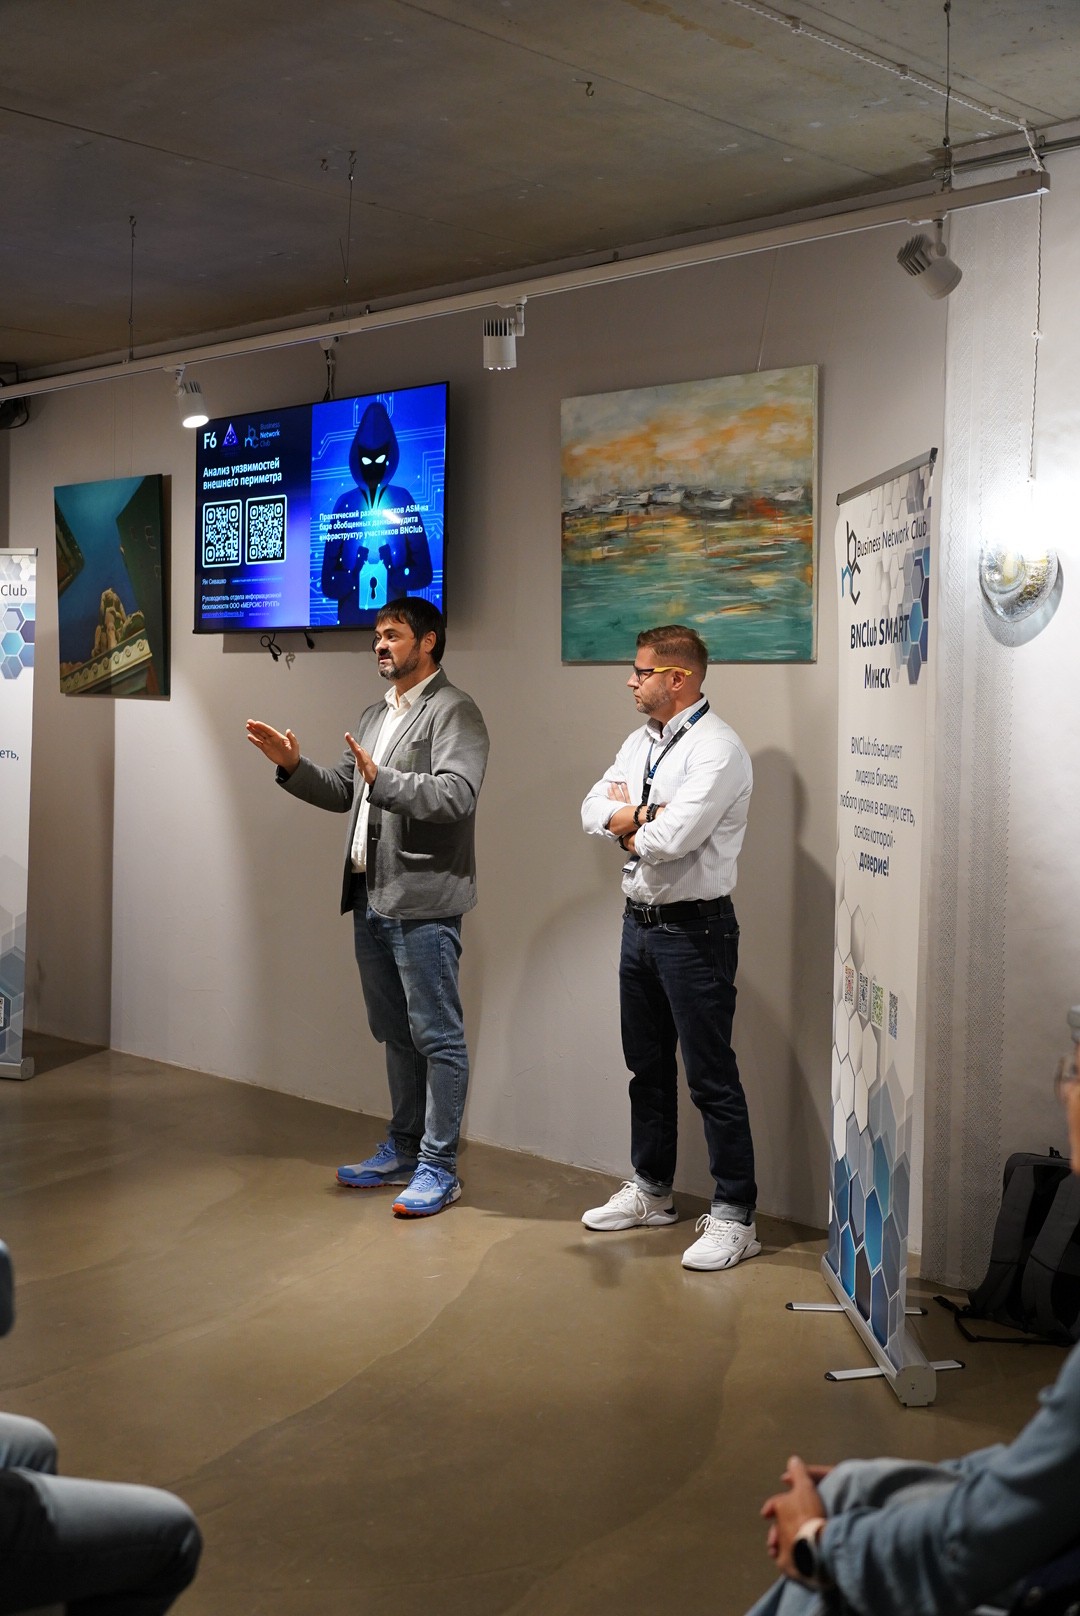
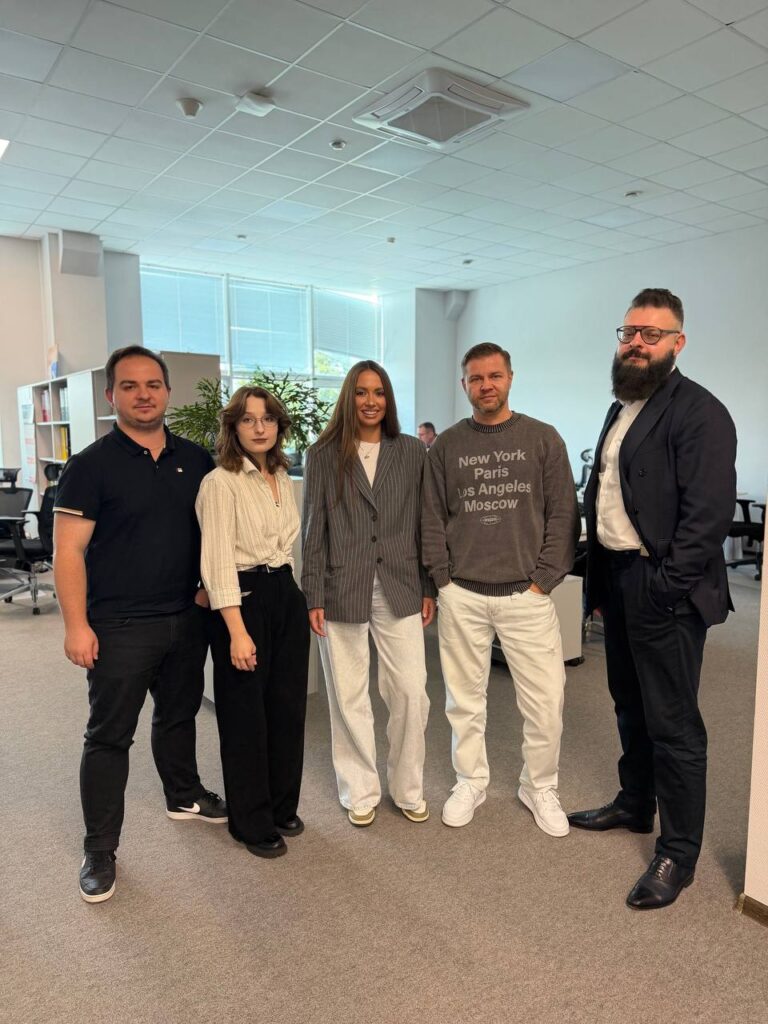
26 августа команды Mersis Group и F6 провели в BNClub практическую встречу, посвящённую Attack Surface Management – управлению внешней поверхностью атаки компании. Участниками стали более 40 собственников бизнеса, руководителей и специалистов, которые отвечают за развитие, ИТ‑инфраструктуру и безопасность своих организаций.
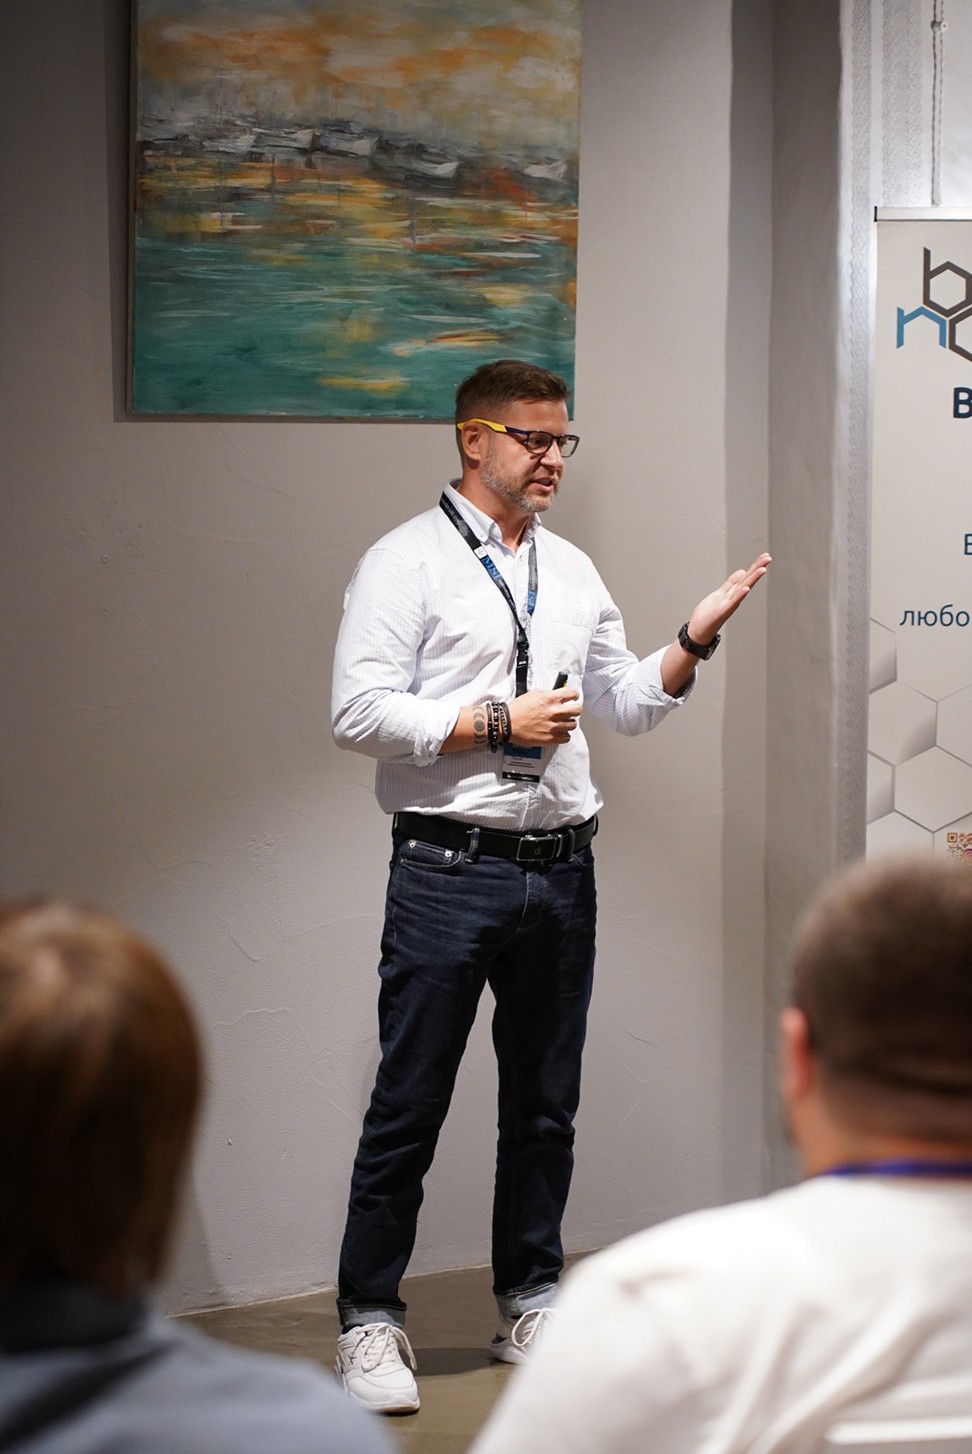
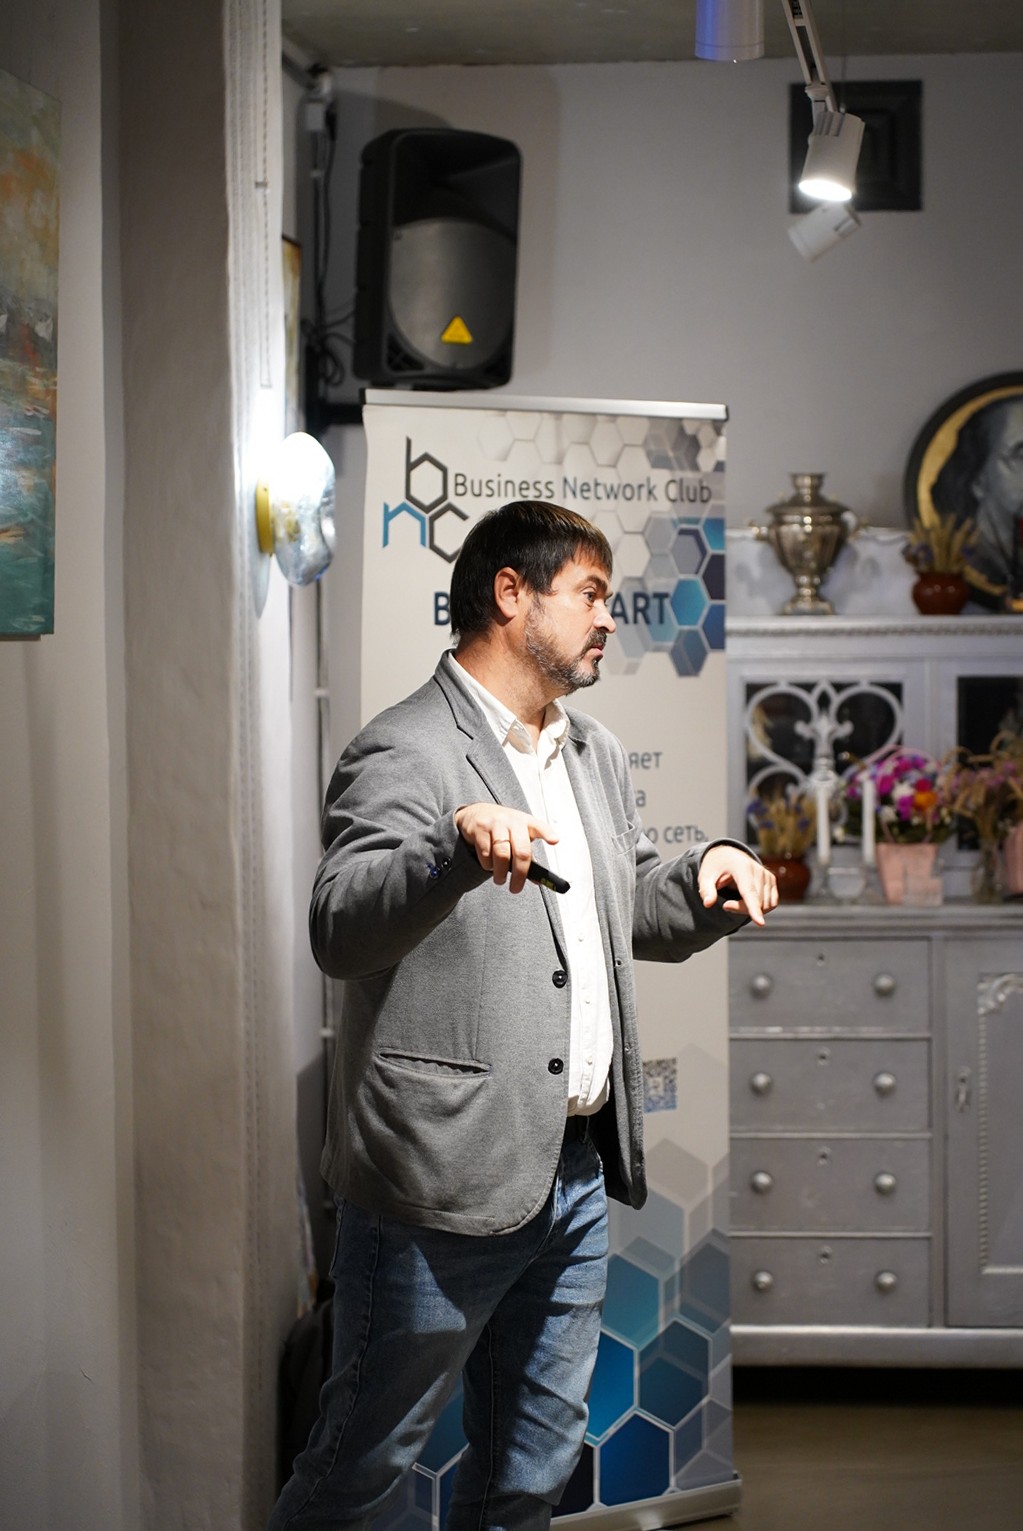
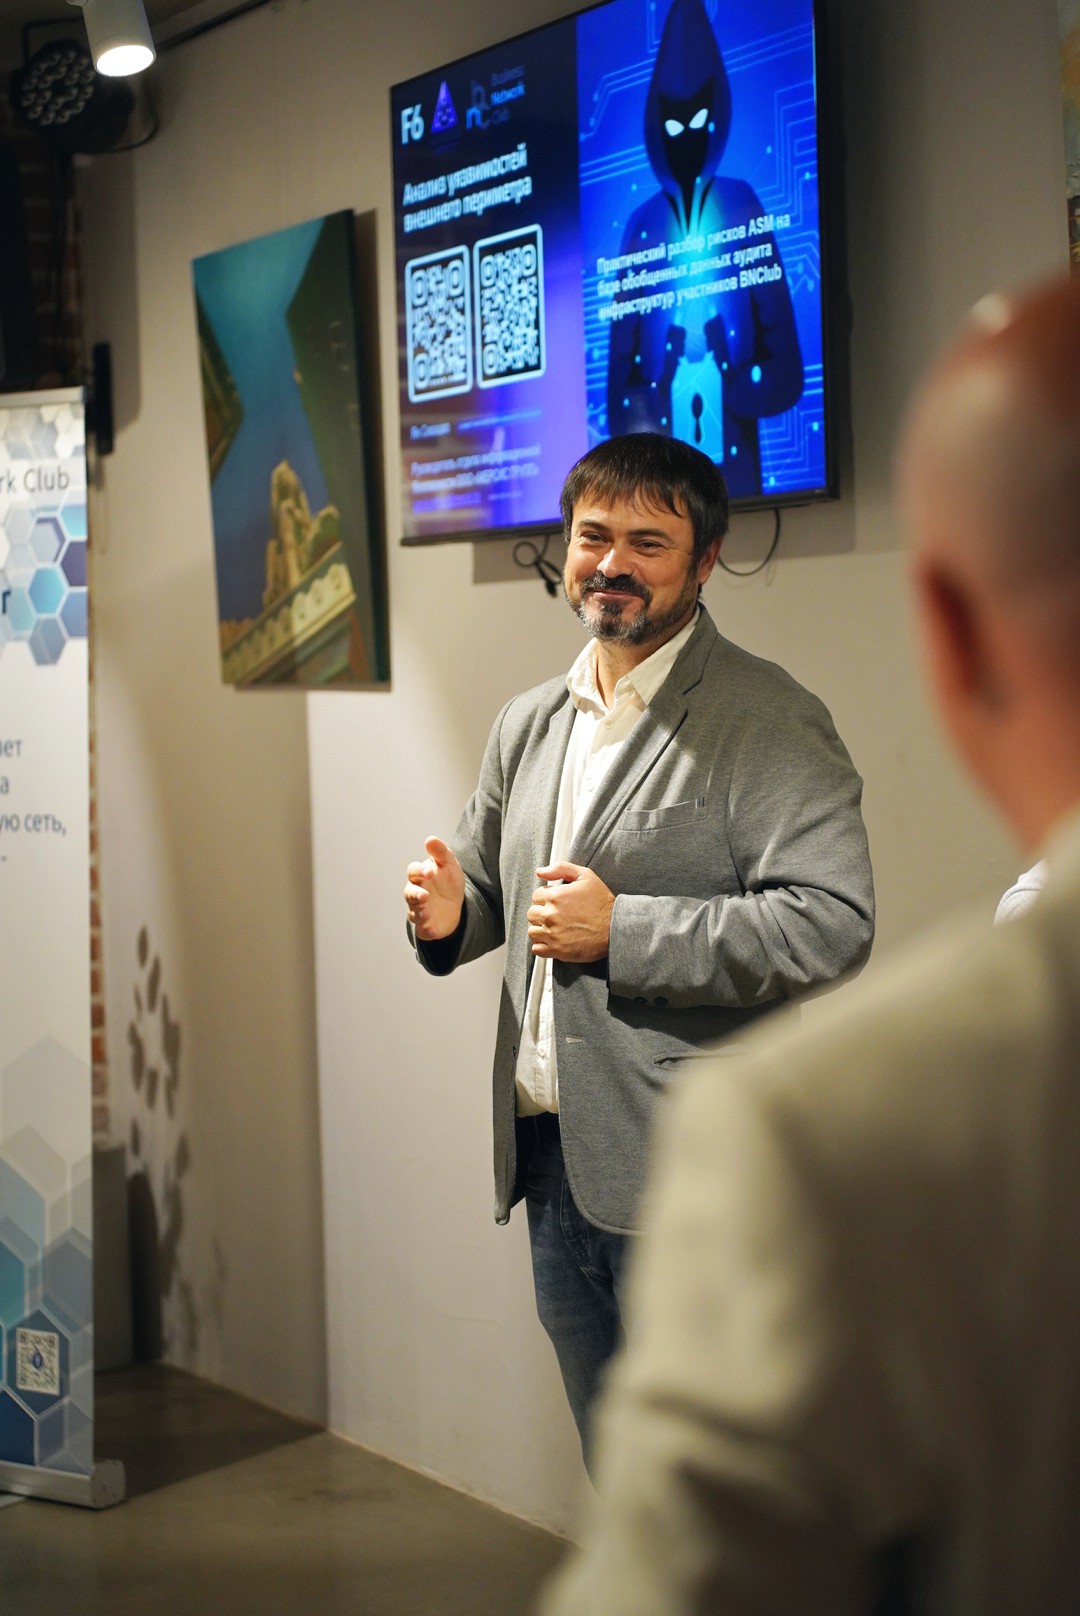
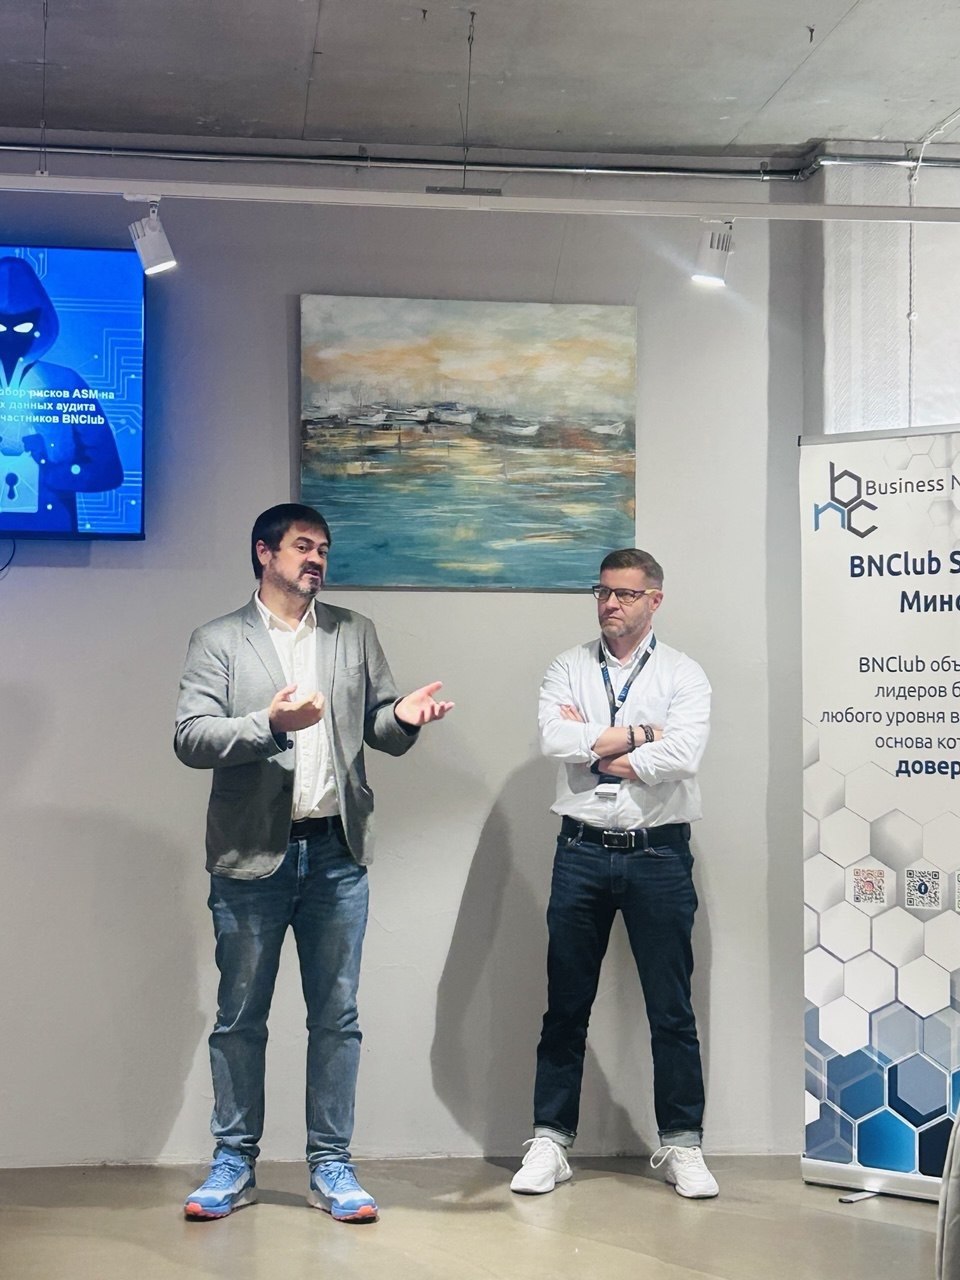
Встречу провели Александр Сушко, директор по развитию бизнеса F6 в странах СНГ, и Евгений Жуков, заместитель директора – директор департамента перспективных технологий и информационной безопасности Mersis Group. Эксперты разобрали реальные сценарии, при которых злоумышленники находят забытые сервисы, используют уязвимости внешнего периметра и получают возможность развивать атаку внутри инфраструктуры.
Что такое внешняя поверхность атаки
Внешняя поверхность атаки – это всё, что компания оставляет доступным из интернета: домены и поддомены, IP‑адреса, веб‑приложения, серверы, SSL/TLS‑сертификаты, VPN‑шлюзы, почтовые сервисы и облачные ресурсы.
Проблема в том, что часть этих активов со временем выпадает из поля зрения ИТ‑службы. Тестовый сайт, забытый домен, старый сервер, открытый порт или сервис с устаревшей версией ПО становятся точкой входа для злоумышленника. F6 ASM позволяет собрать такую картину автоматически и отслеживать изменения внешнего контура в постоянном режиме.
Что разобрали на встрече
Спикеры показали, как Attack Surface Management помогает увидеть инфраструктуру глазами атакующего. В фокусе были:
- поиск внешних активов через IP‑адреса, DNS‑записи, домены и SSL/TLS‑сертификаты;
- контроль открытых портов и сервисов, доступных из интернета;
- выявление известных уязвимостей по CVE и оценка их критичности по CVSS;
- анализ рисков, связанных с удалённым доступом, VPN и недостаточной защитой учётных записей;
- мониторинг упоминаний компании, доменов и данных в Dark Web;
- поиск признаков Credential Stuffing – сценария, при котором злоумышленники проверяют на корпоративных сервисах утёкшие логины и пароли.
Отдельно обсудили реальные негативные кейсы. Среди типовых рисков – доступный извне SSH на 22‑м порту, уязвимые панели администрирования, веб‑почта и сервисы, для которых не настроена двухфакторная аутентификация. Такие находки сами по себе ещё не означают взлом, но создают условия, которыми атакующие имеют шанс воспользоваться.
Практика вместо теории
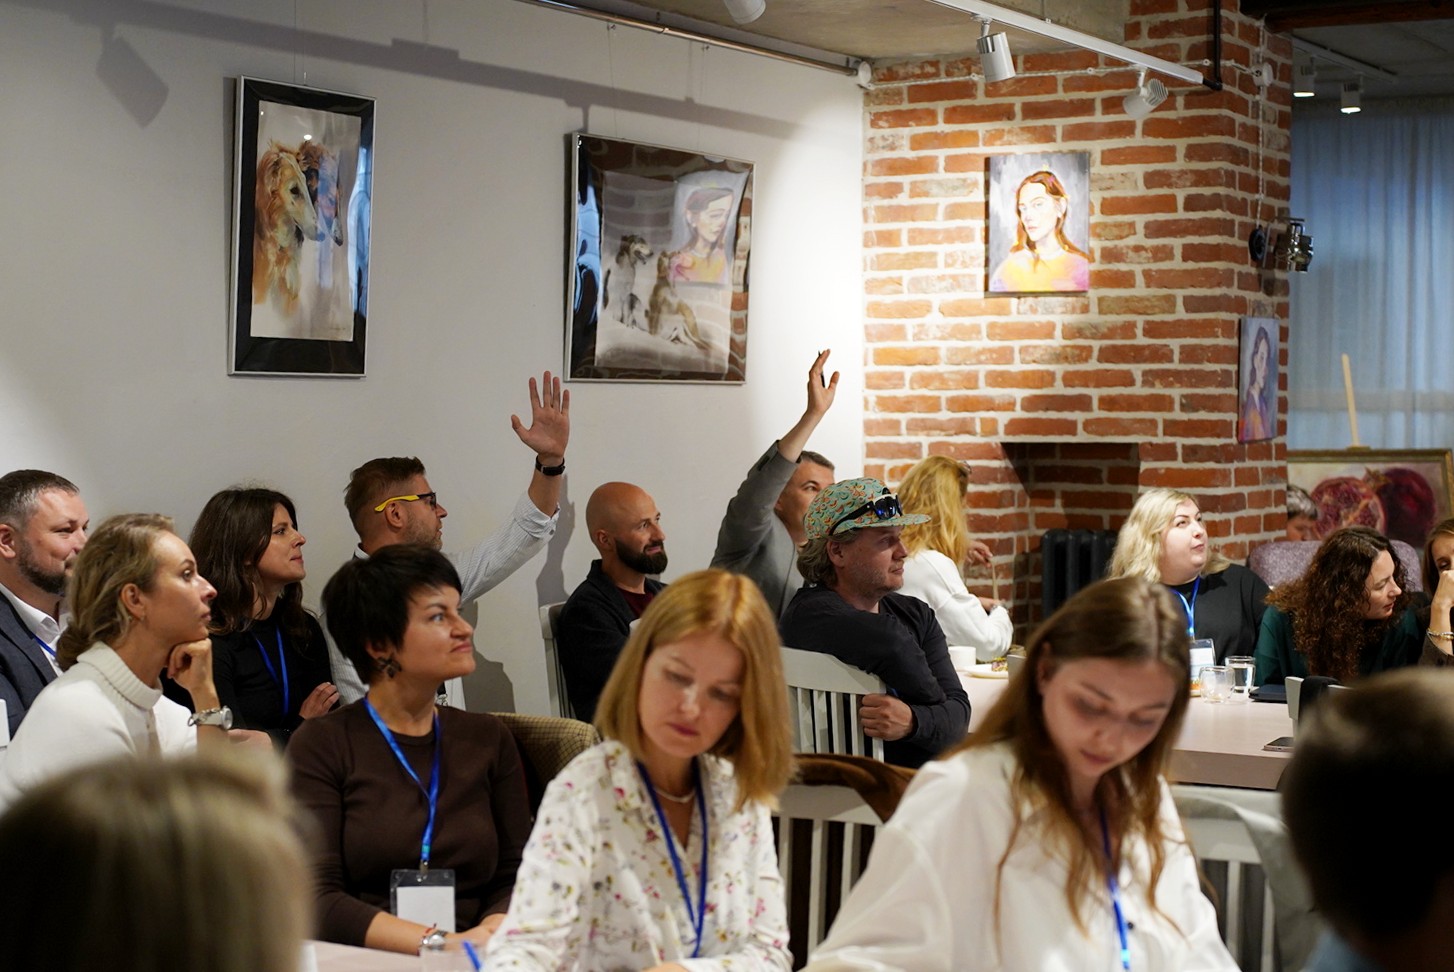
Вопросы из зала быстро перешли в профессиональную дискуссию: участники уточняли, как отличить критичный риск от технического шума, какие активы проверять в первую очередь и как встроить контроль внешнего периметра в работу ИТ‑ и ИБ‑команд.
Для гостей встречи Mersis Group и F6 открыли возможность бесплатно просканировать внешнюю инфраструктуру своей компании. Участники смогут увидеть потенциально забытые активы, уязвимые сервисы и другие зоны, которые требуют внимания со стороны бизнеса и технических специалистов.
Практический разбор показал: безопасность начинается не с покупки очередного средства защиты, а с понимания того, что именно видно о компании из интернета. Когда бизнес знает свои внешние активы, он может работать с приоритетами, закрывать очевидные риски и выстраивать план дальнейшего усиления периметра.
Если вы не смогли присоединиться к встрече, следите за новостями Mersis Group и BNClub. Мы продолжим проводить практические мероприятия, где эксперты разбирают реальные сценарии атак, работу средств защиты и управленческие решения, которые помогают снижать киберриски.