
Mersis Group участвовал в партнёрском дне TenIT, где ключевым фокусом стало развитие сотрудничества вокруг платформы киберобмана Xello Deception в Беларуси
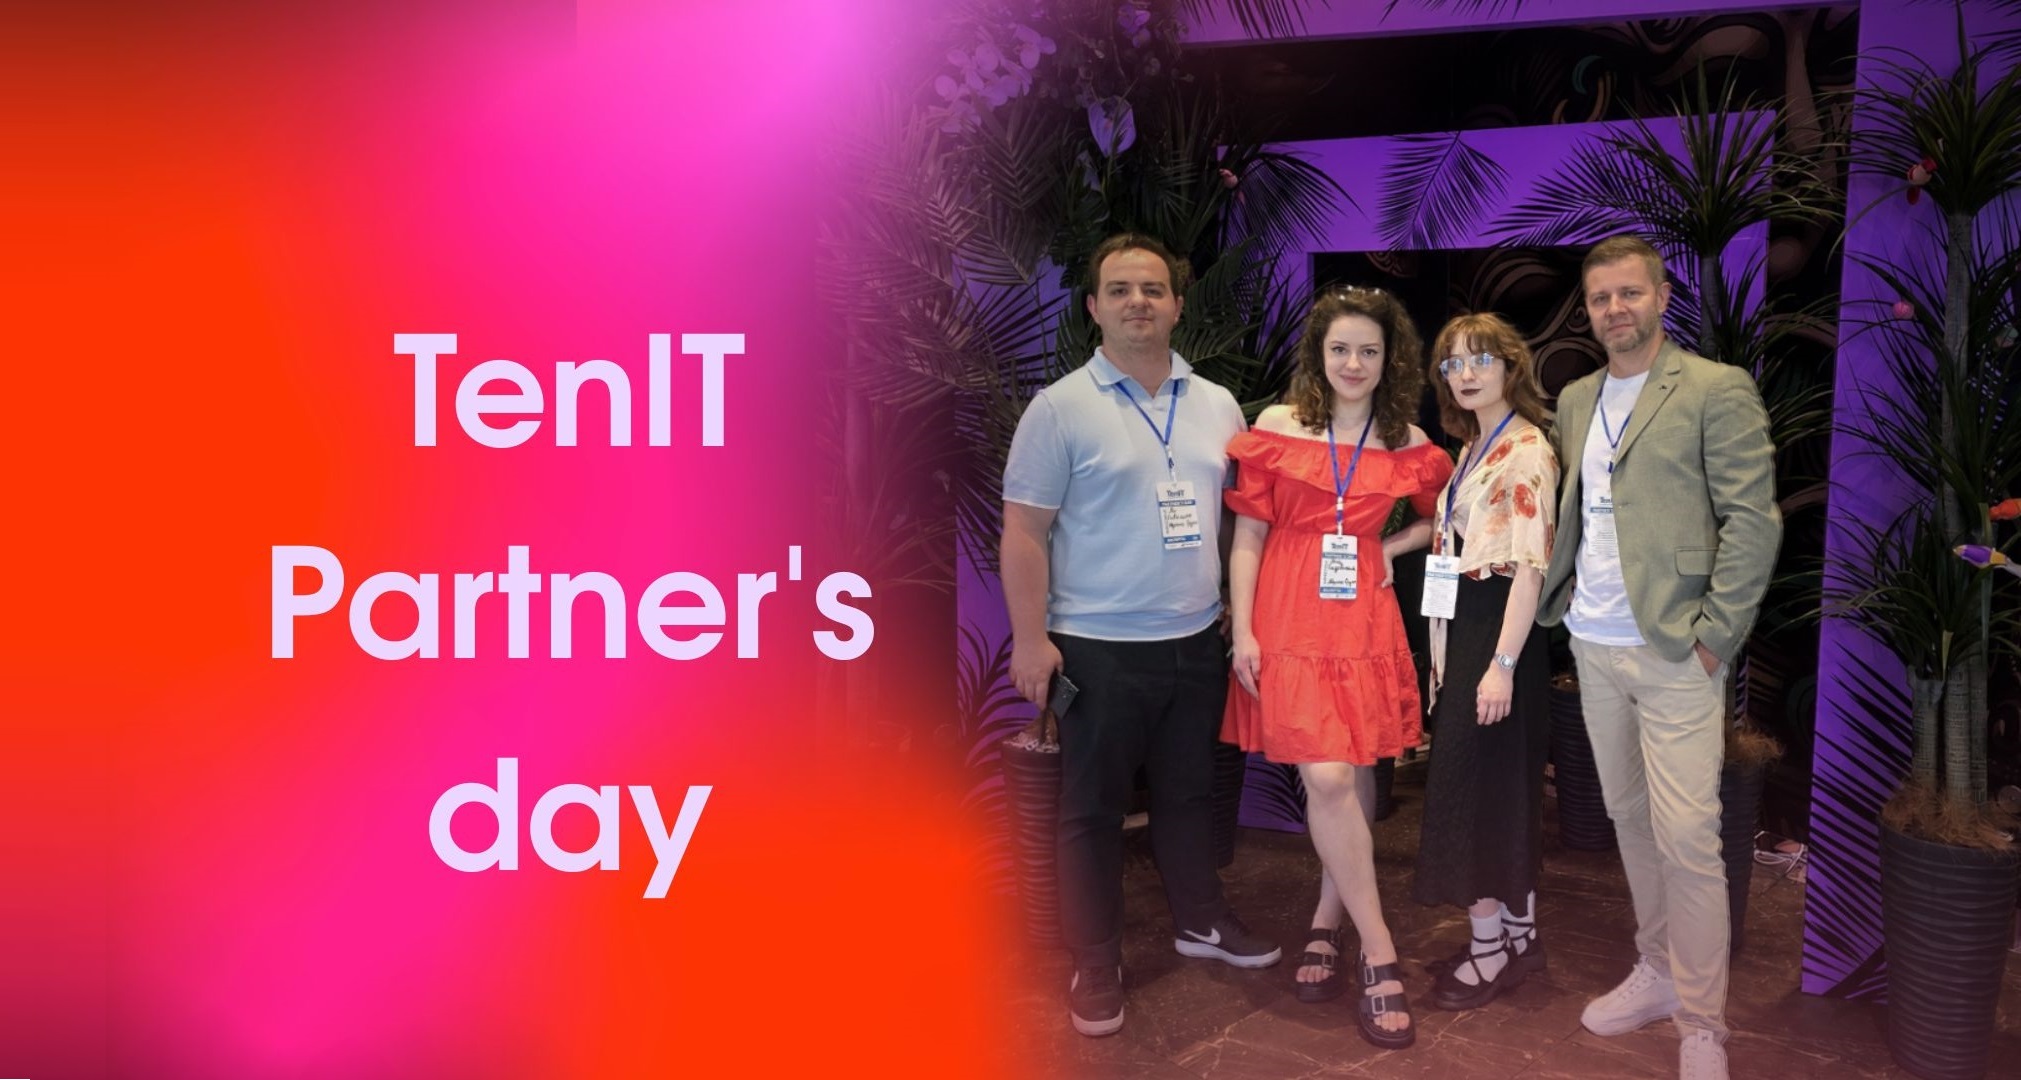
TenIT провёл партнёрское мероприятие Partner’s Day, на котором собрал интеграторов и вендоров рынка информационной безопасности. Одной из центральных тем дня стало развитие экосистемы решений вокруг Xello – российской платформы киберобмана для предотвращения целевых атак класса APT и усиления работы SOC.
Mersis принял участие в мероприятии как интегратор, который помогает белорусским компаниям внедрять современные существующие решения ИБ и выстраивать архитектуру защиты с учётом локальных требований и практики.
Xello Deception: киберобман как инструмент защиты
Это первая российская платформа для предотвращения целевых атак с помощью технологии киберобмана (Distributed Deception Platform, DDP). Она помогает:
- выявлять атаки на ранних этапах за счёт приманок и ловушек в инфраструктуре;
- повысить эффективность SOC и аналитиков, отсекая шум и подсвечивая действительно опасные сценарии;
- ускорить расследование инцидентов и сократить время реакции на сложные атаки.
Важно, что платформа Xello Deception получила сертификат соответствия стандартам информационной безопасности Республики Беларусь, что делает её применимой для проектов в регулируемых отраслях и критичных сегментах инфраструктуры.
Как Mersis развивает сотрудничество с Xello
Для Mersis участие в партнёрском дне TenIT – это не просто посещение отраслевого события, а шаг в сторону более плотного взаимодействия с вендором Кселло и дистрибьютором TenIT.
В этом мероприятии мы:
- обсуждали сценарии применения Xello Deception в белорусских компаниях – от усиления SOC до защиты отдельных сегментов инфраструктуры;
- смотрели, как платформа может встраиваться в уже существующие портфели решений по ИБ, с учётом базового и продвинутого уровней зрелости защиты;
- выстраивали рабочие связки «TenIT – Xello – Mersis», чтобы предлагать заказчикам не отдельный продукт, а понятный проект с внедрением и сопровождением.
Для клиентов это означает, что при интересе к технологиям киберобмана и ловушек мы можем не только рассказать о возможностях Xello Deception, но и спроектировать пилот, помочь выбрать архитектуру и провести внедрение с опорой на сертифицированное в Беларуси решение.
Если вам важно усилить защиту от целевых атак, повысить эффективность SOC или протестировать подход киберобмана в своей инфраструктуре, вы можете связаться с нашей командой – обсудим, как Xello и наш опыт интеграции могут помочь в вашей ситуации.