
Управление уязвимостями: почему сканировать раз в год уже недостаточно
Раз в год «прогнать сканер» – этого больше не хватает. Объясняем, чем управление уязвимостями отличается от разового анализа и как выстроить непрерывный процесс.
Многие организации по-прежнему воспринимают анализ уязвимостей как разовое мероприятие перед проверкой или аттестацией. Но количество новых уязвимостей растёт, а время от их обнаружения до эксплуатации сокращается. Поэтому разовый отчёт быстро теряет актуальность.
Современный подход – это управление уязвимостями как процесс
Он включает регулярное сканирование, оценку критичности, распределение задач на устранение и контроль их выполнения. Важным этапом становится сопоставление технических рисков с бизнес-рисками: не каждая уязвимость одинаково опасна для конкретной компании.
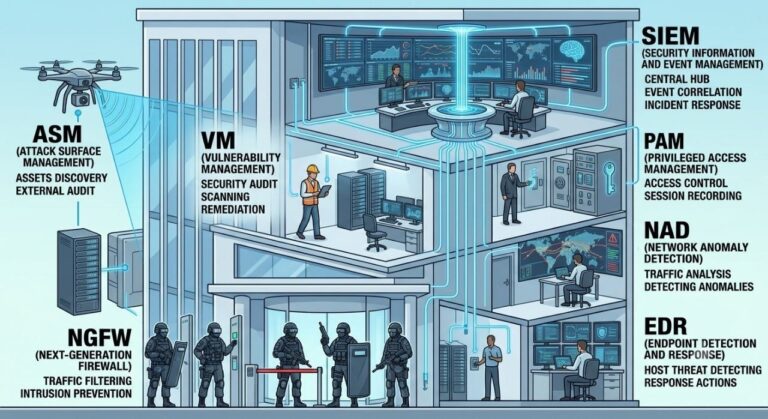
Используя специализированные платформы, можно автоматизировать не только поиск, но и приоритизацию уязвимостей, интегрировать их с системами учёта задач и сервис-деском. Это позволяет ИТ и ИБ-командам работать согласованно и планировать работы по исправлению без лишних простоев.
Мы помогаем заказчикам внедрять управление уязвимостями поэтапно: от пилотного проекта на ограниченном участке инфраструктуры до масштабирования на всю организацию.